سأقوم بفحص أمني سريع لموقعك واكتشاف الثغرات الشائعة
سأقوم بفحص أمني سريع لموقعك واكتشاف الثغرات الشائعة
وصف الخدمة
موقعك ممكن يكون معرّض للخطر بسبب إعدادات أمان بسيطة مهملة، ومعظم الهجمات على المواقع الصغيرة بتبدأ من ثغرات سهلة الاكتشاف.
أنا مهندس أمن معلومات متخصص في أمن التطبيقات والـ API، وهفحص موقعك فحصًا سريعًا وآمنًا (Passive) بدون أي تأثير على الموقع أو تعطيله.
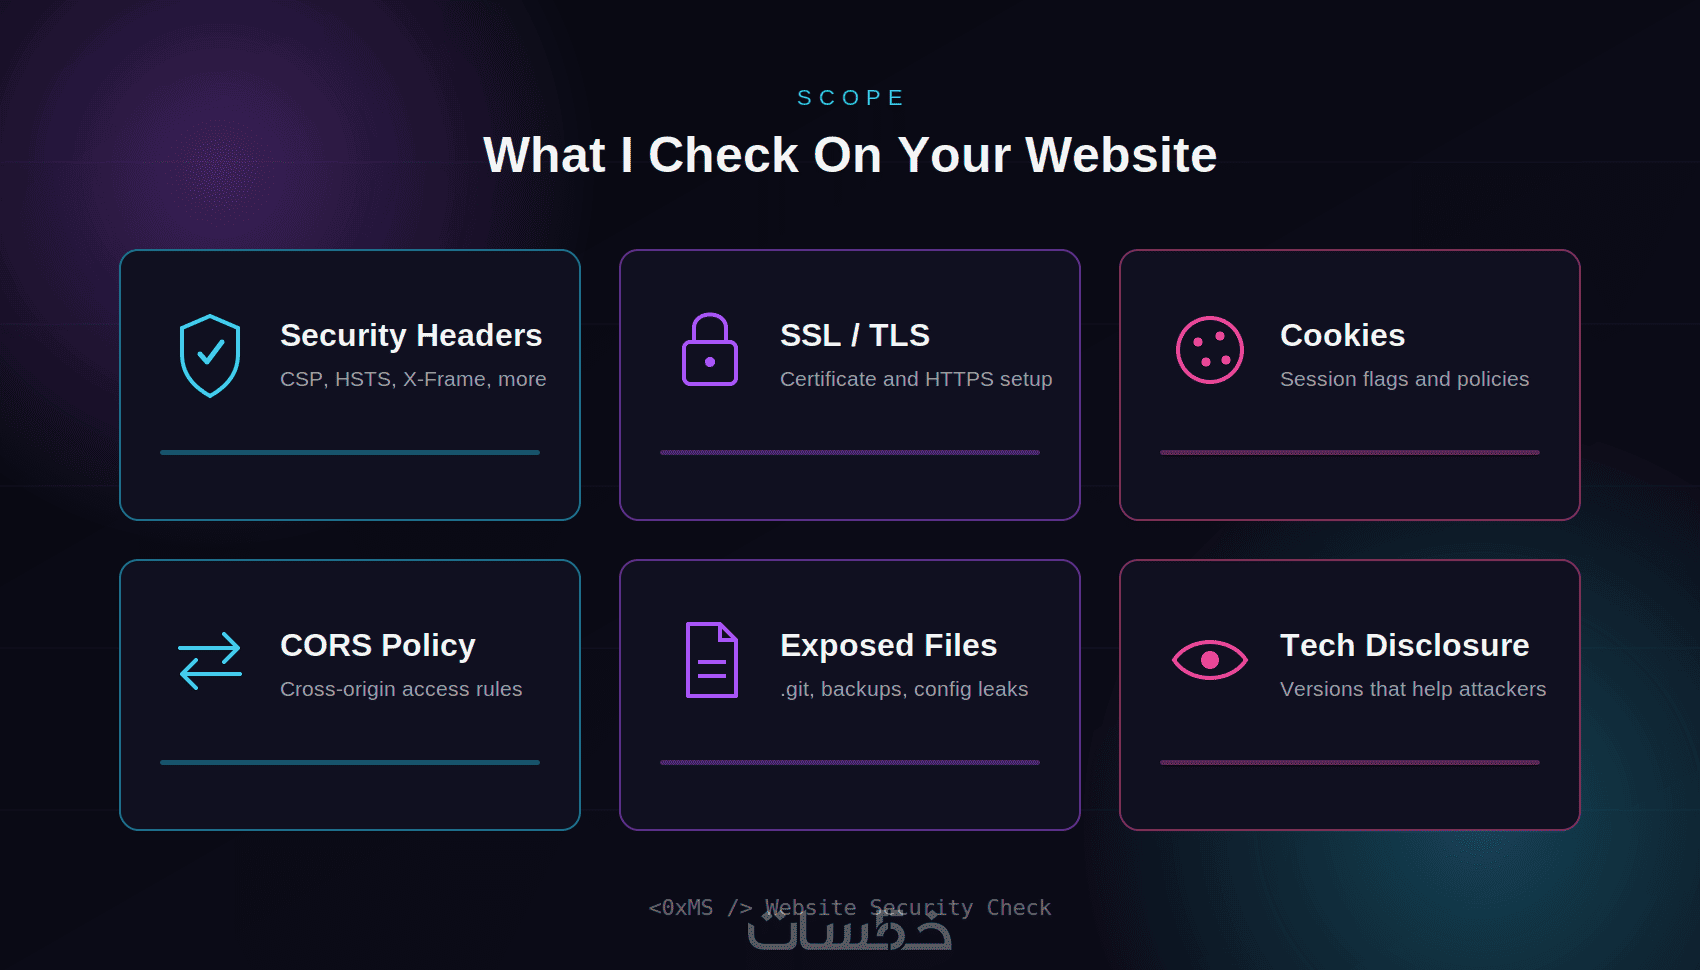
هفحص لك:
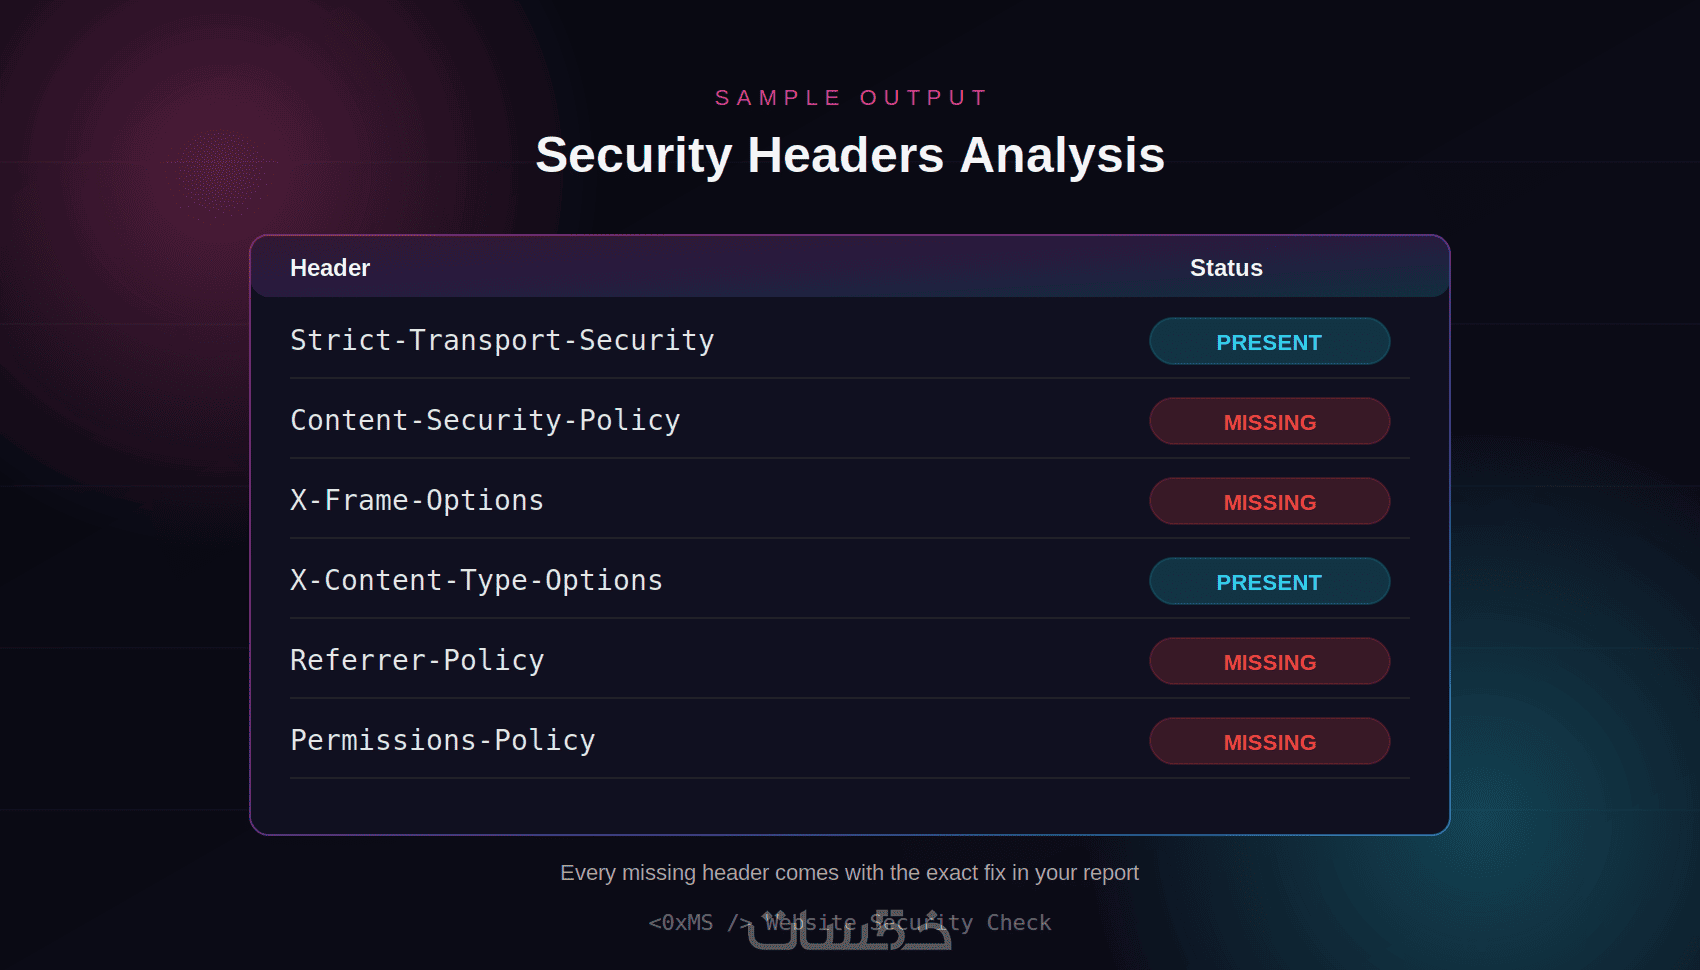
- رؤوس الأمان (Security Headers)
- شهادة SSL وإعدادات HTTPS
- إعدادات الـ Cookies والجلسات
- إعدادات CORS
- ملفات وصفحات حساسة مكشوفة بالغلط
- تقنيات وإصدارات مكشوفة تساعد المهاجم
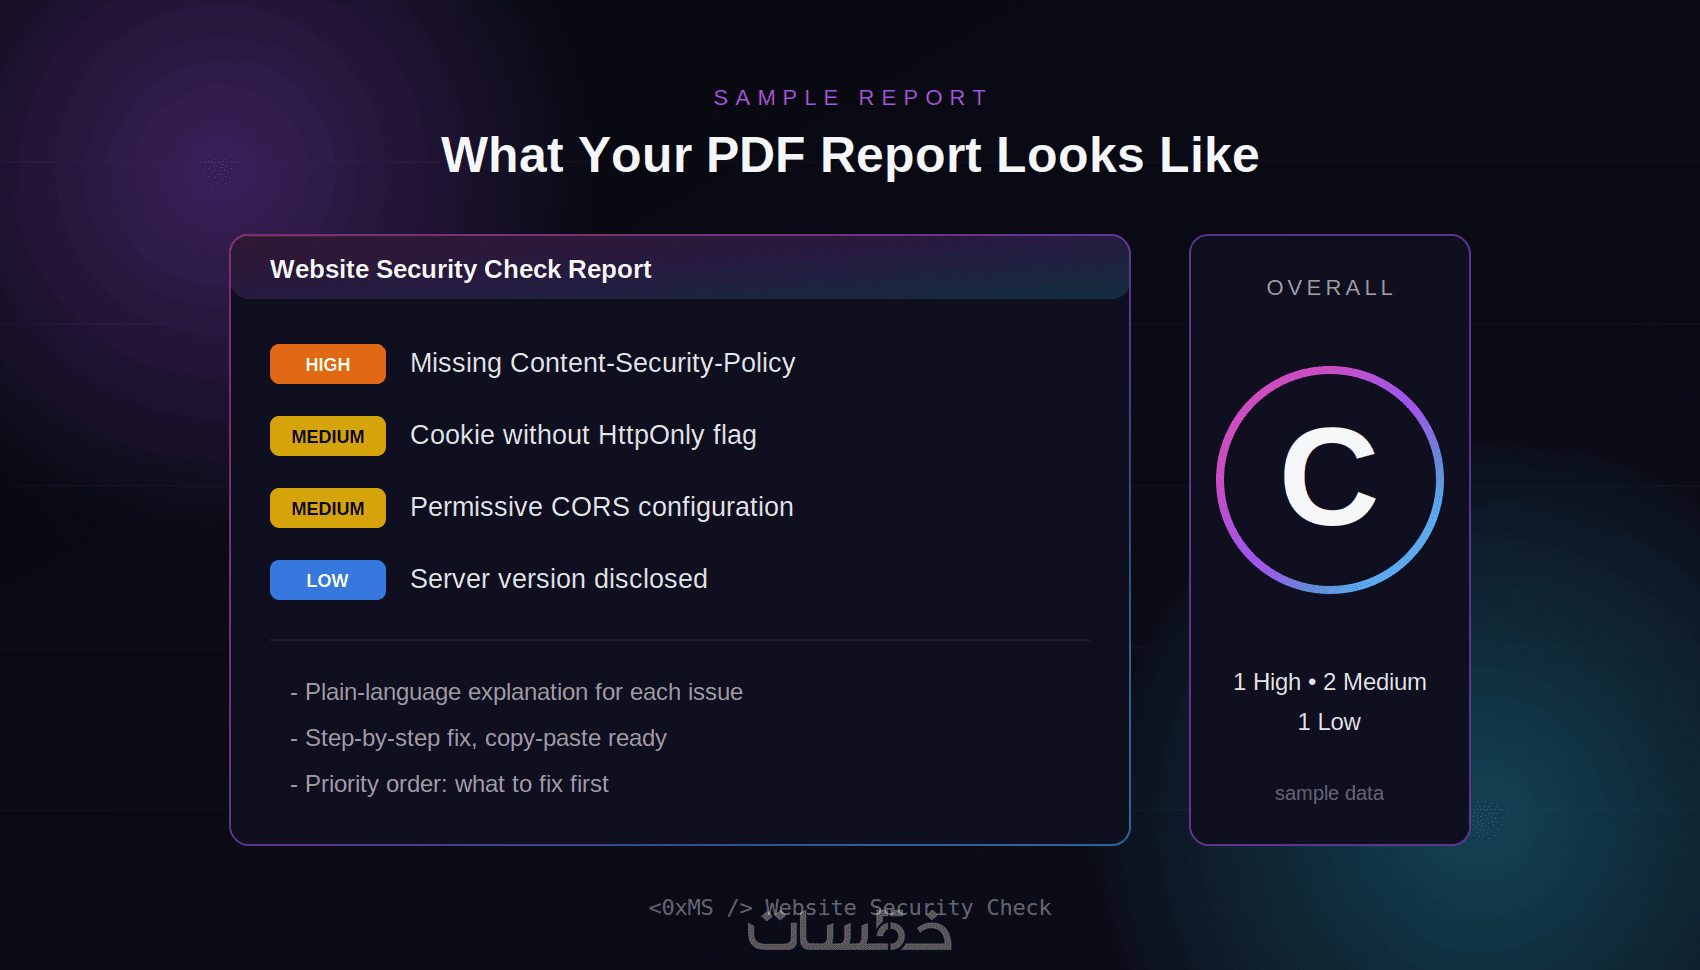
هتستلم تقرير PDF واضح بكل مشكلة ومستوى خطورتها وطريقة إصلاحها خطوة بخطوة، حتى لو مش تقني.
يمكنك الطلب مباشرة، وفي حالة وجود أي استفسار يمكنك التواصل معي.
مميزات الخدمة
فحص آمن بدون أي تأثير
فحص Passive لا يعطل موقعك ولا يحتاج أي صلاحيات دخول
تسليم خلال يوم
تقرير جاهز بسرعة عشان تبدأ الإصلاح فورًا
تقرير بلغة بسيطة
شرح واضح لكل مشكلة وطريقة إصلاحها حتى لو مش تقني
ما الذي ستستلمه
تقرير PDF بالنتائج
كل مشكلة مع مستوى خطورتها (High/Medium/Low)
خطوات الإصلاح
حلول عملية خطوة بخطوة لكل ثغرة
تقييم عام لأمان الموقع
درجة عامة وترتيب بالأولويات: إيه اللي يتصلح الأول
ما تشمله الخدمة الأساسية
- فحص موقع واحد (دومين واحد) وحتى 10 صفحات رئيسية
- 6 محاور فحص: Security Headers، شهادة SSL، الـ Cookies، CORS، ملفات مكشوفة، تقنيات وإصدارات مكشوفة
- تقرير PDF بالمشاكل المكتشفة (حتى 15 نقطة) مع مستوى الخطورة وطريقة الإصلاح
- الخدمة تشمل الفحص والتقرير فقط، ولا تشمل تنفيذ الإصلاح على موقعك
- لو موقعك فيه أكتر من دومين أو أكتر من 10 صفحات، اختار التطويرات الإضافية
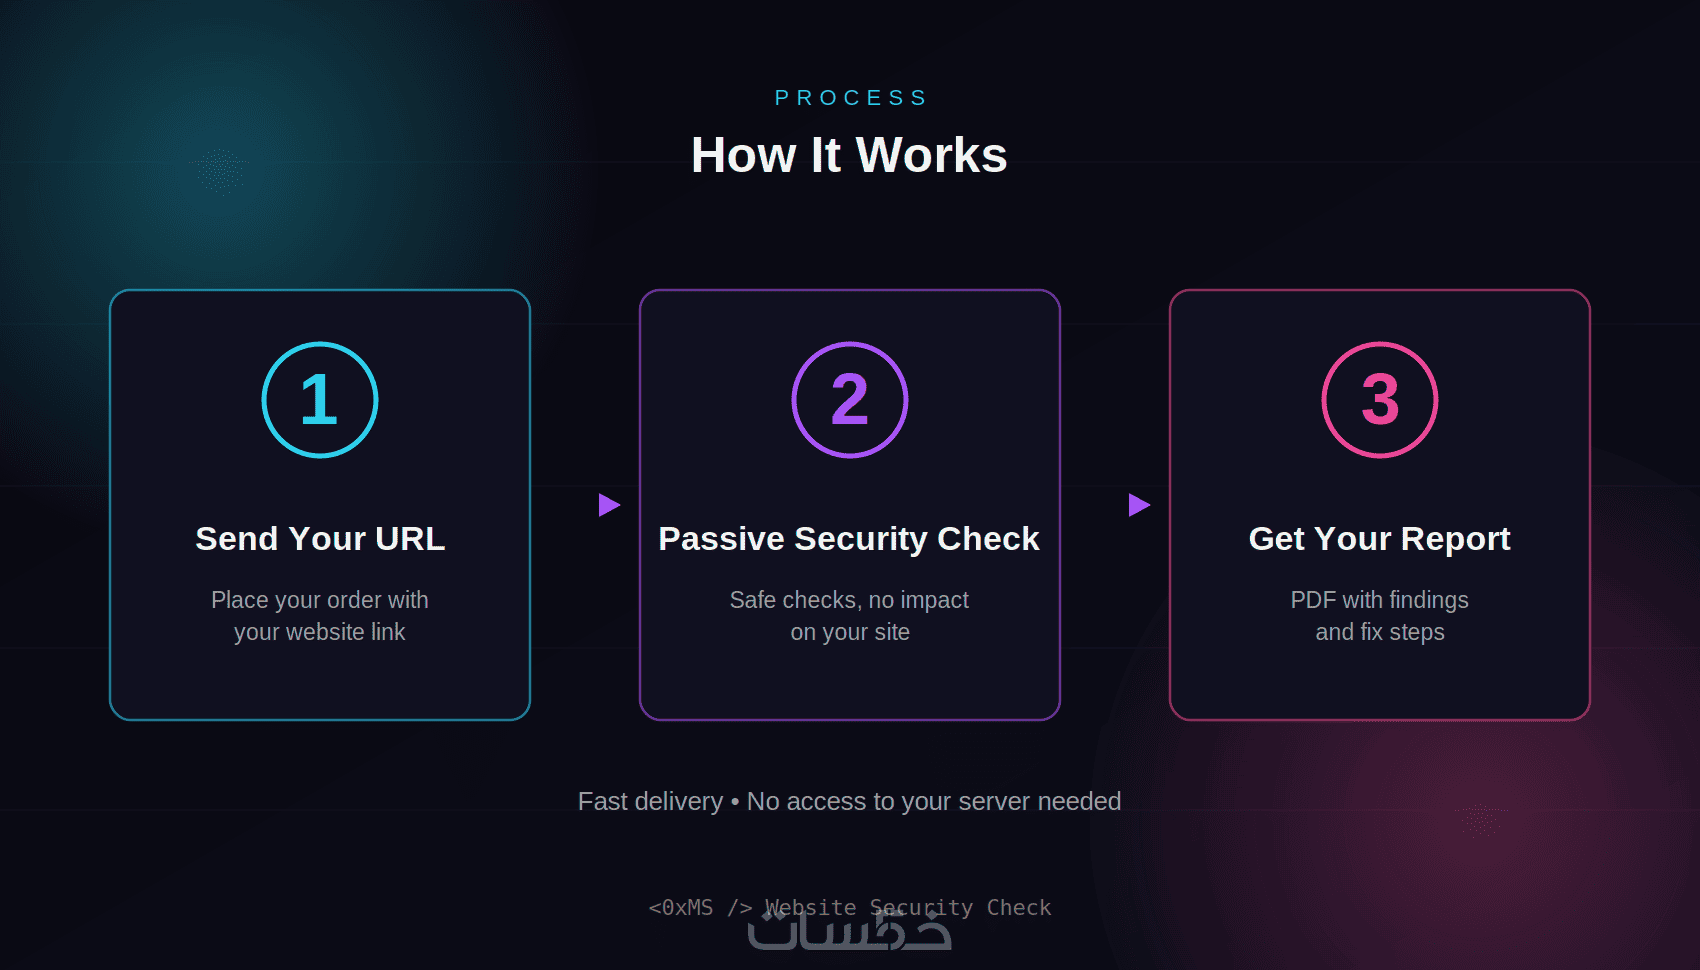
طريقة التنفيذ
- بعد الطلب، ترسل رابط موقعك في مراسلة خمسات
- أنفذ الفحص عن بعد بشكل Passive بدون أي دخول على موقعك أو الخادم
- أسلمك التقرير داخل خمسات خلال يوم واحد
- كل التواصل عبر المراسلة داخل الطلب، من غير مكالمات أو برامج وصول عن بعد
كلمات مفتاحية
خدمات قد تنال إعجابك




طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
فحص موقع إضافي
5.00
|
|
فحص نطاق فرعي (Subdomin) إضافي
5.00
|
|
جلسة شرح النتائج وطريقة الإصلاح بالتفصيل
10.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
فحص موقع إضافي
5.00
|
|
فحص نطاق فرعي (Subdomin) إضافي
5.00
|
|
جلسة شرح النتائج وطريقة الإصلاح بالتفصيل
10.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
