سأقوم بإجراء فحص أمني شامل لواجهات API الخاصة بك
سأقوم بإجراء فحص أمني شامل لواجهات API الخاصة بك
وصف الخدمة
في عالم اليوم، أصبحت واجهات برمجة التطبيقات (API) العمود الفقري لمعظم التطبيقات، وأي ثغرة فيها ممكن تعرّض بيانات مستخدميك أو عملك بالكامل للخطر.
أنا مهندس أمن معلومات متخصص في أمن الـ API والأنظمة السحابية، وخلفيتي كمطور Full-Stack (MERN) بتديني رؤية مزدوجة نادرة: أفهم إزاي الأنظمة بتتبني، فبقدر أكتشف الثغرات اللي بتتسرب من منطق التطبيق نفسه، مش بس الثغرات التقنية المعروفة.
هتحصل من الخدمة دي على:
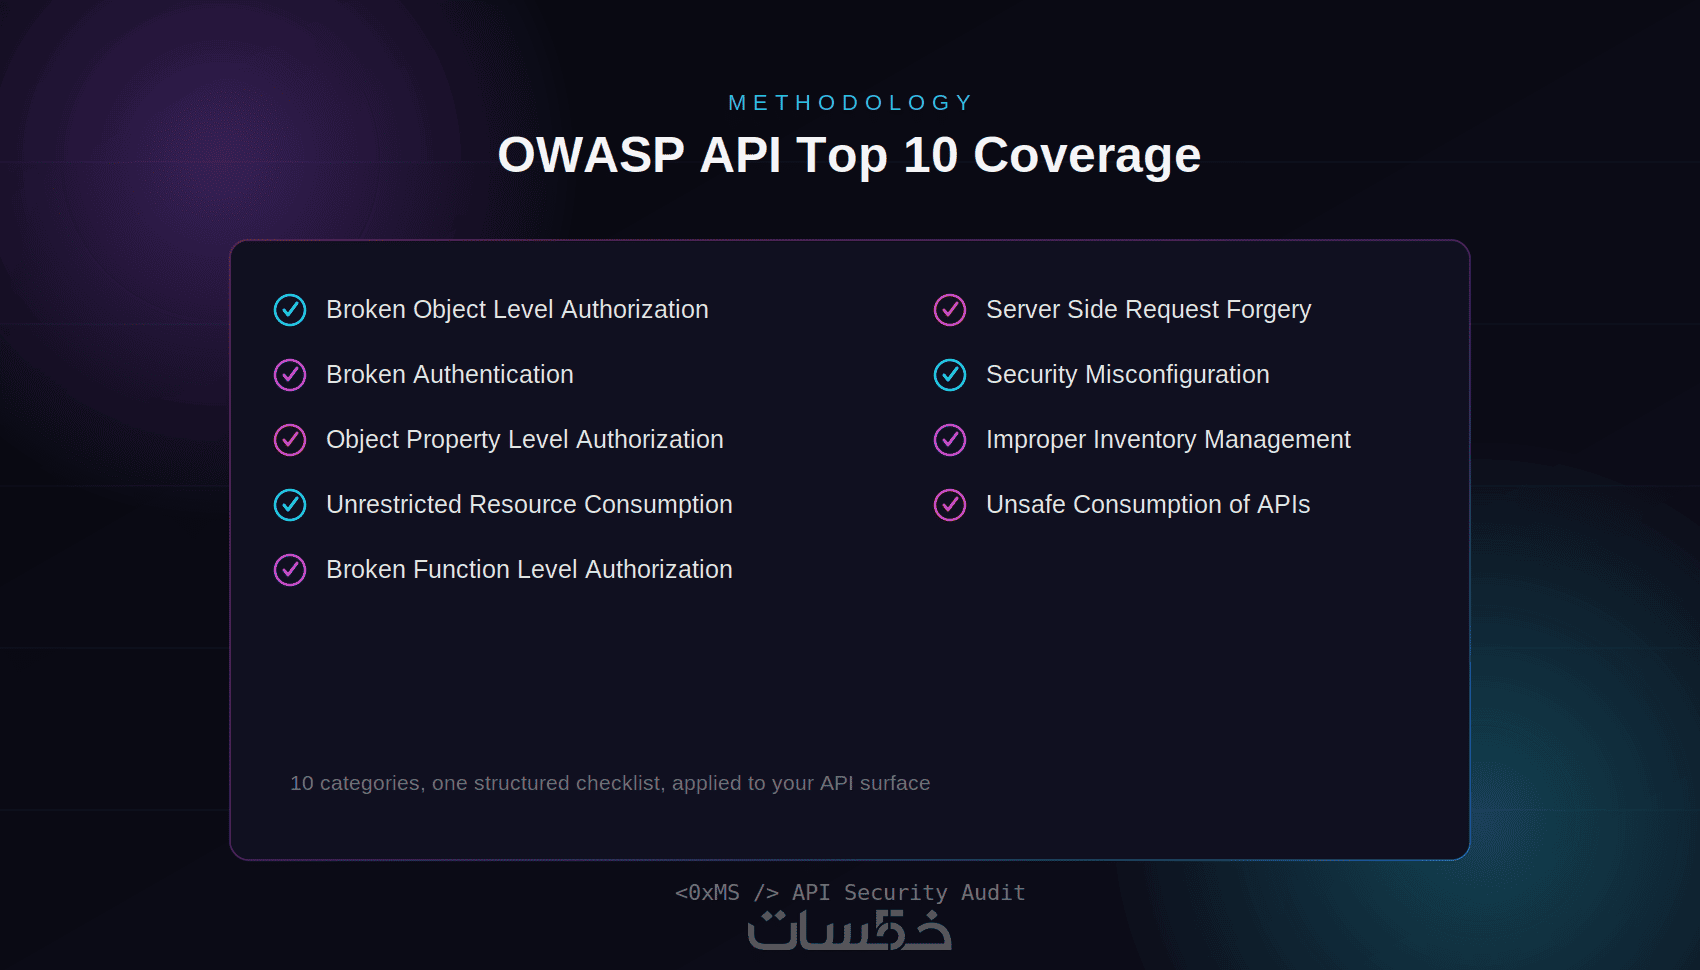
- فحص شامل للـ API وفق منهجية OWASP API Security Top 10
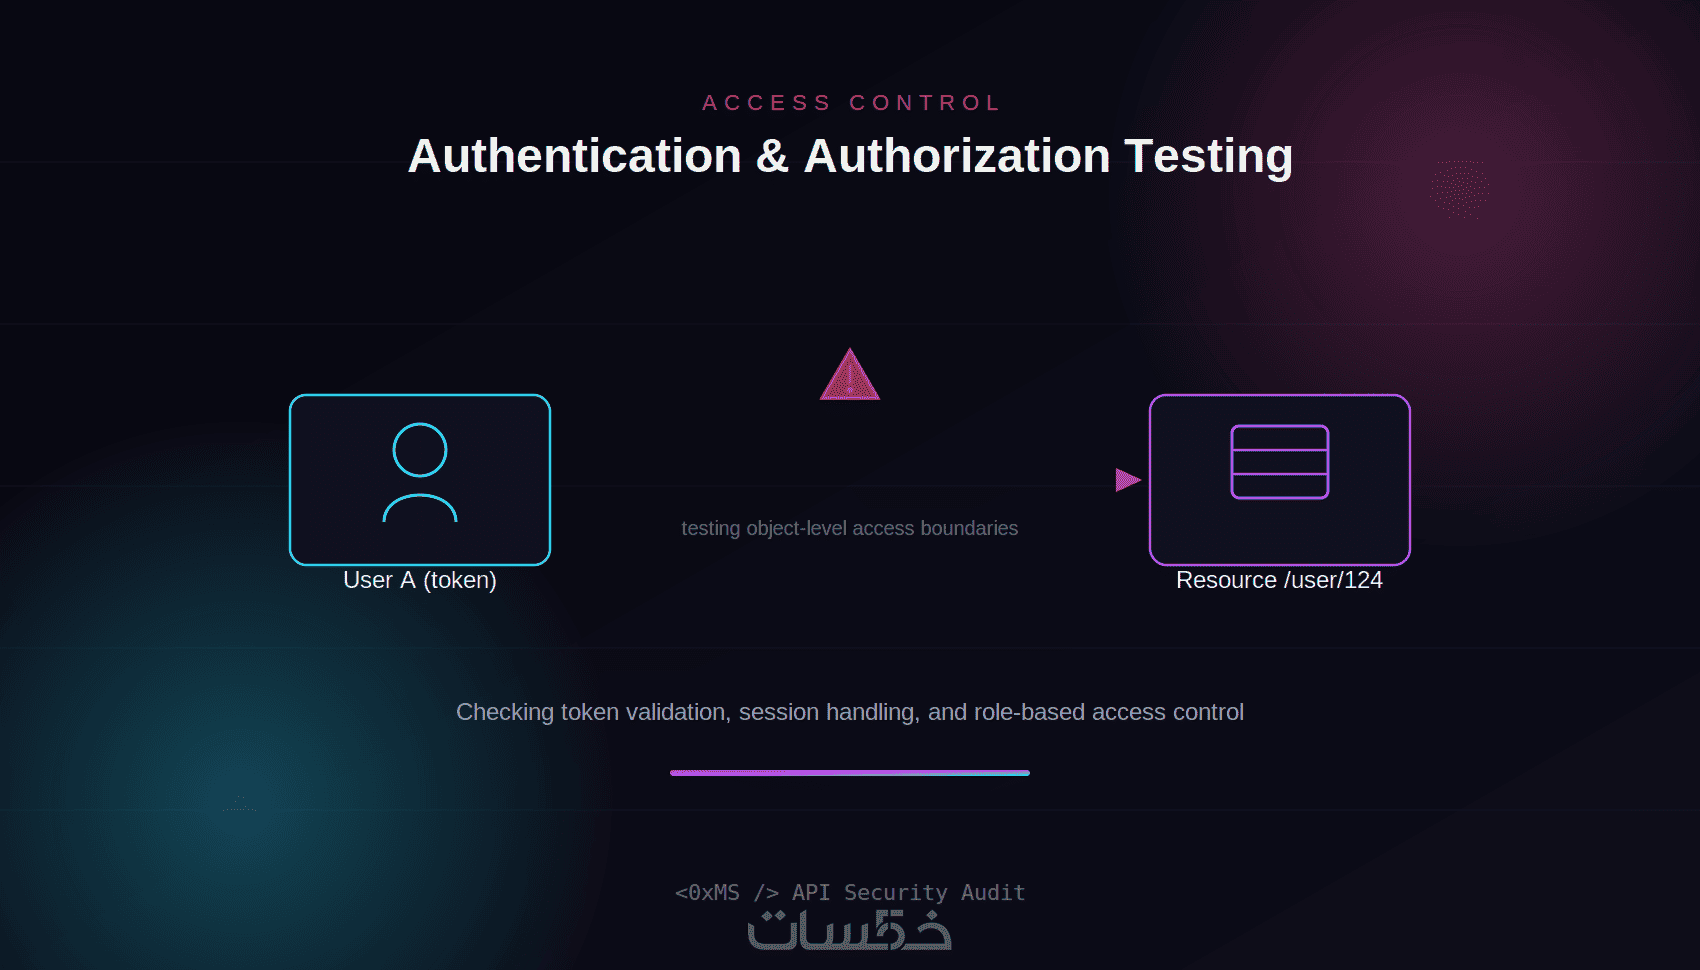
- اكتشاف ثغرات التوثيق (Authentication) والصلاحيات (Authorization)
- فحص التعامل مع البيانات الحساسة وصحة المدخلات (Input Validation)
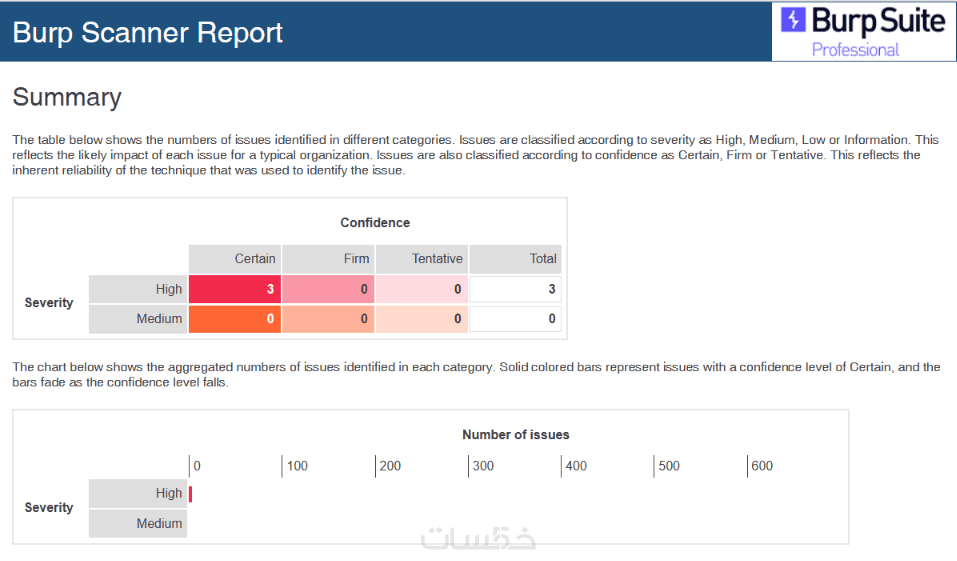
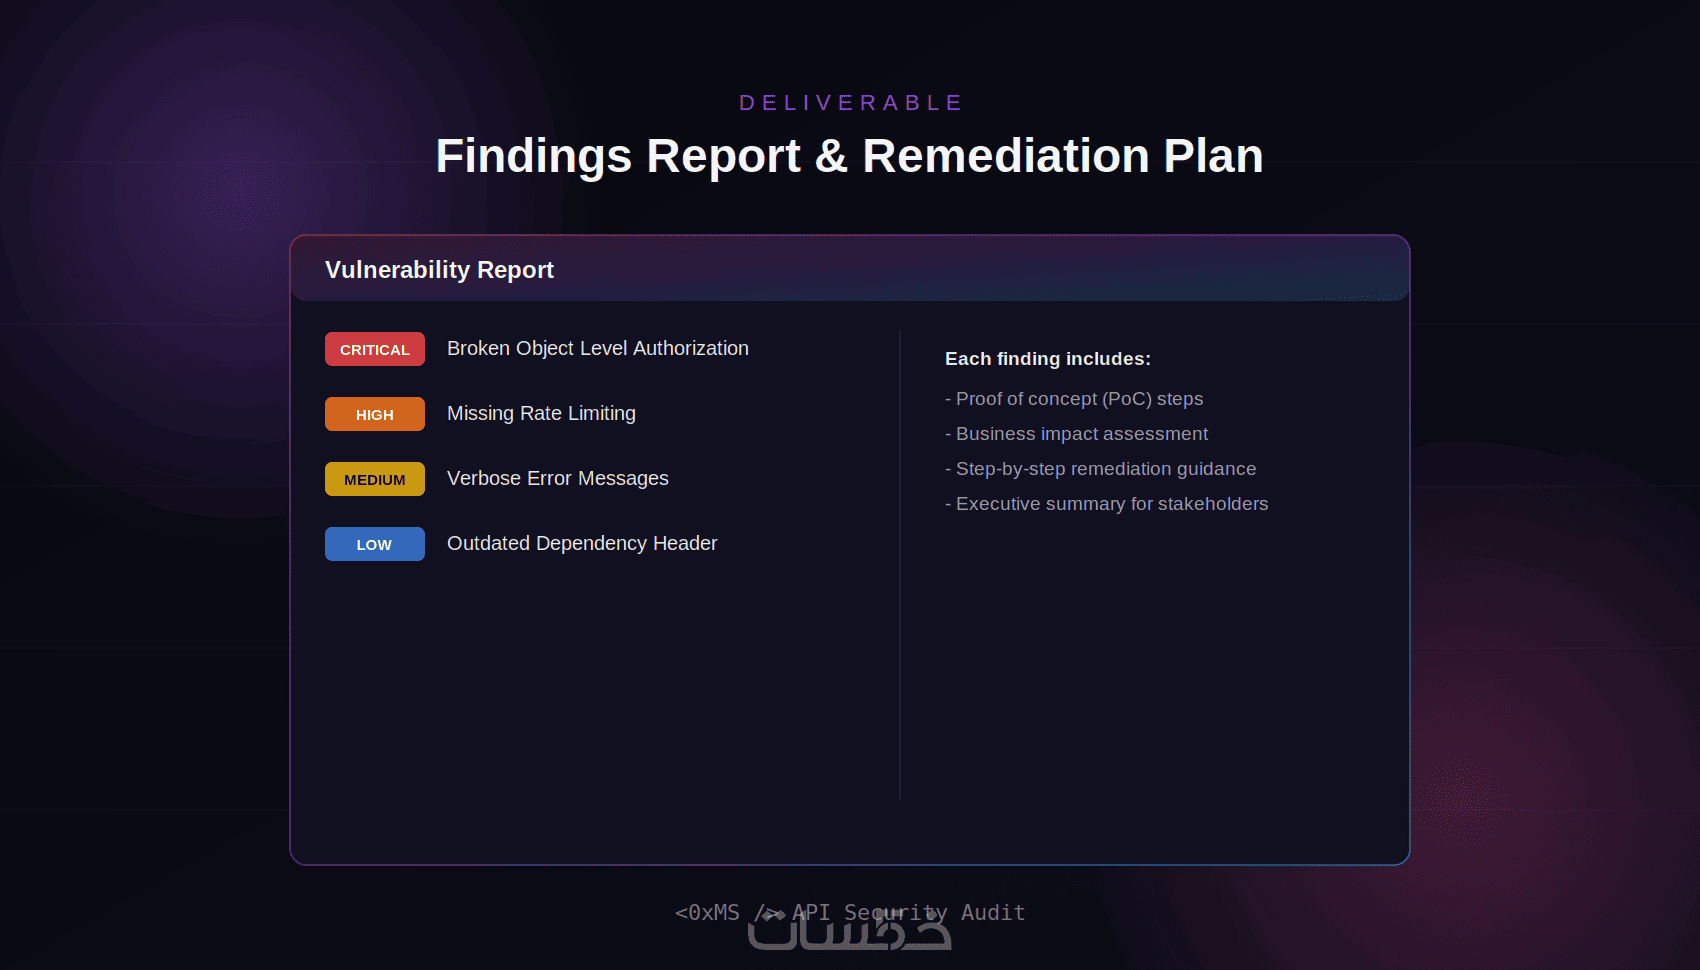
- تقرير مفصل بكل ثغرة، خطورتها، وطريقة إصلاحها
مناسب لأصحاب الشركات الناشئة وفرق التطوير وأي مشروع بيعتمد على API سواء REST أو GraphQL.
يمكنك الطلب مباشرة، وفي حالة وجود أي استفسار إضافي عن نطاق الفحص يمكنك التواصل معي في أي وقت.
مميزات الخدمة
تغطية OWASP API Top 10
فحص شامل يغطي أهم 10 ثغرات في أمان الـ API حسب منهجية OWASP الرسمية
خلفية Full-Stack نادرة
فهم عملي لبنية الأنظمة كمطور MERN سابق، بيساعد في اكتشاف ثغرات منطق التطبيق مش بس الثغرات التقنية
تقرير عملي وقابل للتنفيذ
كل ثغرة موثقة بخطوات إعادة الإنتاج (PoC)، مستوى الخطورة، وطريقة الإصلاح المقترحة
سرية تامة
اتفاقية عدم إفصاح (NDA) متاحة عند الطلب، وكل البيانات بتتعامل معاها بسرية كاملة
ما الذي ستستلمه
تقرير أمني مفصل (PDF)
يشمل كل الثغرات المكتشفة، تصنيف الخطورة (Critical/High/Medium/Low)، وخطوات الإصلاح
ملخص تنفيذي
صفحة واحدة تلخص النتائج الرئيسية، مناسبة لمشاركتها مع الإدارة أو غير التقنيين
جلسة متابعة (اختياري)
مكالمة قصيرة لشرح النتائج والإجابة عن أي استفسارات
كلمات مفتاحية
خدمات قد تنال إعجابك




طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
فحص endpoint إضافي (خارج النطاق الأساسي)
20.00
|
|
إعادة إختبار بعد الإصلاح (Retest)
25.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
فحص endpoint إضافي (خارج النطاق الأساسي)
20.00
|
|
إعادة إختبار بعد الإصلاح (Retest)
25.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
