كتابة تقرير عن الثغرات الأمنية وطرق الحماية منها
كتابة تقرير عن الثغرات الأمنية وطرق الحماية منها
وصف الخدمة
أكتب تقريرًا تقنيًا واحدًا عن ثغرة أمنية منشورة واحدة، يوضح طبيعتها وتأثيرها وكيفية اكتشافها ومعالجتها. أعتمد على نشرات الشركات المطوّرة والمراجع الموثوقة في الأمن السيبراني.
يشمل التقرير:
- اسم الثغرة ورقم CVE إن وُجد.
- الأنظمة والإصدارات المتأثرة.
- تقييم الخطورة حسب CVSS عند توفره.
- شرح آلية الاستغلال، مع أمثلة من حوادث موثقة إن وُجدت.
- طرق التحقق من تأثر النظام.
- التحديثات الأمنية وطرق تخفيف المخاطر (Mitigation).
تشمل الخدمة الأساسية تقريرًا واحدًا عن ثغرة واحدة، يُسلّم بصيغة PDF باللغة الإنجليزية، مع عناوين واضحة.
الخدمة مخصصة للبحث والتحليل والكتابة، ولا تشمل فحص المواقع أو إجراء اختبارات اختراق على أنظمة حقيقية.
مميزات الخدمة
بطاقة فنية للثغرة
ملخص يجمع رقم CVE، والمنتج المتأثر، ودرجة الخطورة وفق CVSS عند توفرها، مع ذكر مصدر التقييم.
تحديد الإصدارات المتأثرة
توضيح الإصدارات المعرضة للثغرة والإصدارات التي عالجتها، بحسب المعلومات المنشورة من الشركة المطورة.
مصادر مباشرة قابلة للمراجعة
توثيق المعلومات بروابط نشرات الشركات والمراجع الأمنية، مع ذكر تاريخ مراجعتها.
توضيح حالة الاستغلال
بيان ما إذا كانت هناك حوادث استغلال موثقة، مع الفصل بينها وبين الاحتمالات النظرية.
توصيات معالجة محددة
توضيح التحديثات المطلوبة والحلول المؤقتة المتاحة، مع بيان الفرق بين إصلاح الثغرة وتخفيف مخاطرها.
ملخص تنفيذي واضح
فقرة في بداية التقرير توضح المشكلة وتأثيرها والإجراء المقترح، قبل الدخول في التفاصيل التقنية.
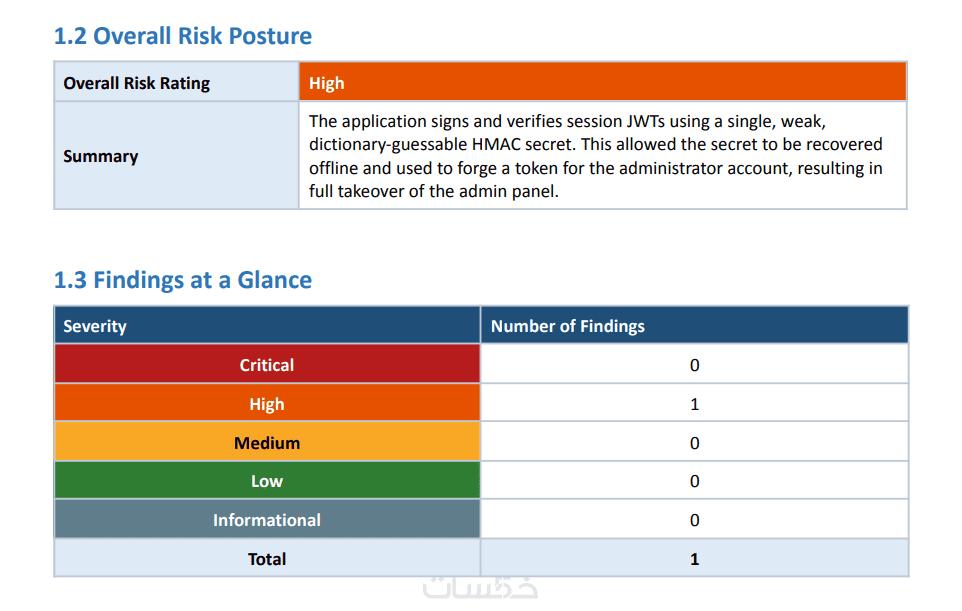
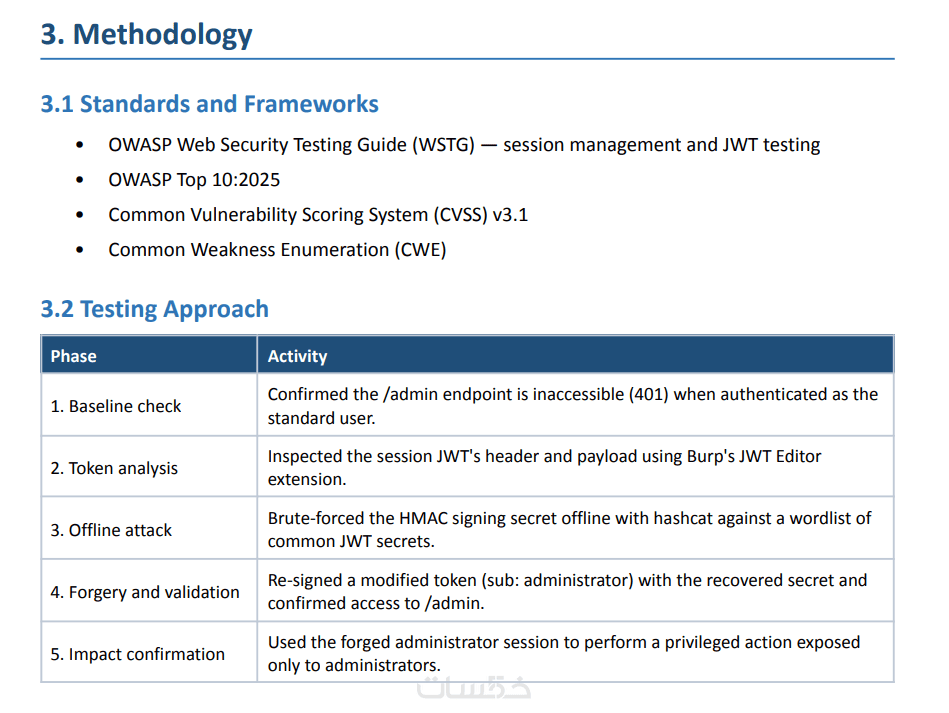
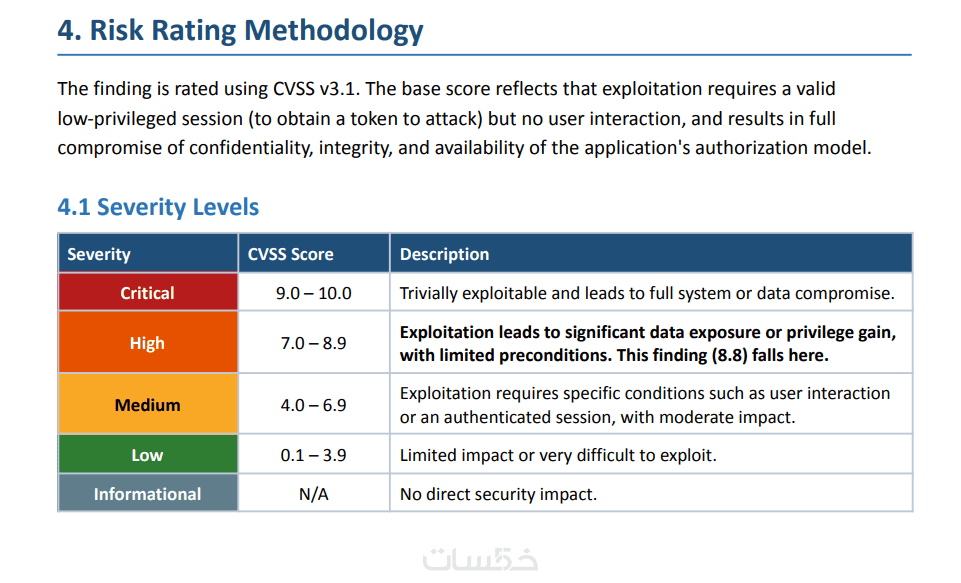
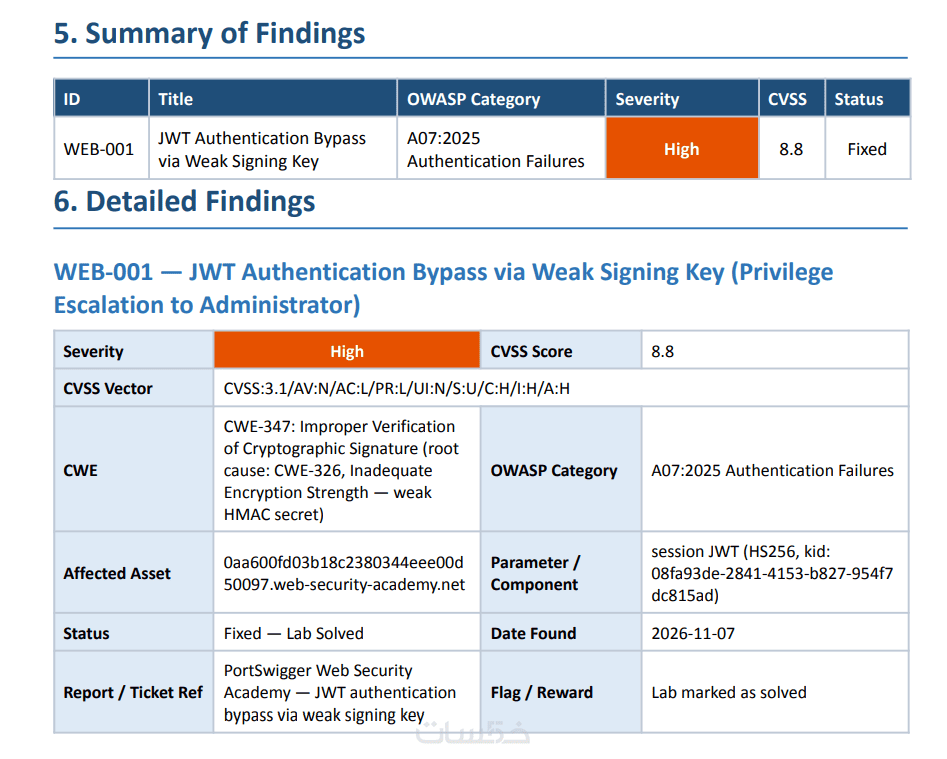
ما الذي ستستلمه
تقرير واحد عن ثغرة أمنية واحدة
ملف PDF باللغة الإنجليزية يحلل ثغرة أمنية واحدة، ويوضح تأثيرها والأنظمة المتأثرة ورقم CVE وتقييم الخطورة عند توفرهما.
توصيات الحماية والمعالجة
توضيح طرق التحقق من تأثر النظام، والتحديثات الأمنية والحلول المؤقتة المتاحة.
ملخص تنفيذي ومراجع
خلاصة لأهم النتائج والتوصيات، مع روابط المصادر المستخدمة في التقرير.
كلمات مفتاحية
خدمات قد تنال إعجابك





طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
اضافة تحليل ثغرة ثانية
5.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
اضافة تحليل ثغرة ثانية
5.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
