إعداد وتوثيق معمل SOC باستخدام Splunk لتحليل السجلات الأمنية
إعداد وتوثيق معمل SOC باستخدام Splunk لتحليل السجلات الأمنية
إعداد وتوثيق معمل SOC باستخدام Splunk لتحليل السجلات الأمنية
أقدم لك مشروع معمل SOC عملي كامل باستخدام Splunk Enterprise، يوضح كيف تُجمع السجلات الأمنية من جهاز Windows وتُحلَّل وصولًا إلى كشف هجوم Brute Force.
الخدمة مناسبة للطلاب والمبتدئين في Blue Team ولمن يريد مشروعًا موثقًا لمحفظة أعماله.
يشمل العمل:
- إعداد Splunk Enterprise وUniversal Forwarder
- جمع سجلات Windows Event Logs وSysmon
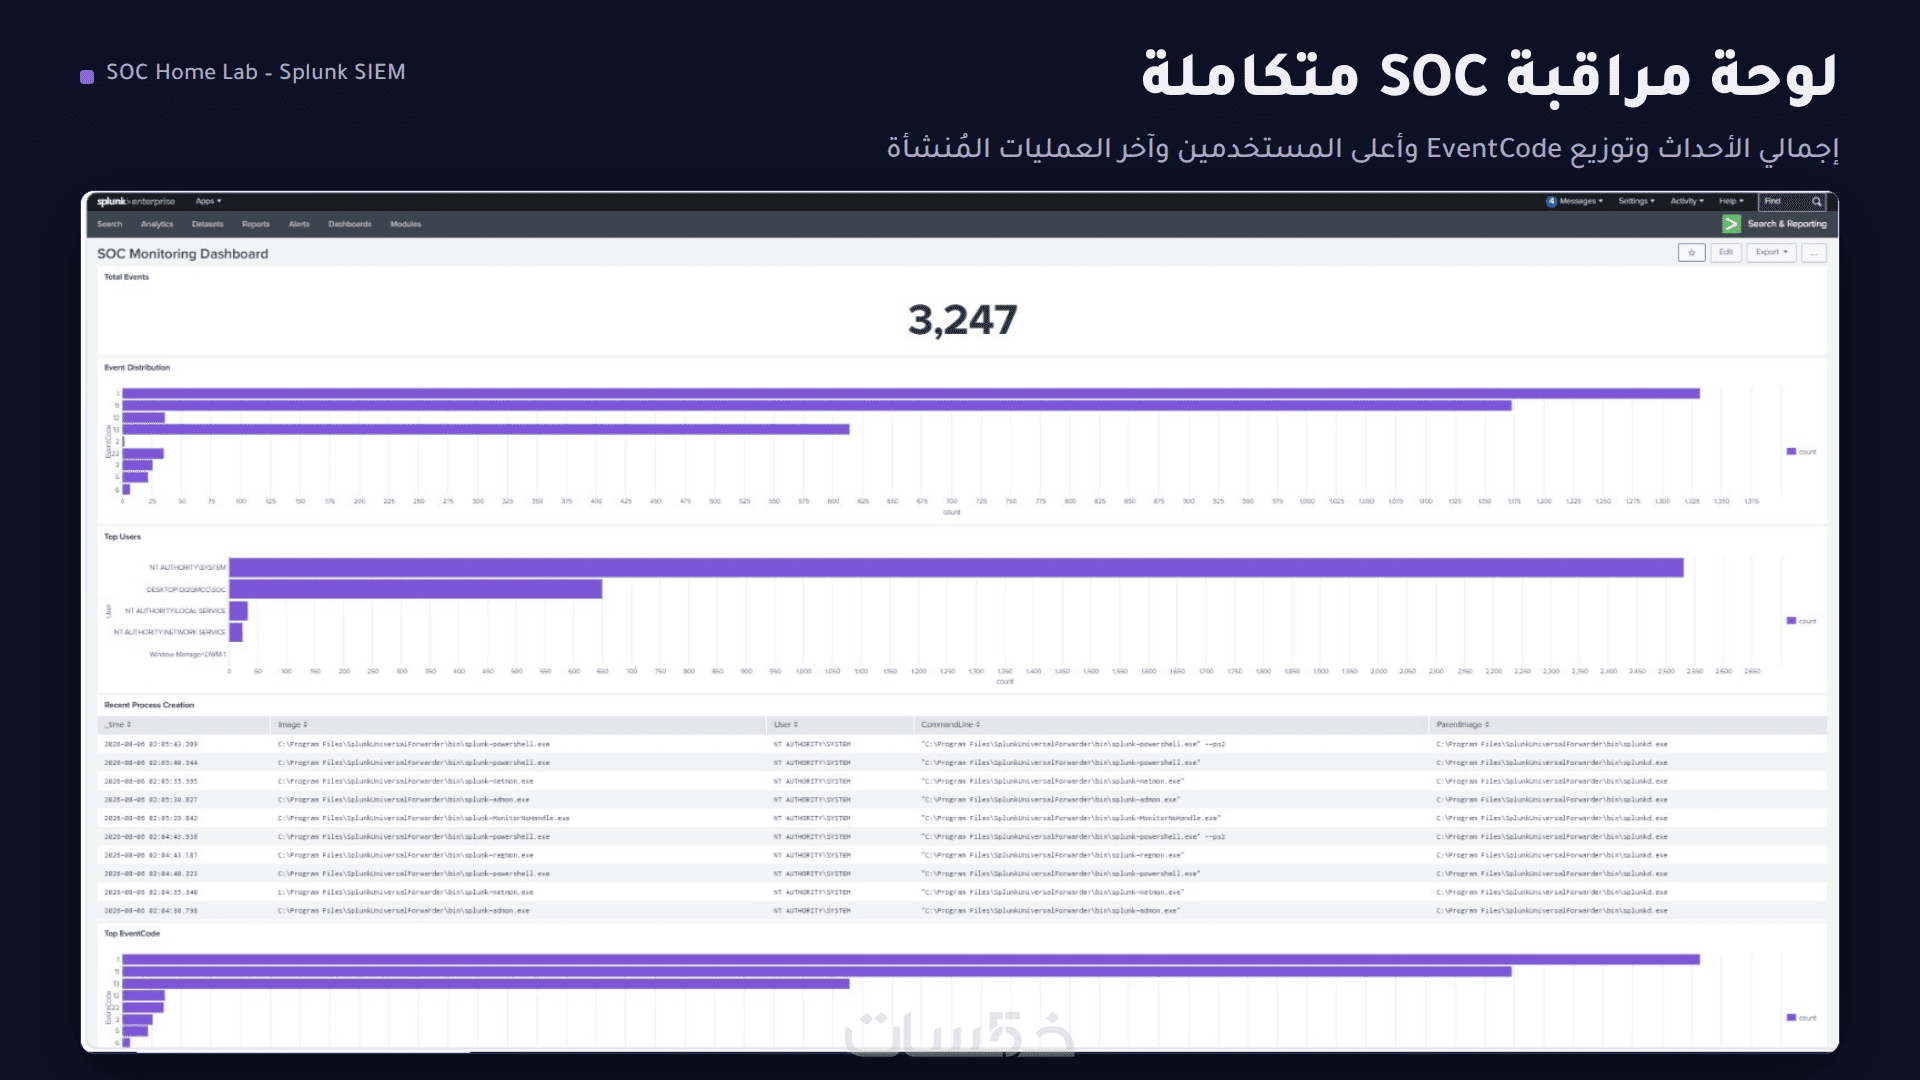
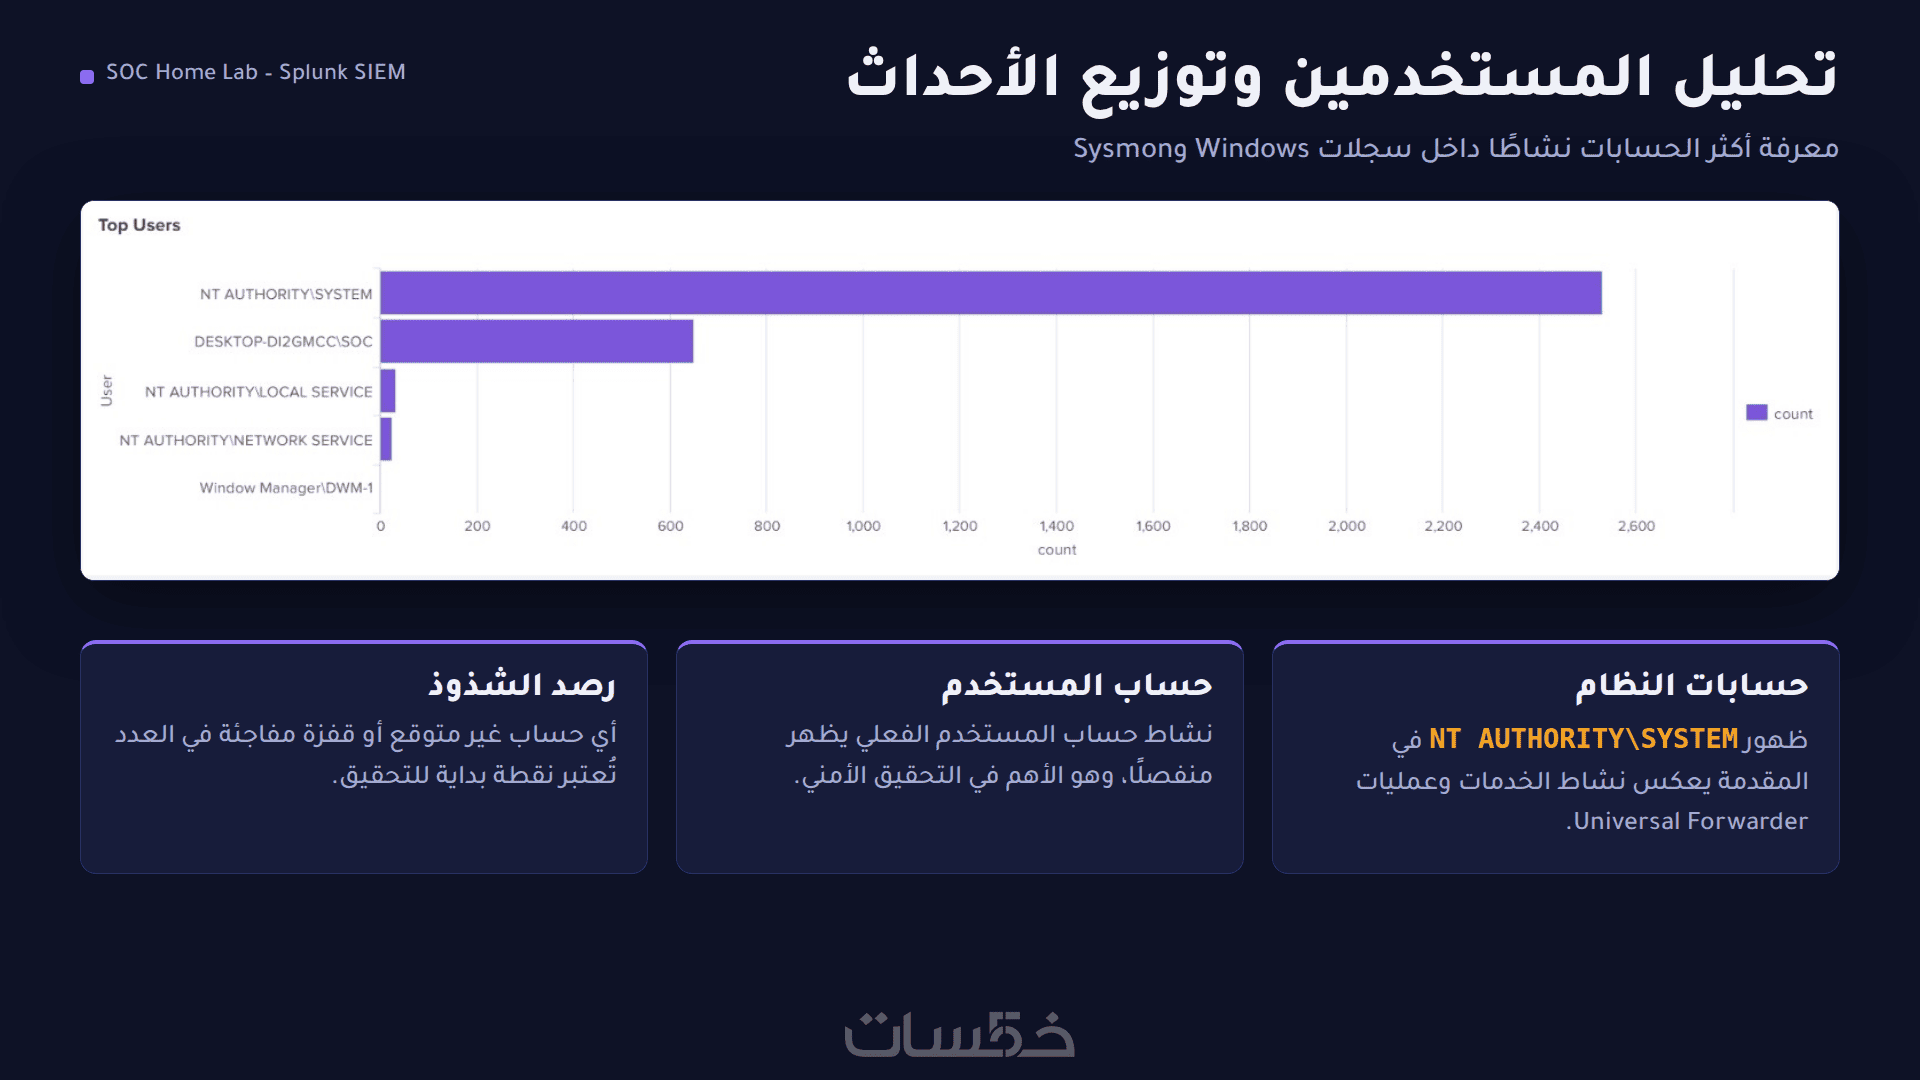
- لوحة مراقبة SOC تحتوي على 5 عناصر: إجمالي الأحداث، توزيع EventCode، أعلى المستخدمين، آخر العمليات المُنشأة، أعلى EventCode
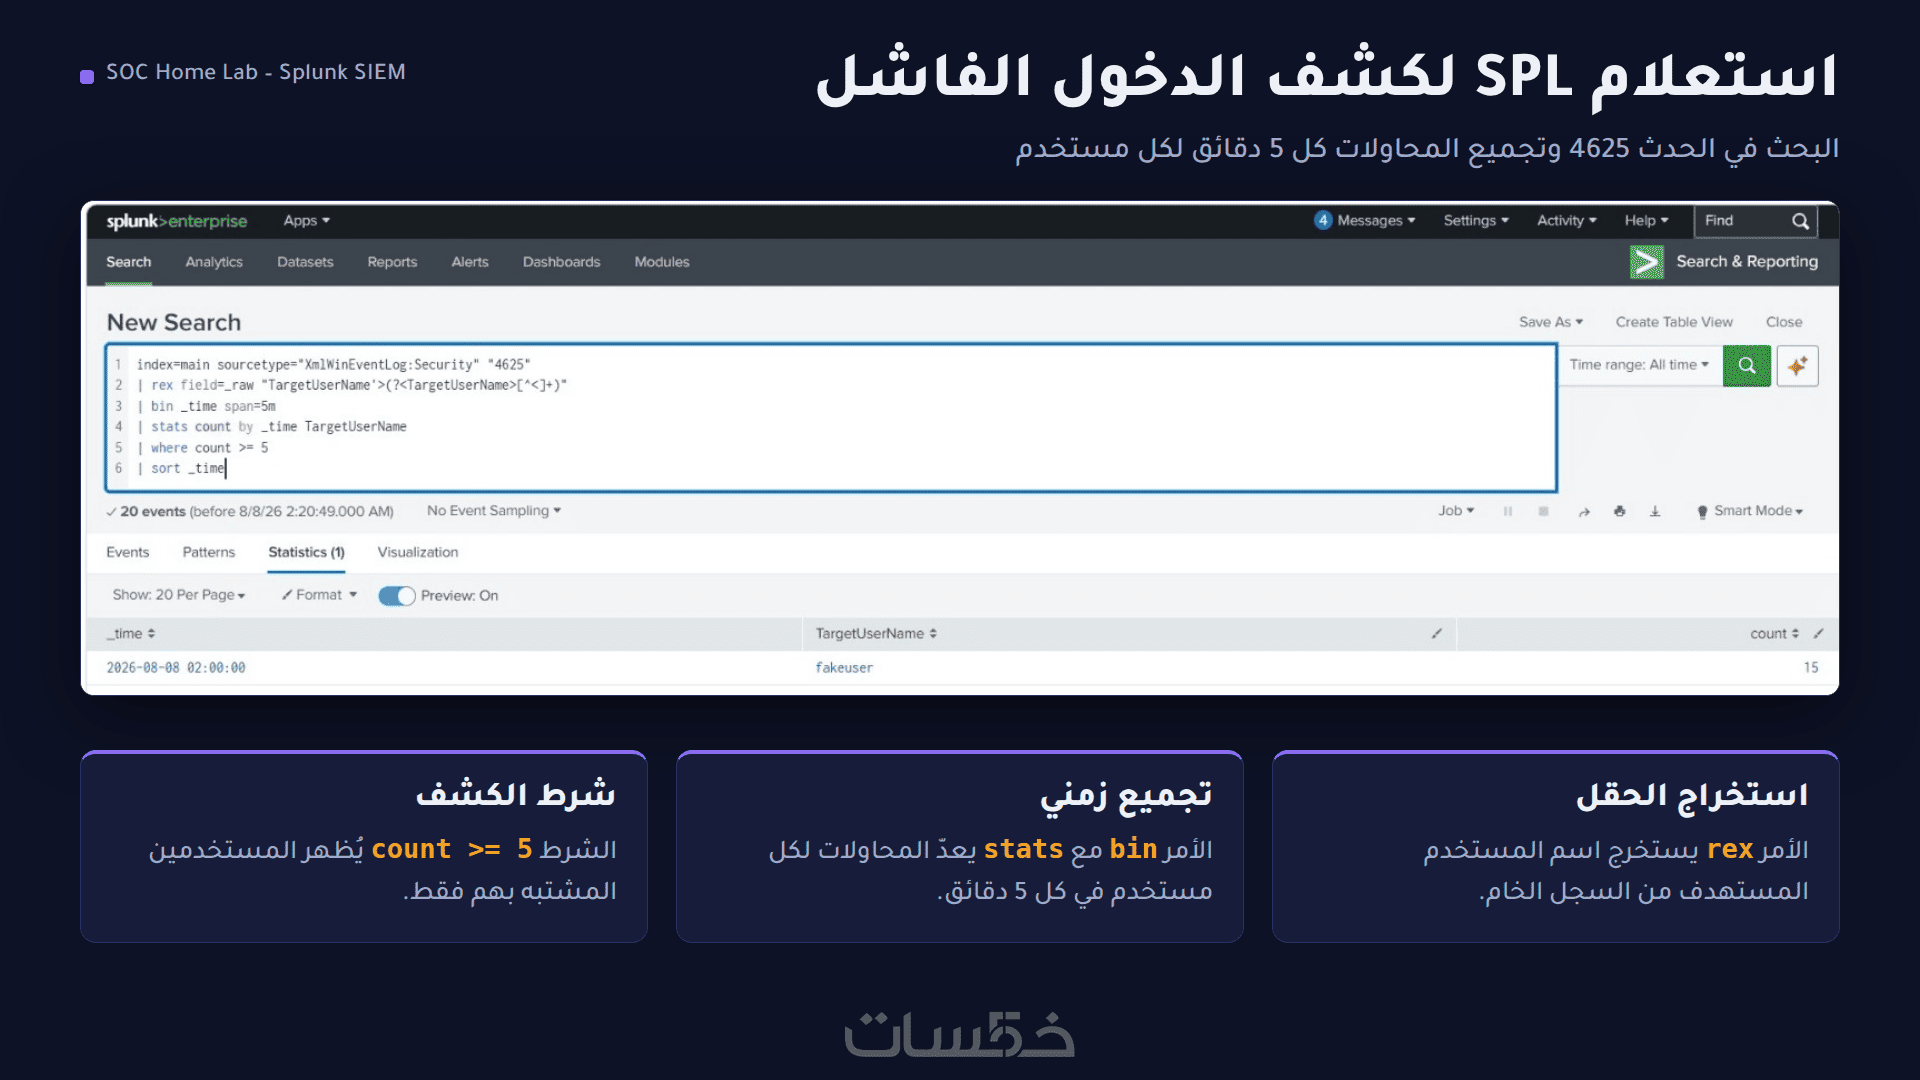
- استعلام SPL لكشف محاولات تسجيل الدخول الفاشلة (الحدث 4625)
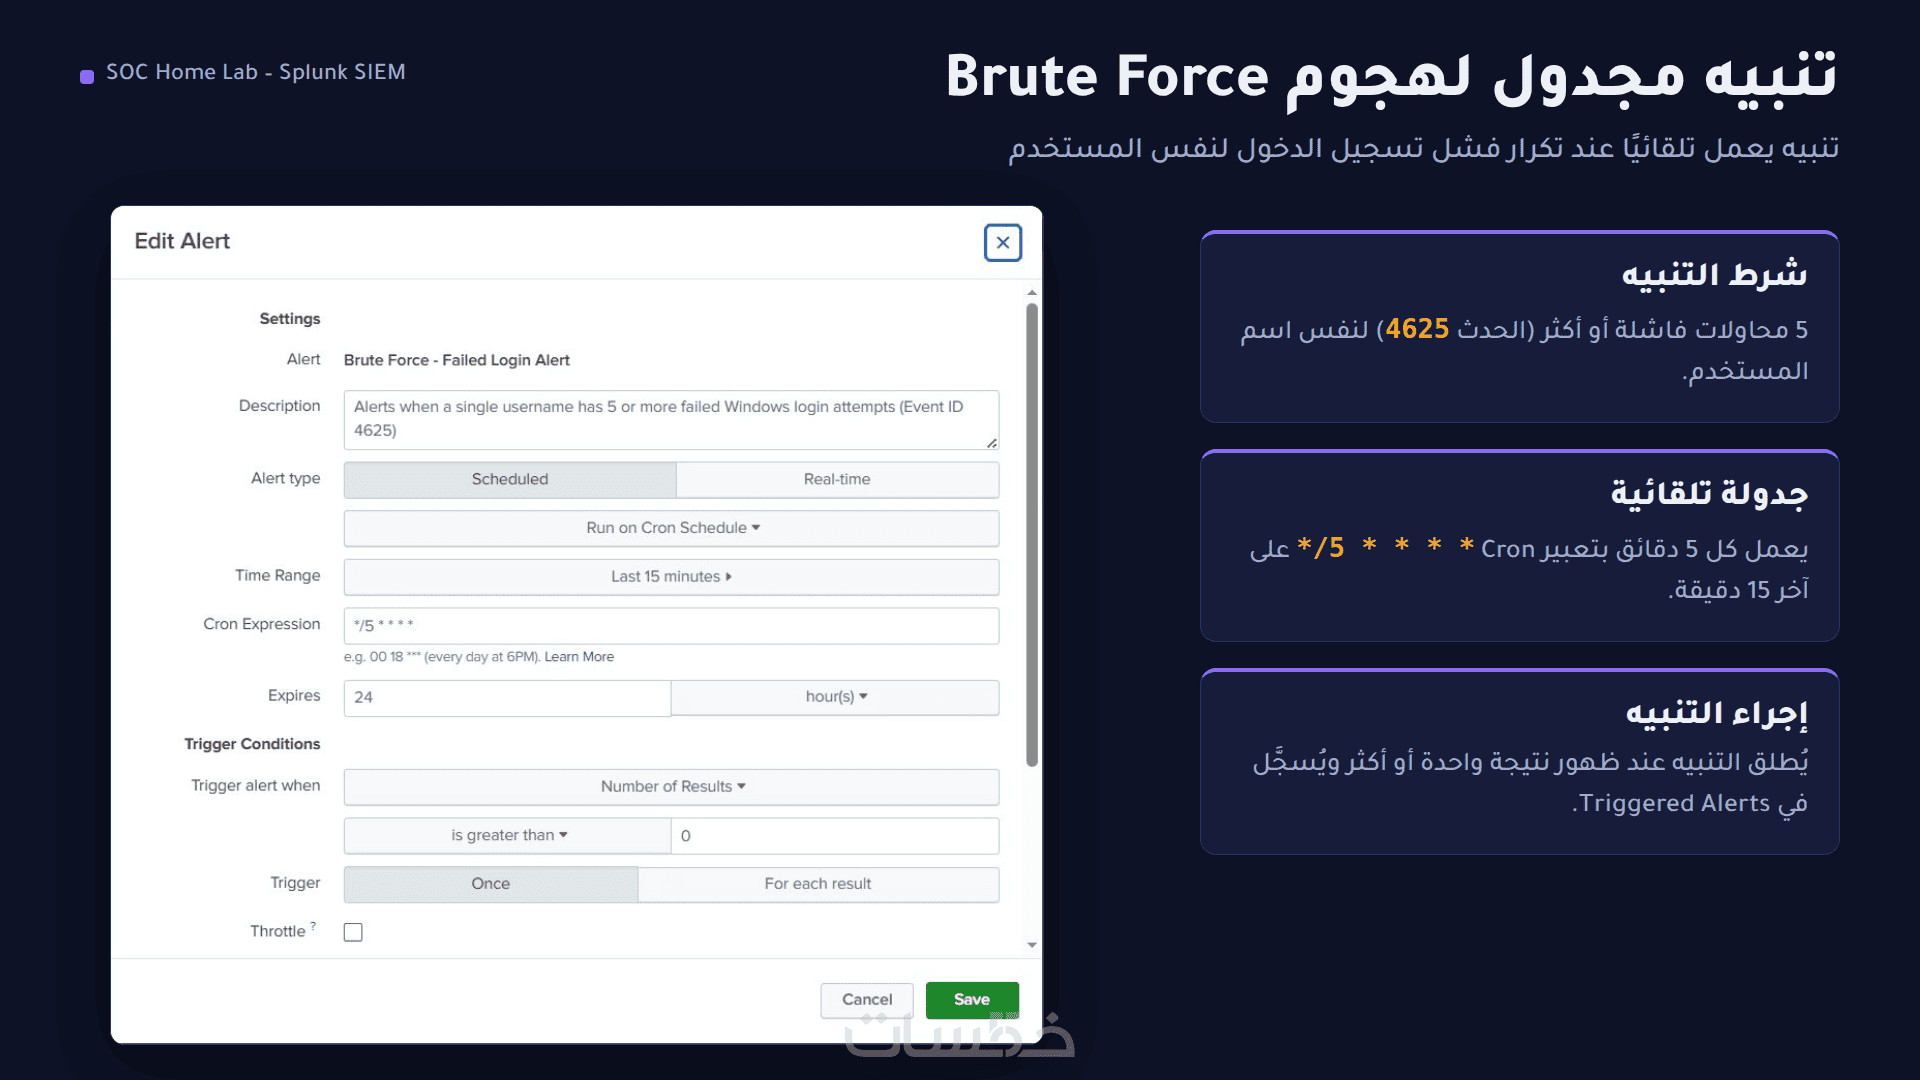
- تنبيه مجدول لهجوم Brute Force يعمل كل 5 دقائق ويُطلق عند 5 محاولات فاشلة أو أكثر لنفس المستخدم
الملفات المُسلَّمة: ملف PDF للتوثيق، ولقطات شاشة PNG، ورابط GitHub للمشروع.
مميزات الخدمة
تحليل السجلات الأمنية
التعرف على كيفية استخدام Splunk في البحث داخل السجلات الأمنية ومراجعة الأحداث المسجلة.
التعرف على أدوات SOC
شرح دور Splunk وSysmon في بيئة المعمل التدريبي ومراقبة أحداث Windows، وفقًا للأدوات المستخدمة في المشروع.
: توثيق عملي منظم
تقديم شرح منظم للأدوات وخطوات العمل والنتائج الموثقة في المشروع لمساعدة المبتدئين على فهم الفكرة.
ما الذي ستستلمه
توثيق المشروع
ملف PDF بحوالي 10 صفحات يشرح خطوات إعداد المعمل والأدوات المستخدمة ودور كل أداة، مع لقطات شاشة للنتائج.
شرح تحليل السجلات
ملخص ضمن ملف التوثيق يوضح خطوات البحث في السجلات الأمنية وتحليل الأحداث باستخدام Splunk، مع شرح استعلام SPL لكشف محاولات الدخول الفاشلة (الحدث 4625).
ملفات ومرجع للمراجعة
رابط GitHub للمشروع يحتوي على الاستعلامات وملفات الإعداد، بالإضافة إلى لقطات شاشة للنتائج بصيغة PNG.
لوحة المراقبة والتنبيه
لوحة SOC تحتوي على 5 عناصر، وتنبيه مجدول لهجوم Brute Force يعمل كل 5 دقائق ويُطلق عند 5 محاولات فاشلة أو أكثر لنفس المستخدم.
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$10.00
خدمات قد تنال إعجابك
كلمات مفتاحية