فحص أمني لتطبيقك المبني بالذكاء الاصطناعي مع تقرير وحلول
فحص أمني لتطبيقك المبني بالذكاء الاصطناعي مع تقرير وحلول
وصف الخدمة
بنيت موقعك أو تطبيقك بأدوات الذكاء الاصطناعي (Cursor, Lovable, Bolt, ChatGPT...) وتخشى أن يكون فيه ثغرات تعرّض بيانات عملائك أو أموالك للخطر؟
سأراجع الكود الخاص بك يدوياً وأسلّمك تقريراً واضحاً بالمشاكل الأمنية وطريقة إصلاح كل واحدة منها.
ما الذي سأفحصه:
✔ مفاتيح API وكلمات السر المكشوفة في الكود أو ملفات الإعداد
✔ تسجيل الدخول والصلاحيات (هل يستطيع مستخدم رؤية بيانات غيره؟)
✔ حماية قاعدة البيانات (قواعد Supabase / Firebase، حقن SQL)
✔ ثغرات الإدخال (XSS وغيرها) ورفع الملفات
✔ ربط الدفع وتأكيد Webhook بشكل صحيح
✔ إعدادات CORS والكوكيز والجلسات
✔ المكتبات القديمة أو الضعيفة
✔ الحماية من الطلبات المتكررة (Rate Limiting)
نطاق الخدمة:
• تطبيق واحد فقط يملكه صاحب الطلب
• حتى 20 ملفاً برمجياً أو 10 مسارات (Routes/API) أيهما أقل
• مراجعة الكود (Static Review) وليس اختبار اختراق حي
• تقرير PDF واحد + مراجعة واحدة لأسئلتك حول التقرير
ماذا ستستلم
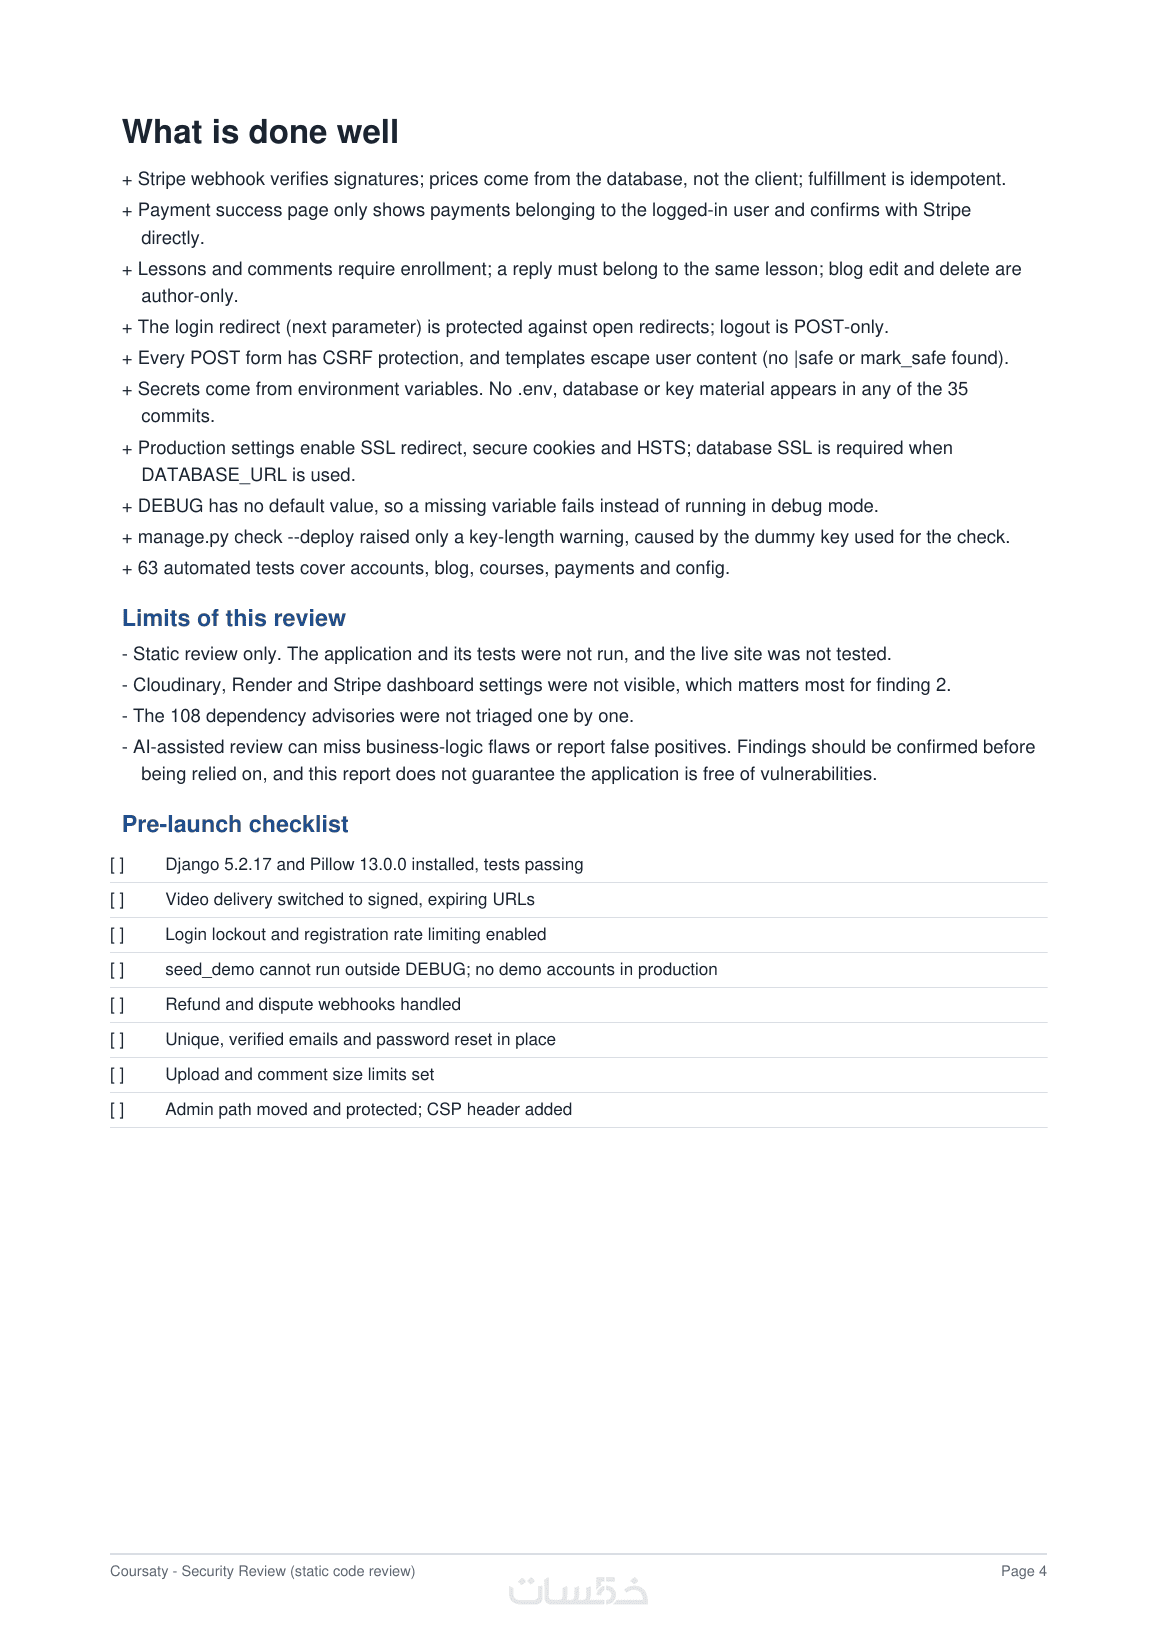
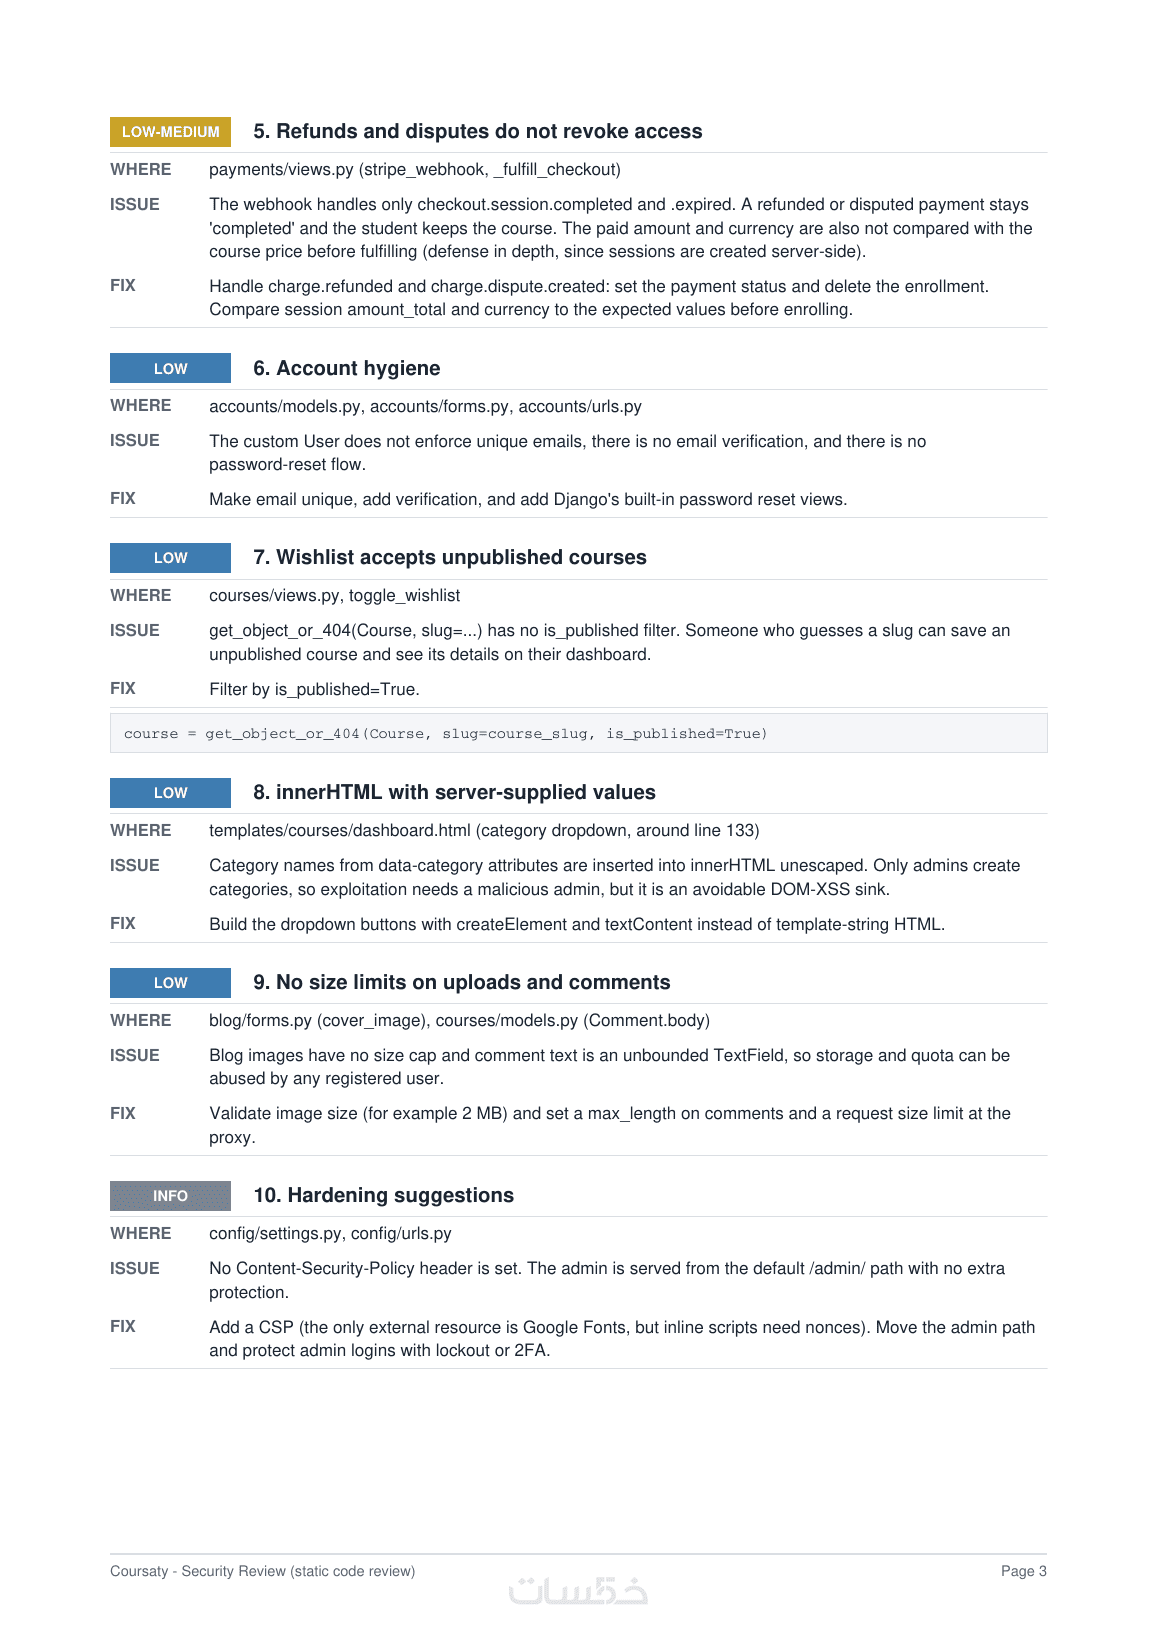
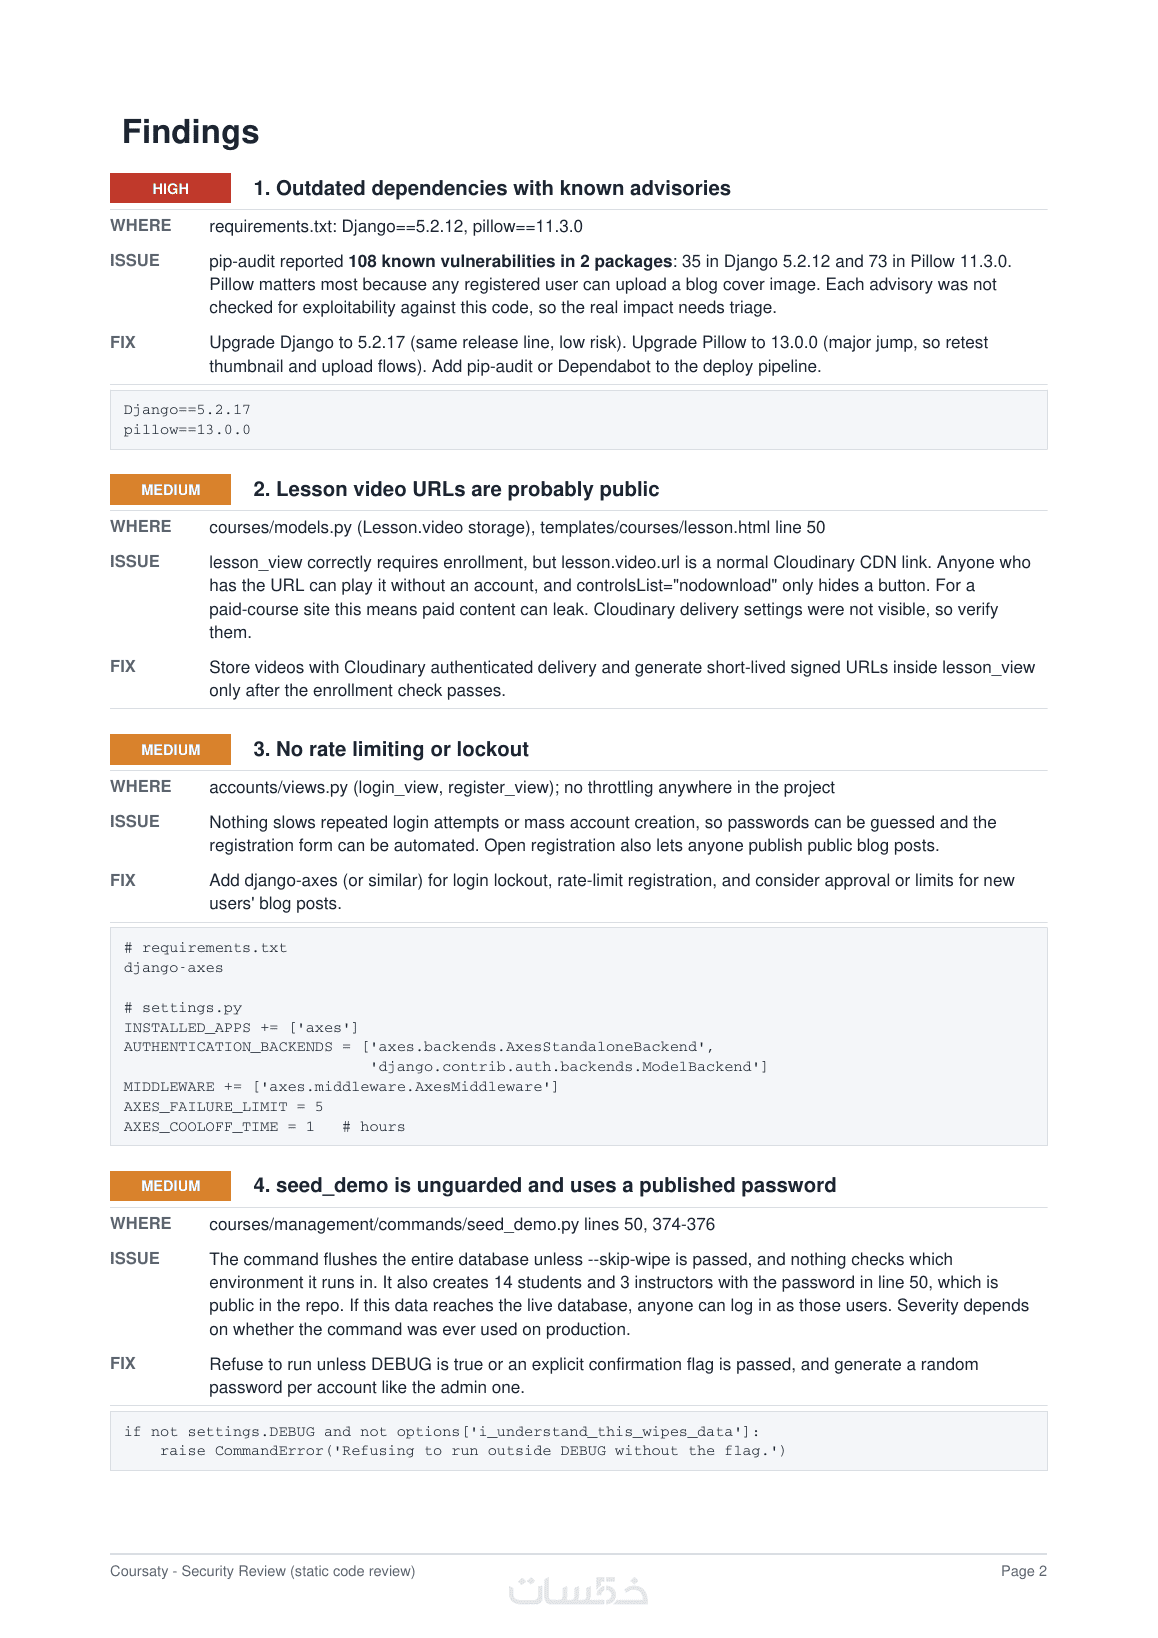
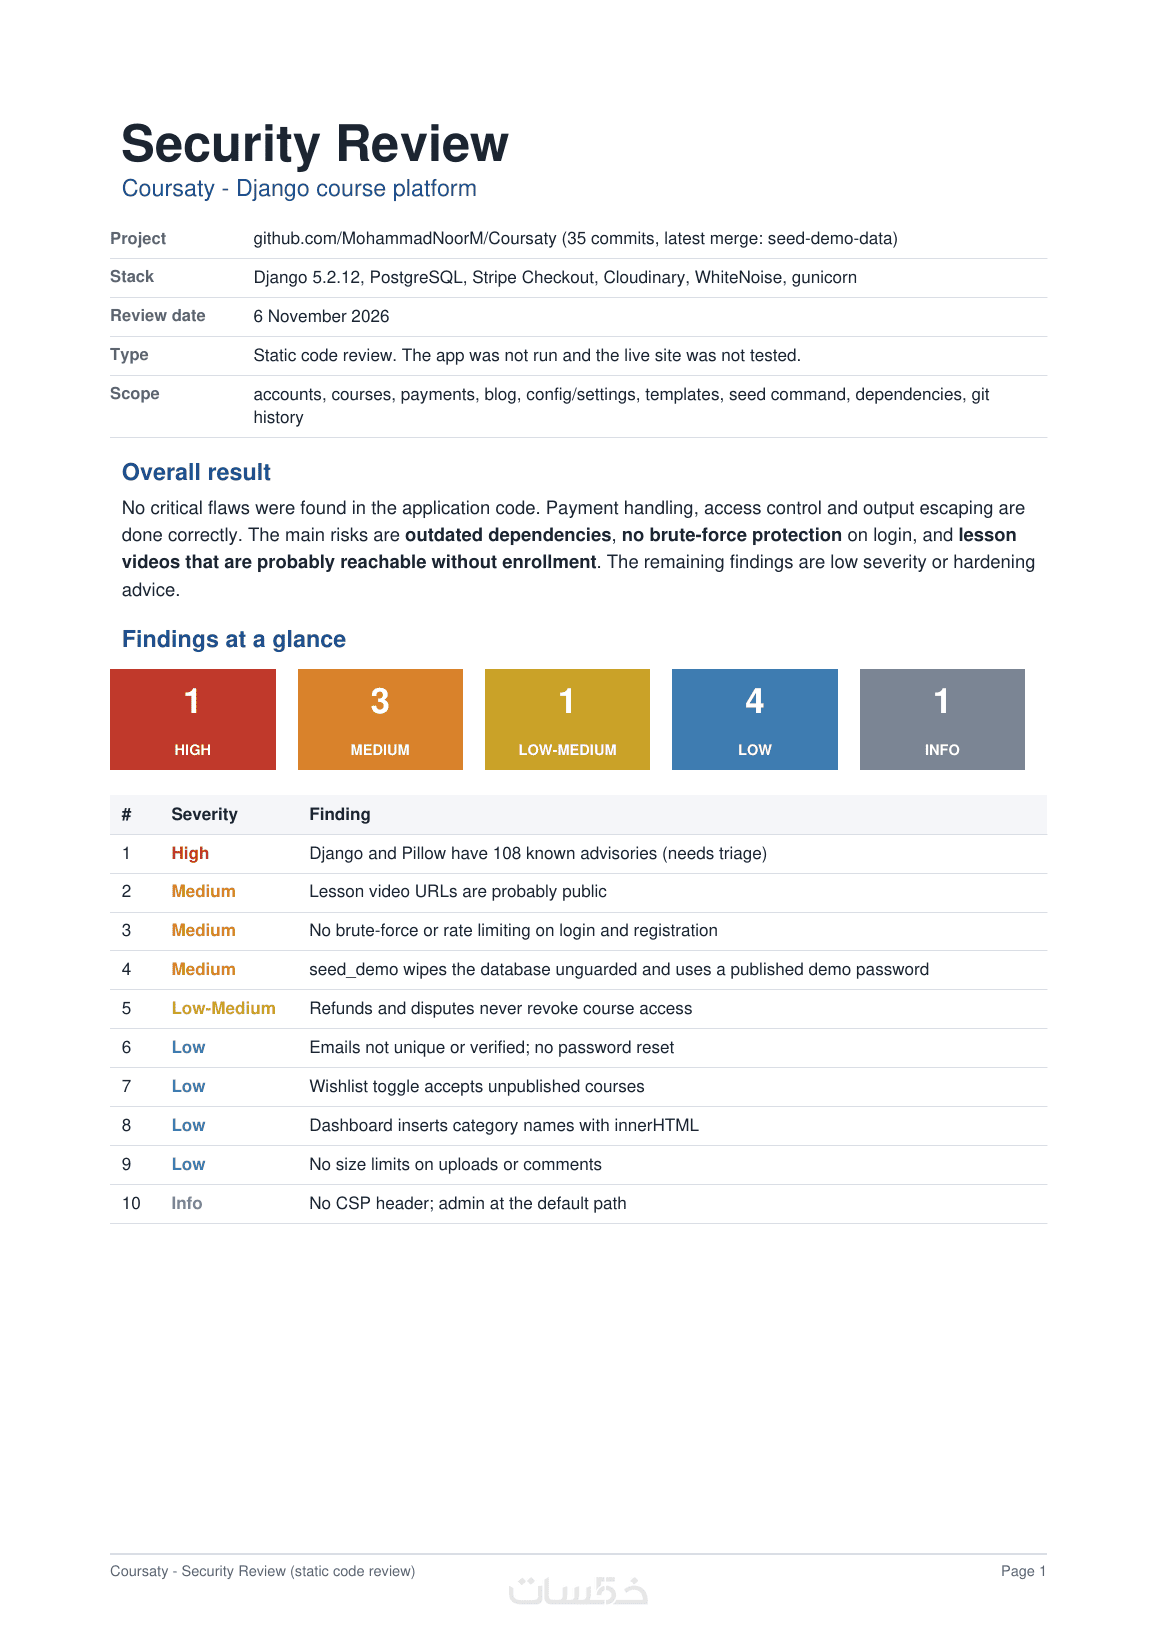
• تقرير PDF مرتب حسب الخطورة (حرجة / عالية / متوسطة / منخفضة)
• شرح كل مشكلة بلغة بسيطة مع مثال من كودك
• خطوات الإصلاح لكل مشكلة، مع أمثلة كود عند الحاجة
• قائمة تحقق قصيرة قبل الإطلاق
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
فحص تطبيق أكبر (حتى 60 ملف أو 30 مسارا)
10.00
|
|
تسليم سريع خلال 24 ساعة
5.00
|
|
مكالمة شرح التقرير (30 دق)
5.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
فحص تطبيق أكبر (حتى 60 ملف أو 30 مسارا)
10.00
|
|
تسليم سريع خلال 24 ساعة
5.00
|
|
مكالمة شرح التقرير (30 دق)
5.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
