فحص أمان المواقع واكتشاف الثغرات الأمنية مع تقرير تفاعلي
فحص أمان المواقع واكتشاف الثغرات الأمنية مع تقرير تفاعلي
وصف الخدمه
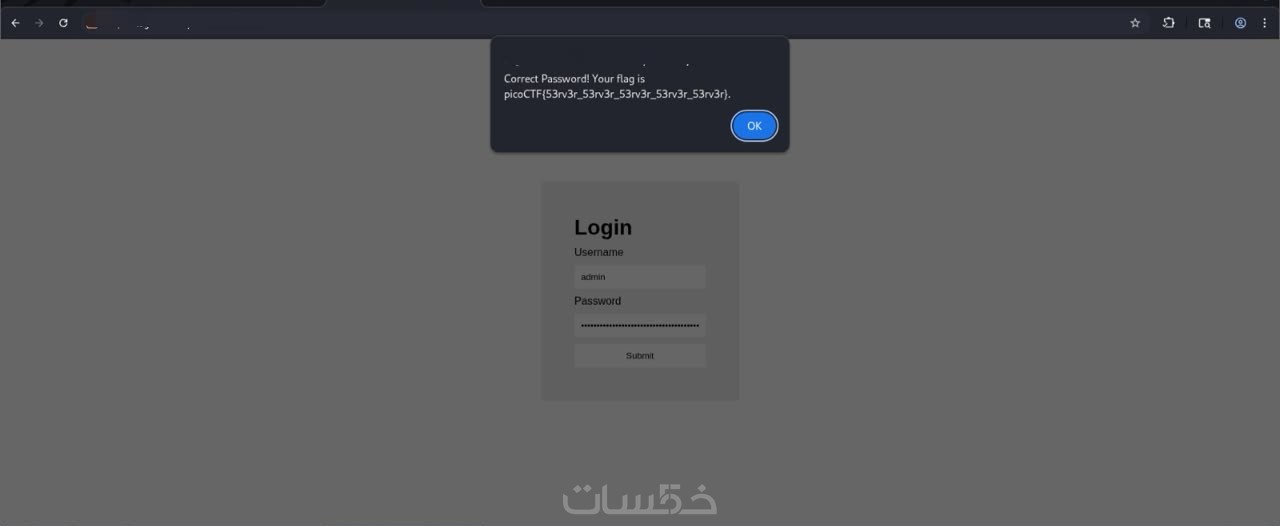
هل تريد التأكد من أمان موقعك الإلكتروني واكتشاف نقاط الضعف و الثغرات قبل أن يستغلها المهاجمون؟
أقدم لك خدمة فحص أمان المواقع الإلكترونية بهدف اكتشاف المشكلات الأمنية المحتملة، ومراجعة إعدادات الأمان الأساسية، وتقديم توصيات عملية تساعدك على تحسين حماية موقعك.
ستحصل على تقرير منظم وتفاعلي يوضح النتائج، والأدلة المتاحة، ومستوى الخطورة، وخطوات الإصلاح المقترحة، لمساعدتك على فهم حالة أمان موقعك واتخاذ الخطوات المناسبة لتحسينها.
ملاحظة: يتم الفحص فقط للمواقع التي يملكها العميل أو لديه تصريح بفحصها، مع الالتزام بنطاق العمل المتفق عليه.
ما الذي يمكننا فعله
نقدم خدمات فحص أمان المواقع وتطبيقات الويب واكتشاف الثغرات الأمنية المحتملة، مع تحليل المخاطر وتقديم توصيات عملية للإصلاح.
1. Injection Vulnerabilities
SQL Injection (SQLi)
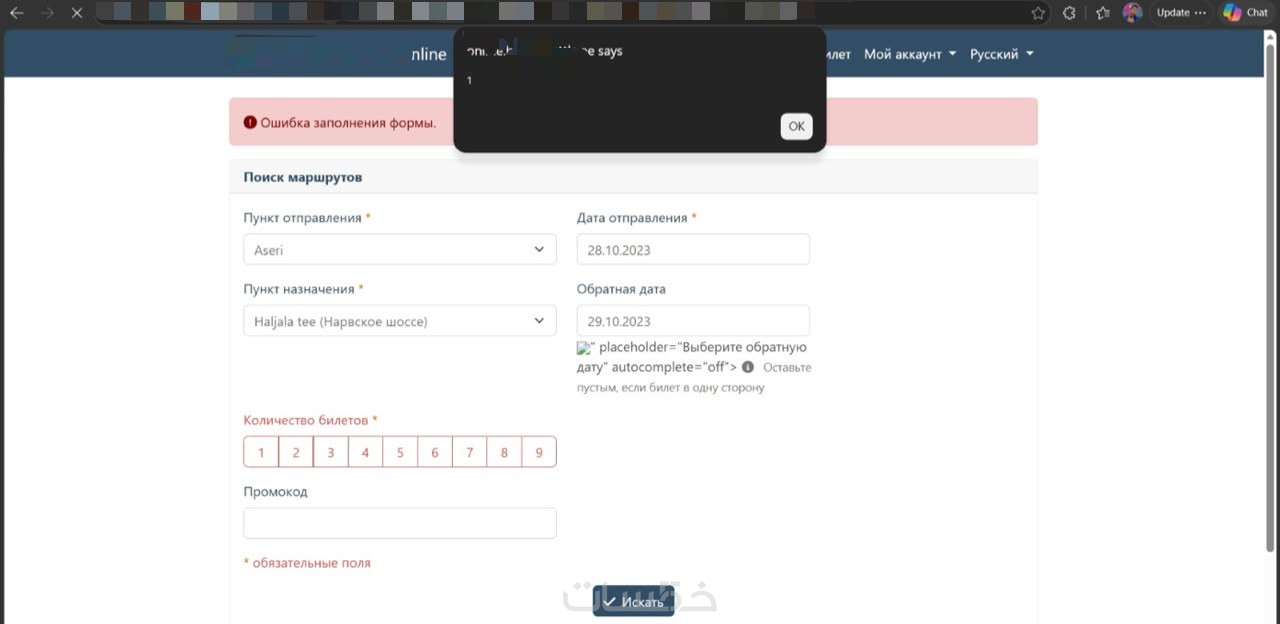
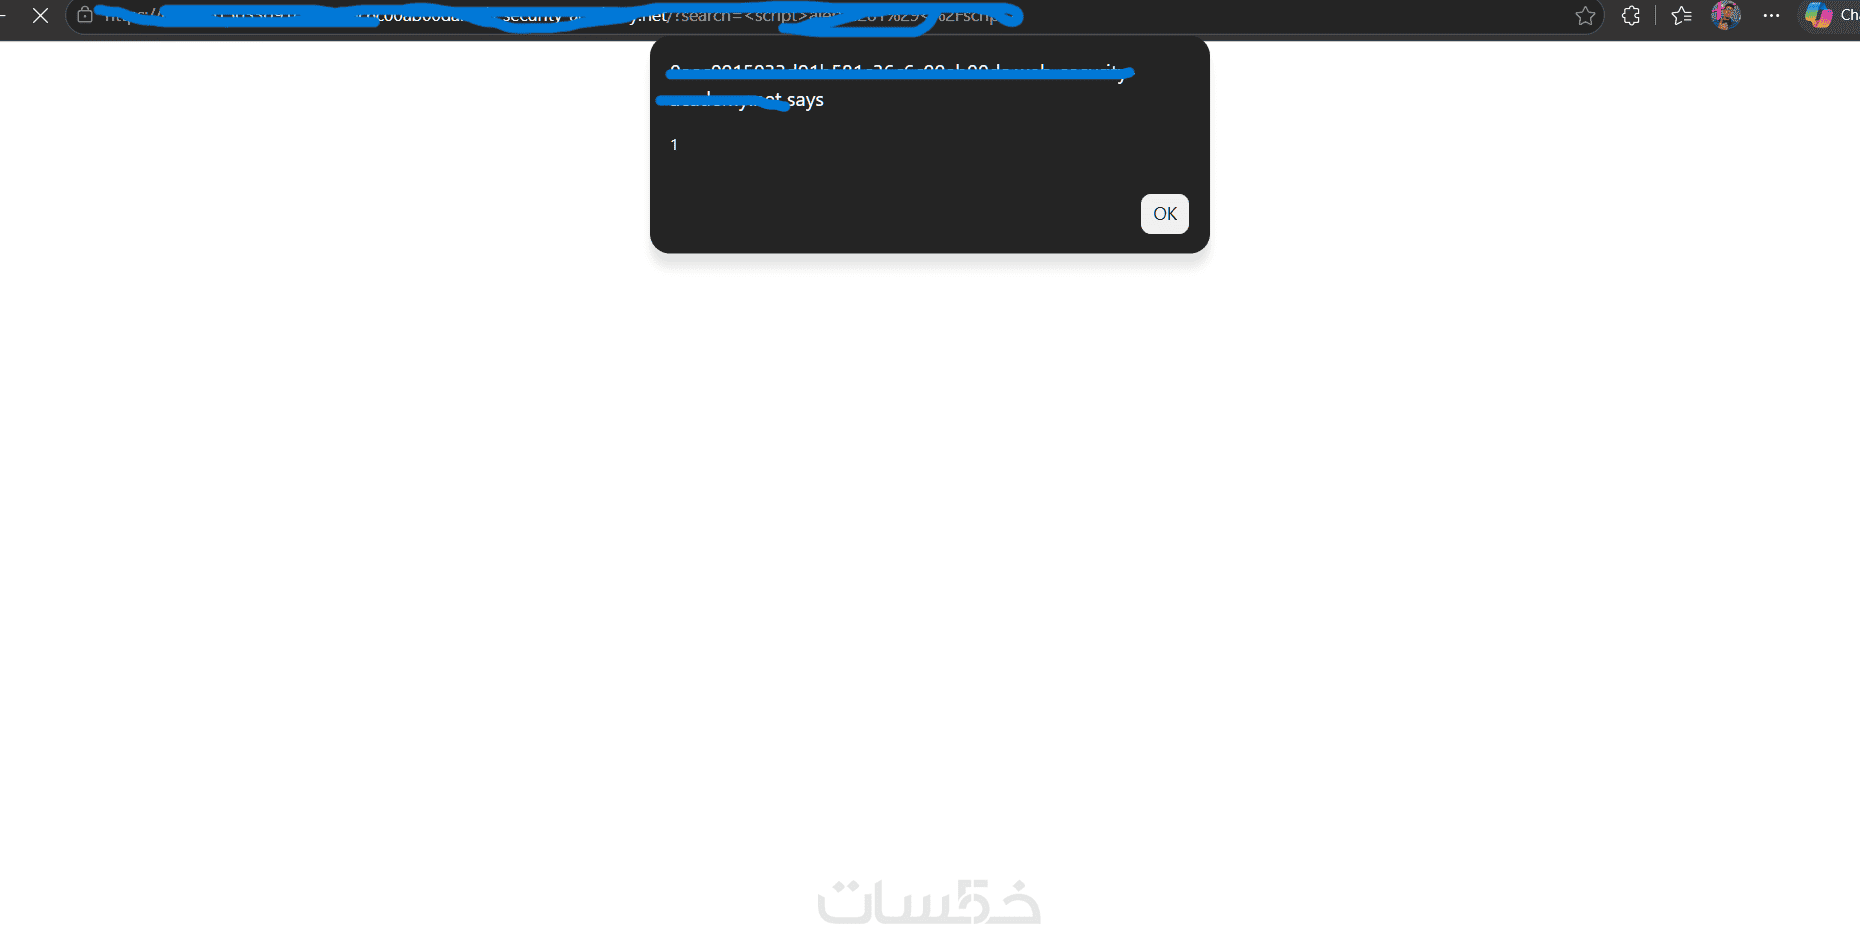
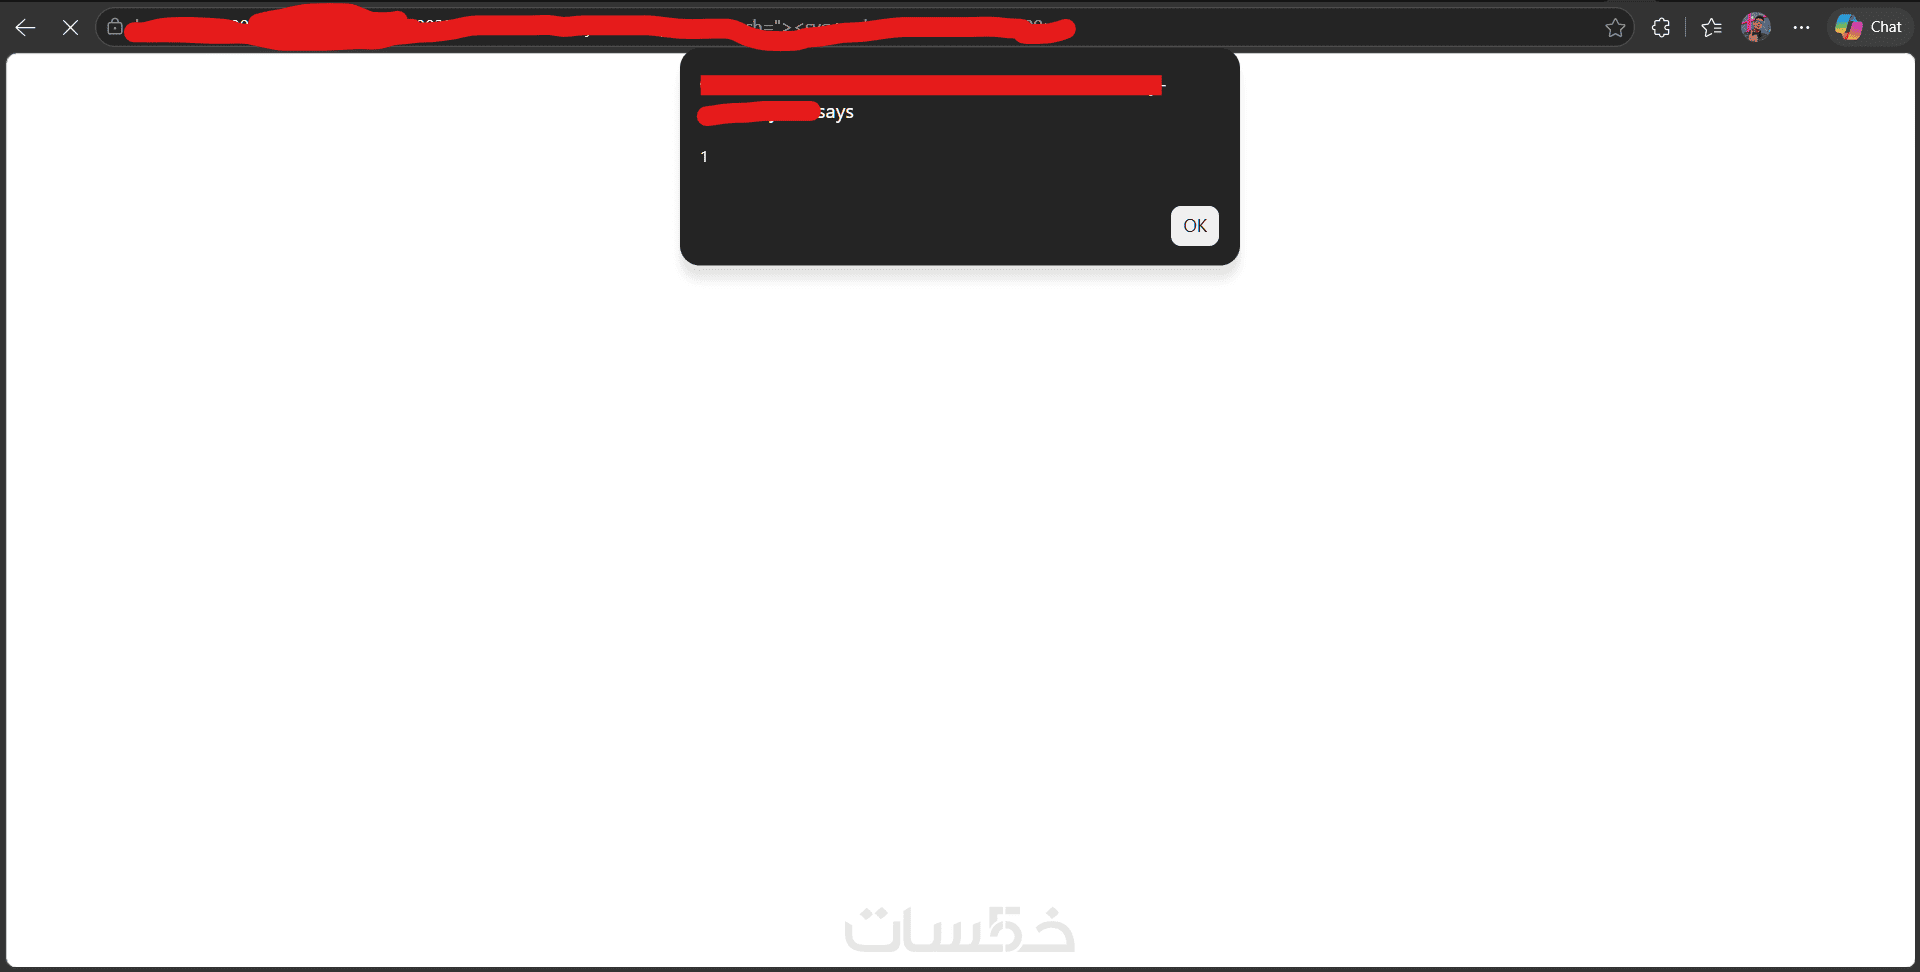
2. Cross-Site Scripting (XSS)
Reflected XSS
Stored XSS
DOM-Based XSS
3. Authentication & Session Security
ضعف آليات تسجيل الدخول
مشكلات إدارة الجلسات (Session Management)
ضعف سياسات كلمات المرور
مشكلات استعادة كلمة المرور
ثغرات المصادقة متعددة العوامل (MFA)
Session Fixation
مخاطر Brute-Force عند وجود ضوابط حماية غير كافية
يمكننا ايضا
4. Authorization & Access Control
IDOR
Broken Object Level Authorization (BOLA)
Broken Function Level Authorization (BFLA)
Privilege Escalation
Broken Access Control
تجاوز قيود الوصول إلى الموارد المحمية
5. CSRF & Request Security
Cross-Site Request Forgery (CSRF)
6. File Handling Vulnerabilities
Unrestricted File Upload
Path Traversal
Local File Inclusion (LFI)
Remote File Inclusion (RFI)
Insecure File Download
7. Server-Side Vulnerabilities
Server-Side Request Forgery (SSRF)
ملاحظة مهمة: تختلف أنواع الاختبارات الممكنة حسب طبيعة الموقع والتقنيات المستخدمة والصلاحيات المتاحة. لا يعني إدراج نوع من الثغرات أنه موجود في موقع العميل أو أنه مشمول تلقائيًا في كل باقة. تُنفذ الاختبارات فقط على الأنظمة المملوكة للعميل أو المصرح بفحصها، وضمن نطاق متفق عليه مسبقًا.
ماذا تشمل الخدمه
تشمل الخدمة:
* فحص إعدادات الأمان الأساسية للموقع.
* مراجعة ترويسات HTTP الأمنية (Security Headers).
* التحقق من إعدادات HTTPS وSSL/TLS ضمن نطاق الفحص المتفق عليه.
* فحص الملفات والمسارات المكشوفة التي قد تؤدي إلى مخاطر أمنية.
* تحليل النتائج وتحديد مستوى خطورة المشكلات المكتشفة.
* تقديم توصيات واضحة لمعالجة المشكلات الأمنية.
مميزات الخدمة
فحص أمني منظم
مراجعة إعدادات أمان الموقع واكتشاف المشكلات المحتملة باستخدام أساليب وأدوات مناسبة لنطاق الفحص المتفق عليه
تقرير تفاعلي واضح
عرض النتائج بطريقة منظمة تسهّل فهم الثغرات المكتشفة ومستوى خطورتها وتفاصيل كل مشكلة
حلول وتوصيات عملية
تقديم خطوات مقترحة لمعالجة المشكلات الأمنية وتحسين إعدادات حماية الموقع
خصوصية وأمان
الحفاظ على سرية المعلومات التي يتم الاطلاع عليها أثناء تنفيذ الخدمة، والالتزام بنطاق الفحص المصرح به
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
يمكننا ايضا ان نقوم بعمل فحص شامل يتمضن :XSS, CSRF, SSRF, SQL injection, Path traversal, LFI, RFI
50.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
يمكننا ايضا ان نقوم بعمل فحص شامل يتمضن :XSS, CSRF, SSRF, SQL injection, Path traversal, LFI, RFI
50.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
