سأقوم بإعداد ونشر تطبيقك على AWS بطريقة احترافية وآمنة
سأقوم بإعداد ونشر تطبيقك على AWS بطريقة احترافية وآمنة
تفاصيل الخدمة الأساسية
إنشاء وضبط خادم افتراضي سحابي واحد (AWS EC2 Instance) بنظام تشغيل Linux بالمواصفات التي تختارها.
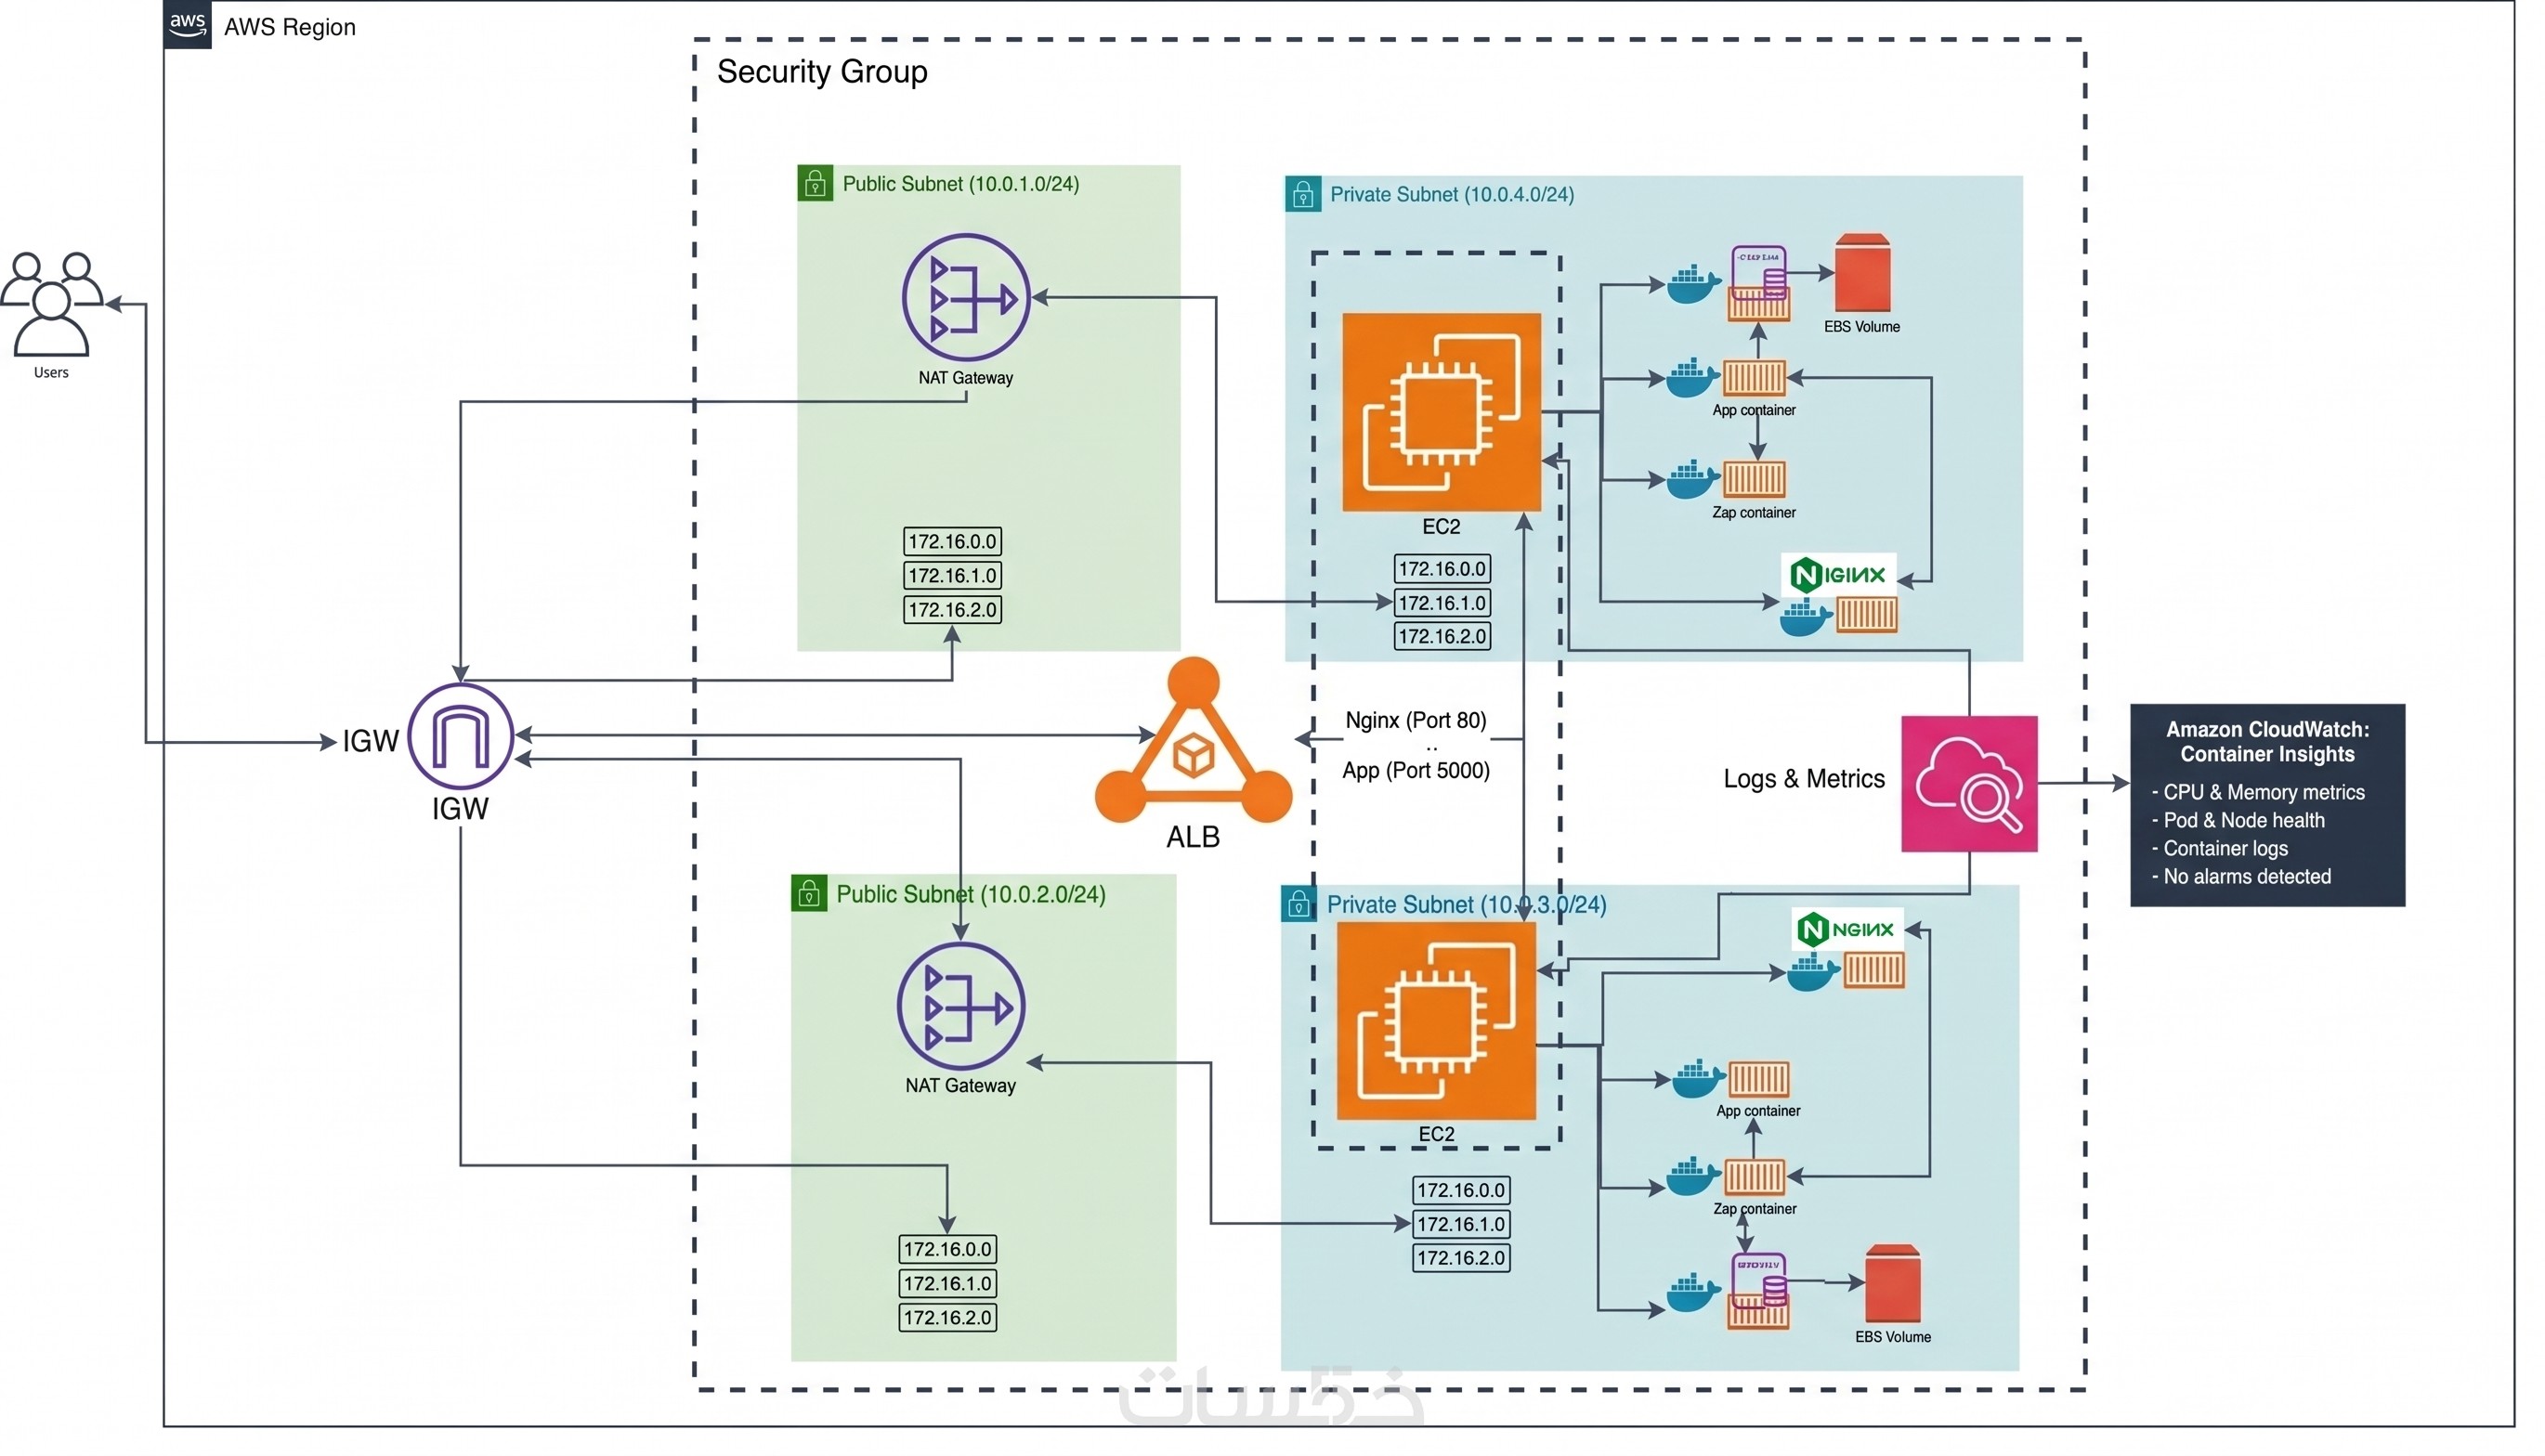
تهيئة جدار الحماية السحابي (Security Groups) لغلق جميع المنافذ غير المستخدمة وحماية الخادم من محاولات الاختراق.
إعداد وتأمين الوصول عبر SSH وتسليم مفاتيح الدخول (SSH Key / Credentials) مع عنوان IP الخاص بالخادم.
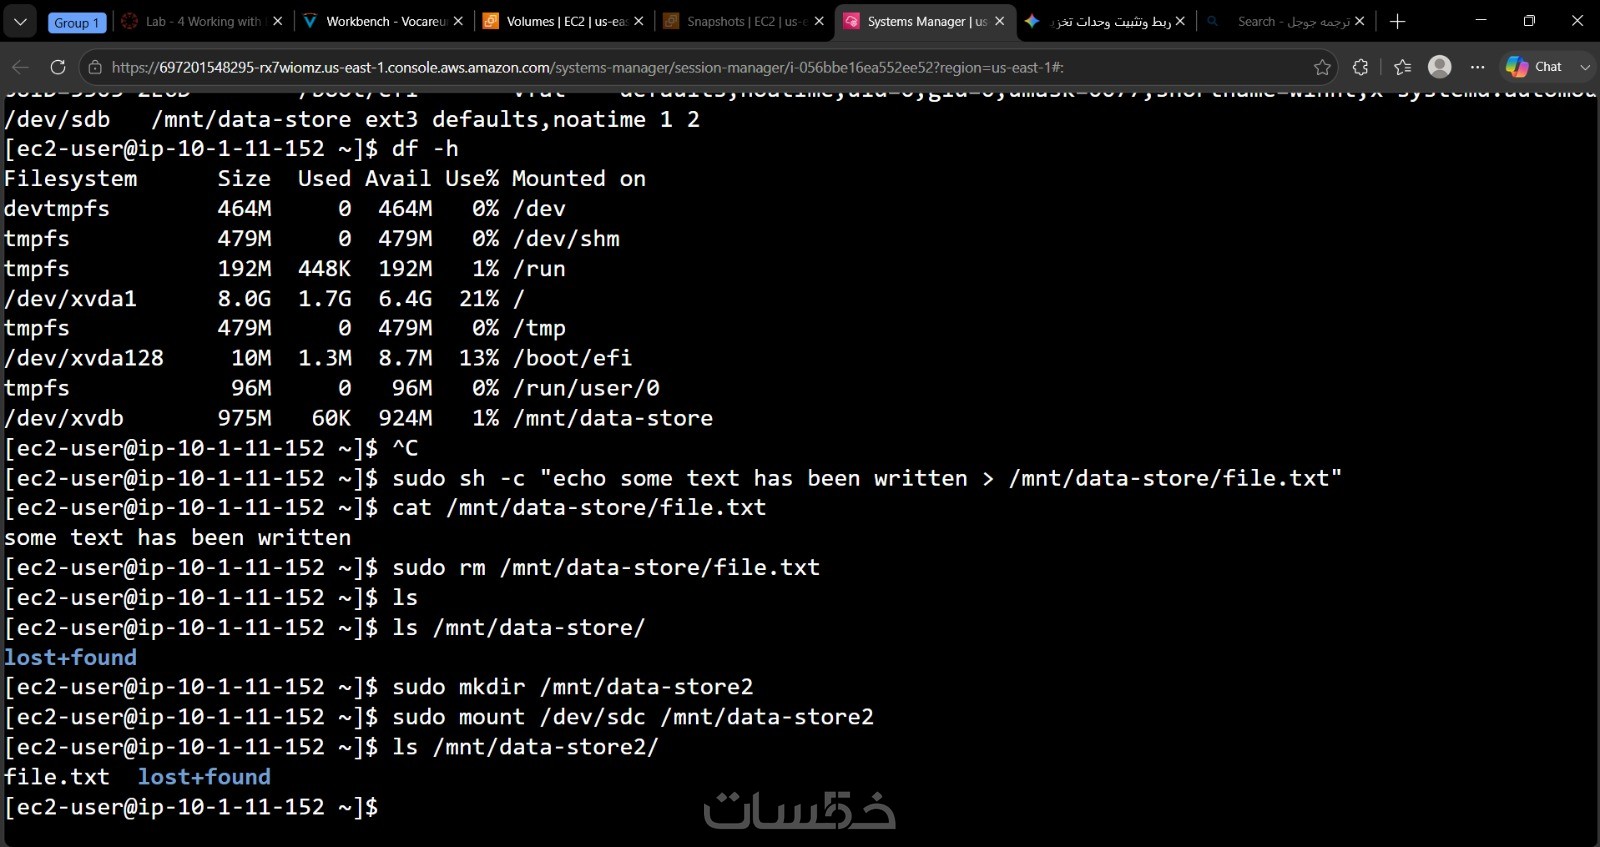
إرشادات وتعليمات واضحة لطريقة الاتصال بالخادم والتأكد من استقراره وجاهزيته للعمل.
مميزات الخدمة
أمان وحماية عالية
تطبيق أفضل الممارسات عبر إغلاق المنافذ غير المستخدمة وضبط الصلاحيات لحماية خادمك وتطبيقك.
خبرة ومرونة في التنفيذ
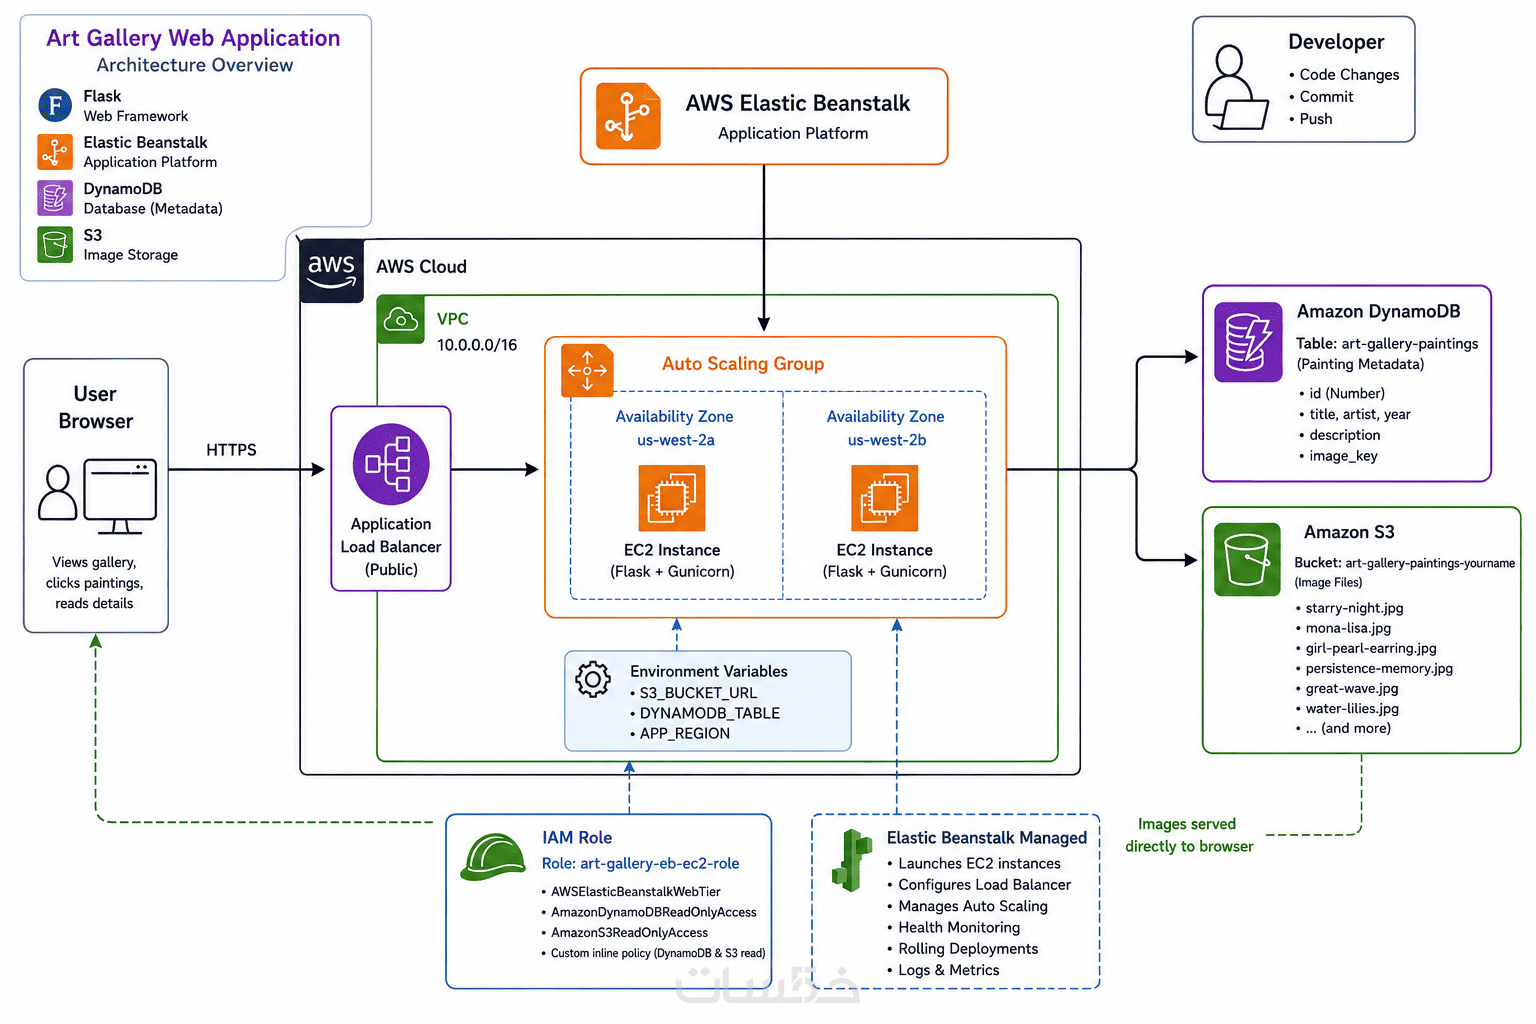
إمكانية إعداد بيئات Docker والربط السحابي (متاحة عبر تطويرات الخدمة).
توثيق ودعم فني
تسليم تعليمات وإرشادات واضحة للتعامل مع الخادم بعد التسليم، مع المساعدة في فحص استقرار التطبيق.
ما الذي ستستلمه
خادم سحابي مهيأ وجاهز
إنشاء وضبط خادم افتراضي سحابي واحد (AWS EC2 Instance) بنظام Linux بالمواصفات المطلوبة.
حماية وجدار ناري مفعّل
ضبط وتأمين منافذ الخادم (Security Groups) لضمان حماية النظام والوصول الآمن فقط.
يانات الوصول والإرشادات
تسليمك مفتاح الوصول (SSH Key/Credentials) وعنوان IP الثابت مع تعليمات توضيحية للاتصال بالخادم.
كلمات مفتاحية
خدمات قد تنال إعجابك



طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
ربط وتأمين مساحه التخزين السحابيه (aws s3)
5.00
|
|
نشر التطبيق باستخدام Docker وتثبيت شهاده ssl مجانيه
10.00
|
|
اعداد قاعده بيانات سحابيه AWS RDS
15.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
ربط وتأمين مساحه التخزين السحابيه (aws s3)
5.00
|
|
نشر التطبيق باستخدام Docker وتثبيت شهاده ssl مجانيه
10.00
|
|
اعداد قاعده بيانات سحابيه AWS RDS
15.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
