سياسات أمن سيبراني احترافية تناسب شركتك
سياسات أمن سيبراني احترافية تناسب شركتك
وصف الخدمة
هل تحتاج شركتك إلى سياسات أمن سيبراني واضحة ومنظمة لحماية البيانات، وتنظيم الصلاحيات وتحديد مسؤوليات الموظفين؟
أقدم لك خدمة إعداد سياسات أمن سيبراني مخصصة لطبيعة نشاط شركتك واحتياجاتها مع التركيز على وضوح المتطلبات الأمنية.
ماذا تشمل الخدمة؟
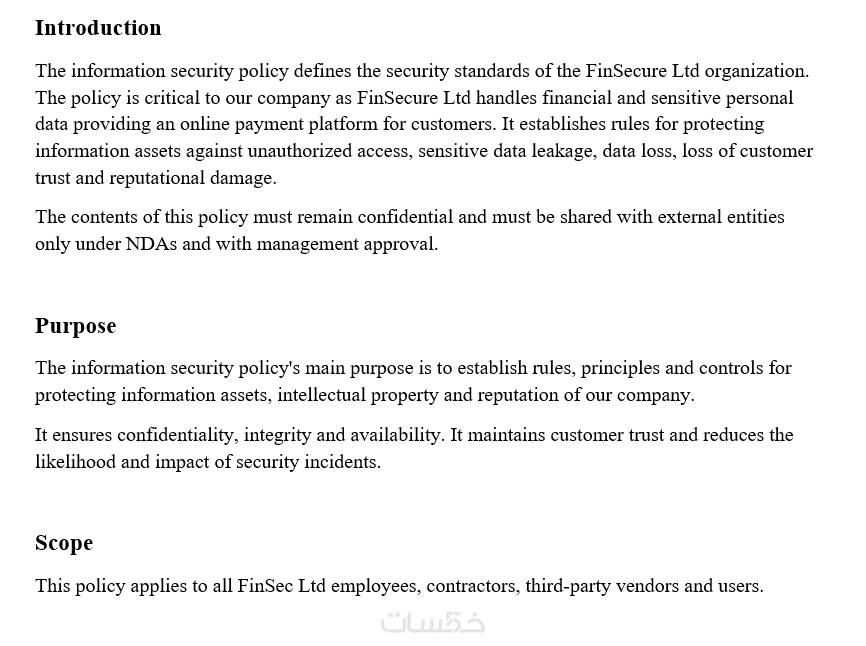
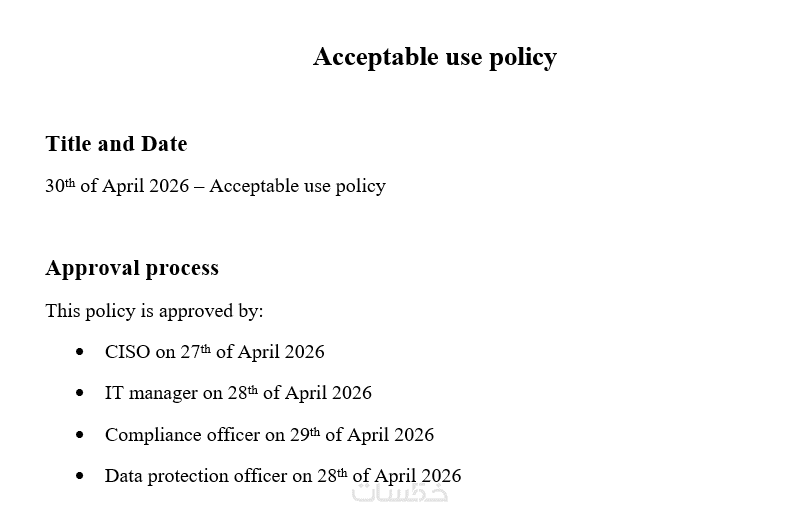
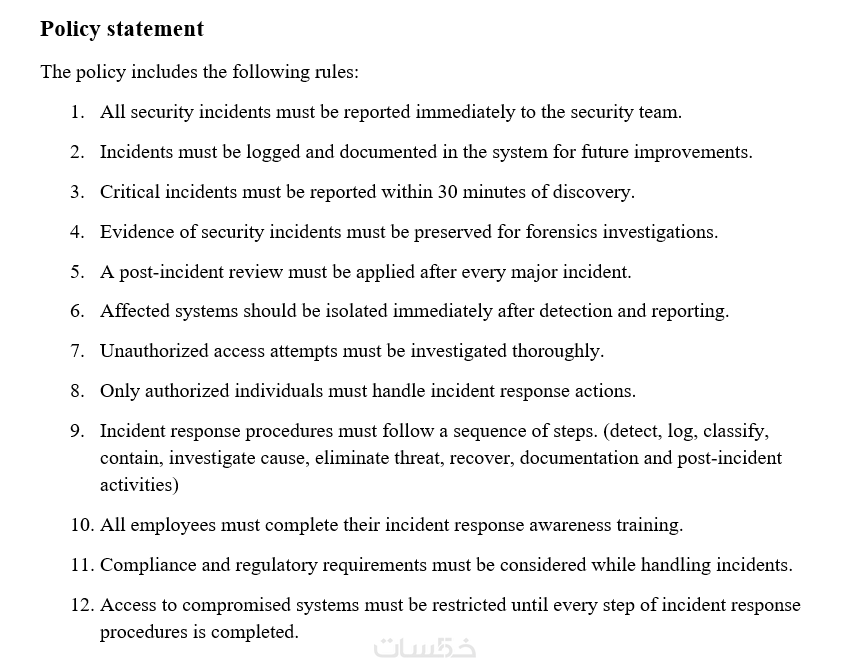
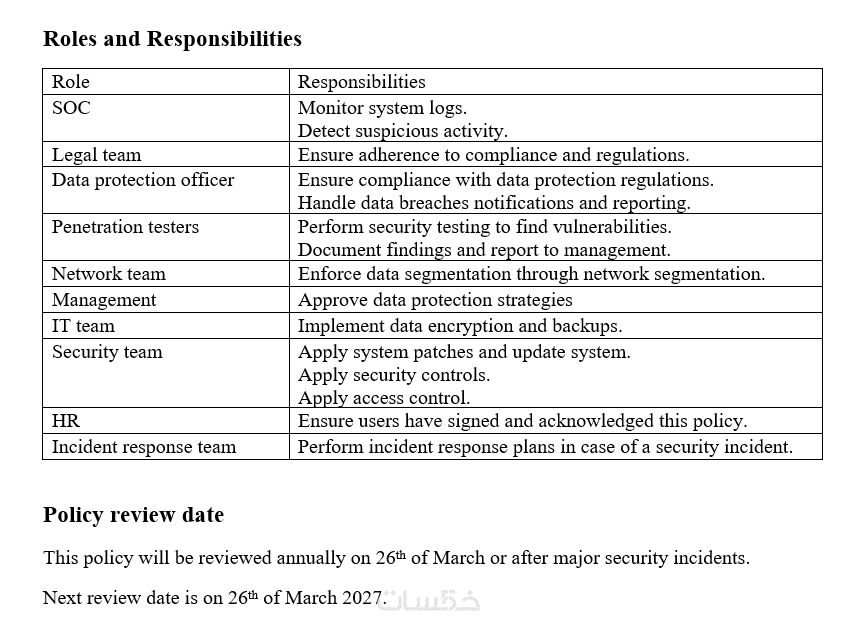
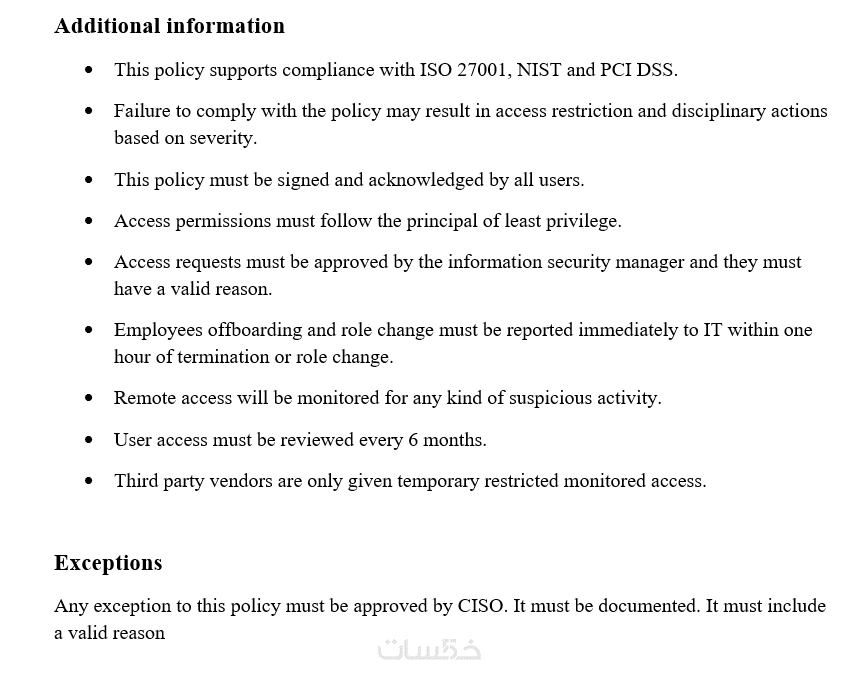
- كتابة 3 سياسات أمن سيبراني تختارها وفقًا لاحتياجات شركتك.
- تحديد الهدف من كل سياسة ونطاق تطبيقها.
- صياغة المتطلبات والقواعد الأمنية بصورة واضحة ومنظمة.
- تحديد الأدوار والمسؤوليات المتعلقة بتطبيق السياسات.
- توضيح آلية التعامل مع الاستثناءات والمراجعة الدورية عند الحاجة.
- تسليم الملفات بصيغتي Word وPDF.
لماذا تختار هذه الخدمة؟
أهتم بأن تكون السياسات واضحة ومناسبة لطبيعة المؤسسة وتحدد المتطلبات الأمنية والمسؤوليات بدلًا من الاكتفاء بقوالب عامة. ويمكن الاسترشاد بمراجع أمنية مناسبة بحسب طبيعة الطلب ونطاقه.
ملاحظة: تشمل الخدمة إعداد الوثائق والسياسات الأمنية فقط ولا تتضمن اعتمادًا رسميًا أو تدقيق امتثال لتحقيق متطلبات ISO 27001 أو غيره من المعايير
مميزات الخدمة
سياسات مناسبة لطبيعة المؤسسة وتحدد المتطلبات والمسؤوليات
أكتب كل سياسة بلغة بسيطة يفهمها الموظفون وأحدد فيها الأدوار والمسؤوليات والإجراءات المطلوبة بدقة مع تخصيصها حسب حجم مؤسستك ونشاطها.
يمكن الاسترشاد بمراجع أمنية مناسبة بحسب طبيعة الطلب ونطاقه.
أستند عند الحاجة إلى معايير أمنية معتمدة مثل ISO 27001 وNIST، بما يتناسب مع نطاق طلبك ومتطلبات مؤسستك.
تسليم الملفات بصيغتي Microsoft Word القابلة للتعديل وPDF.
تستلم السياسات بنسخة Word قابلة للتعديل والتخصيص، ونسخة PDF جاهزة للاعتماد والمشاركة والطباعة.
تعديلات بعد التسليم
أجري 3 تعديلات مجانية على السياسات بعد التسليم لتطابق ملاحظاتك واحتياجاتك.
ما الذي ستستلمه
تسليم الملفات بصيغتي Word القابلة للتعديل وPDF.
تستلم السياسة بنسخة Word قابلة للتعديل والتخصيص حسب مؤسستك، ونسخة PDF جاهزة للاعتماد والمشاركة والطباعة.
تنسيق احترافي موحد
تنسيق منظم وواضح يسهل قراءته وتبنّيه داخل المؤسسة، ويصلح للتقديم في التدقيق الداخلي أو الخارجي.
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$10.00
تطويرات اختيارية
كتابة 3 سياسات إضافية
10.00
|
|
كتابة 6 سياسات إضافية
20.00
|
|
3 تعديلات إضافية على السياسات بعد التسليم
5.00
|


طلب الخدمة
سعر الخدمة
$10.00
تطويرات اختيارية
كتابة 3 سياسات إضافية
10.00
|
|
كتابة 6 سياسات إضافية
20.00
|
|
3 تعديلات إضافية على السياسات بعد التسليم
5.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
