إعداد سياسات أمن المعلومات متوافقة مع ISO 27001
إعداد سياسات أمن المعلومات متوافقة مع ISO 27001
وصف الخدمة
المدققون لا يقبلون النماذج الجاهزة المنسوخة من الإنترنت. سأكتب لك سياسات أمن معلومات مخصّصة لطريقة عمل شركتك الفعلية، ومتوافقة مع معيار ISO/IEC 27001:2022، وجاهزة للعرض على المدقق.
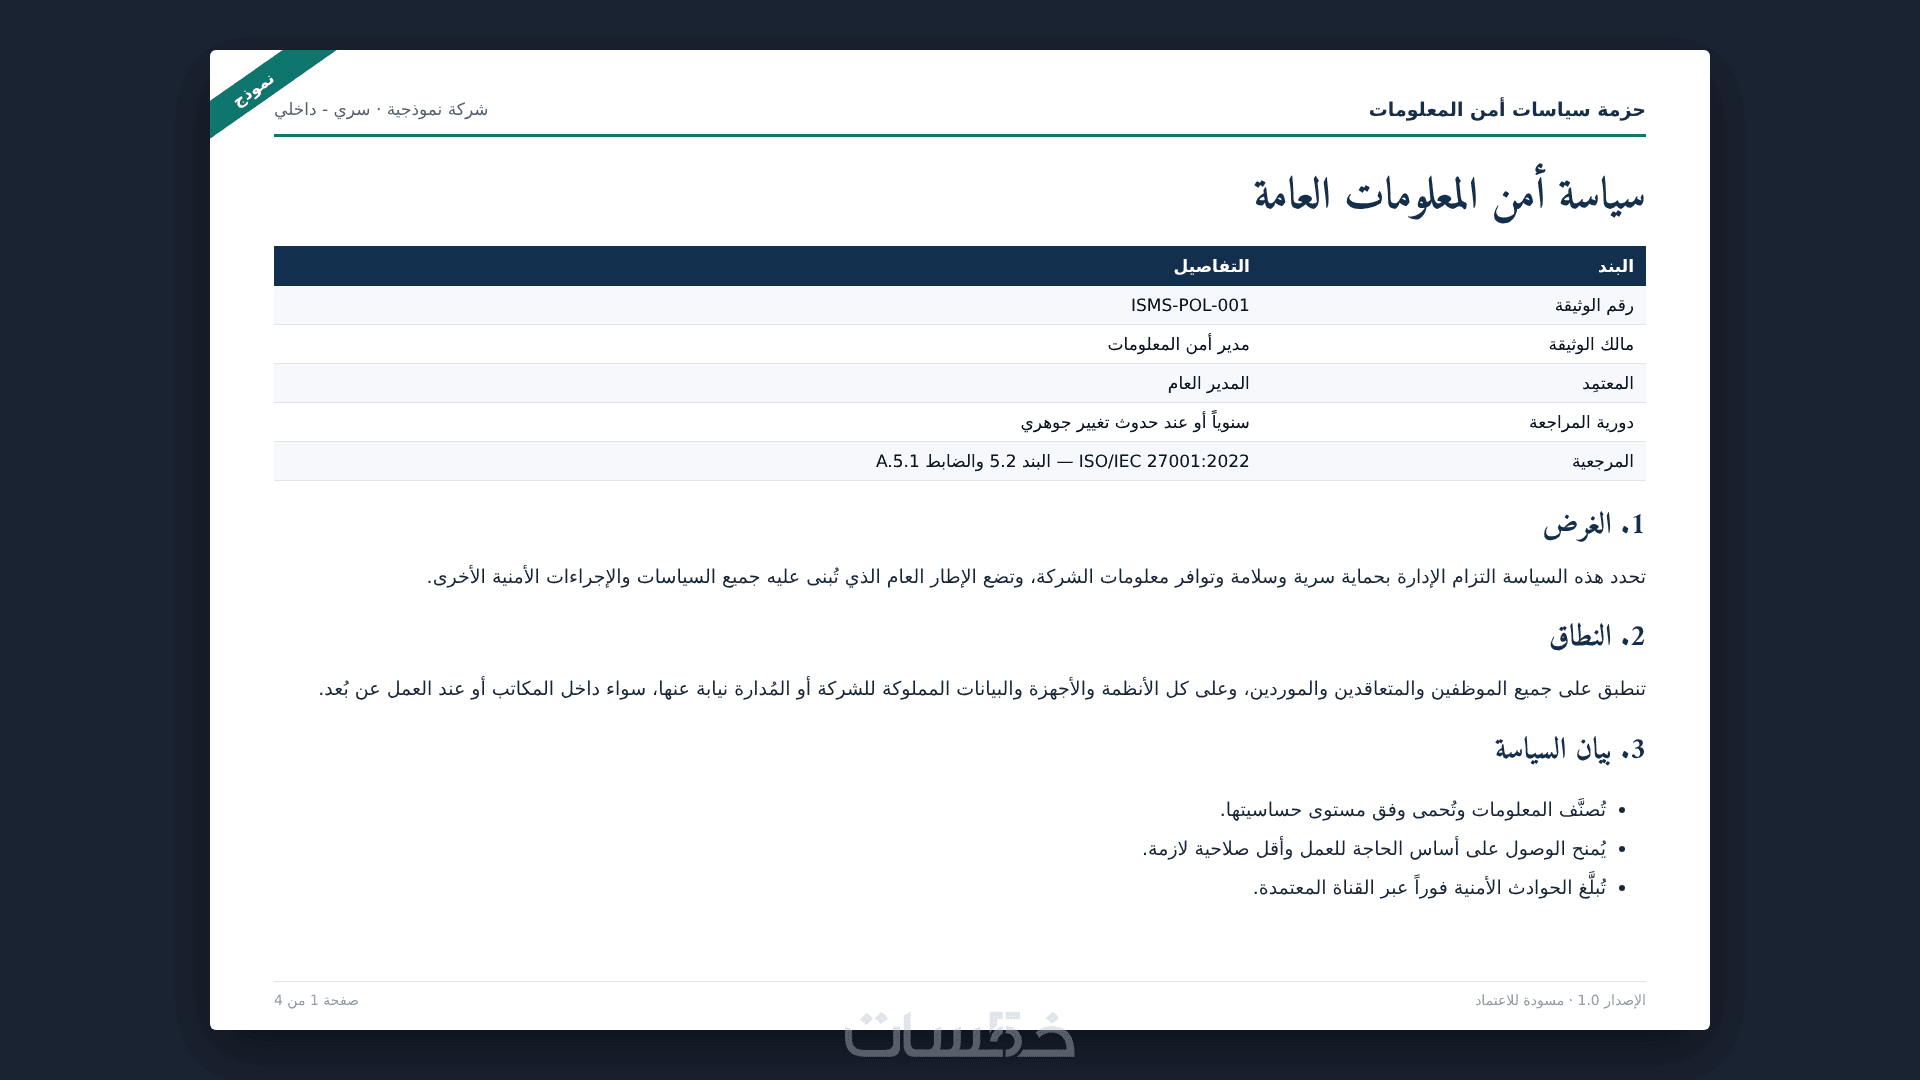
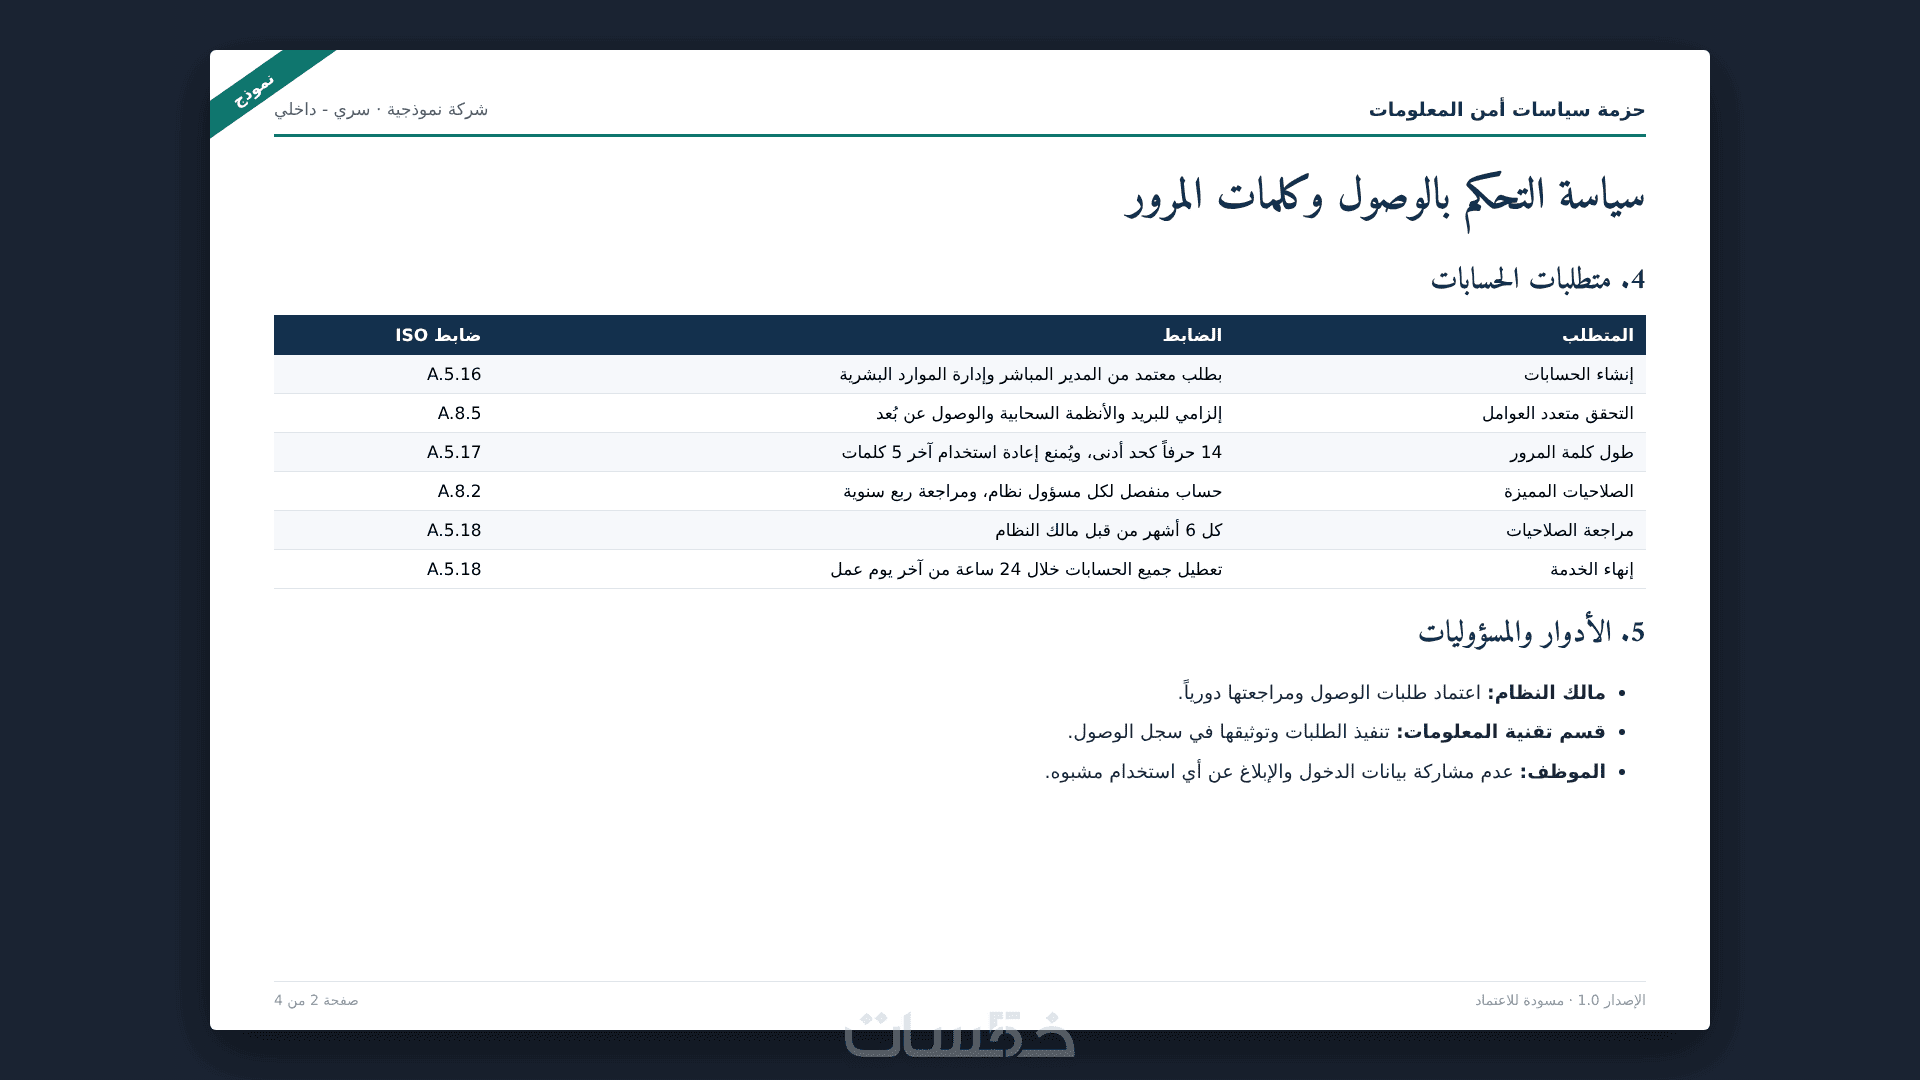
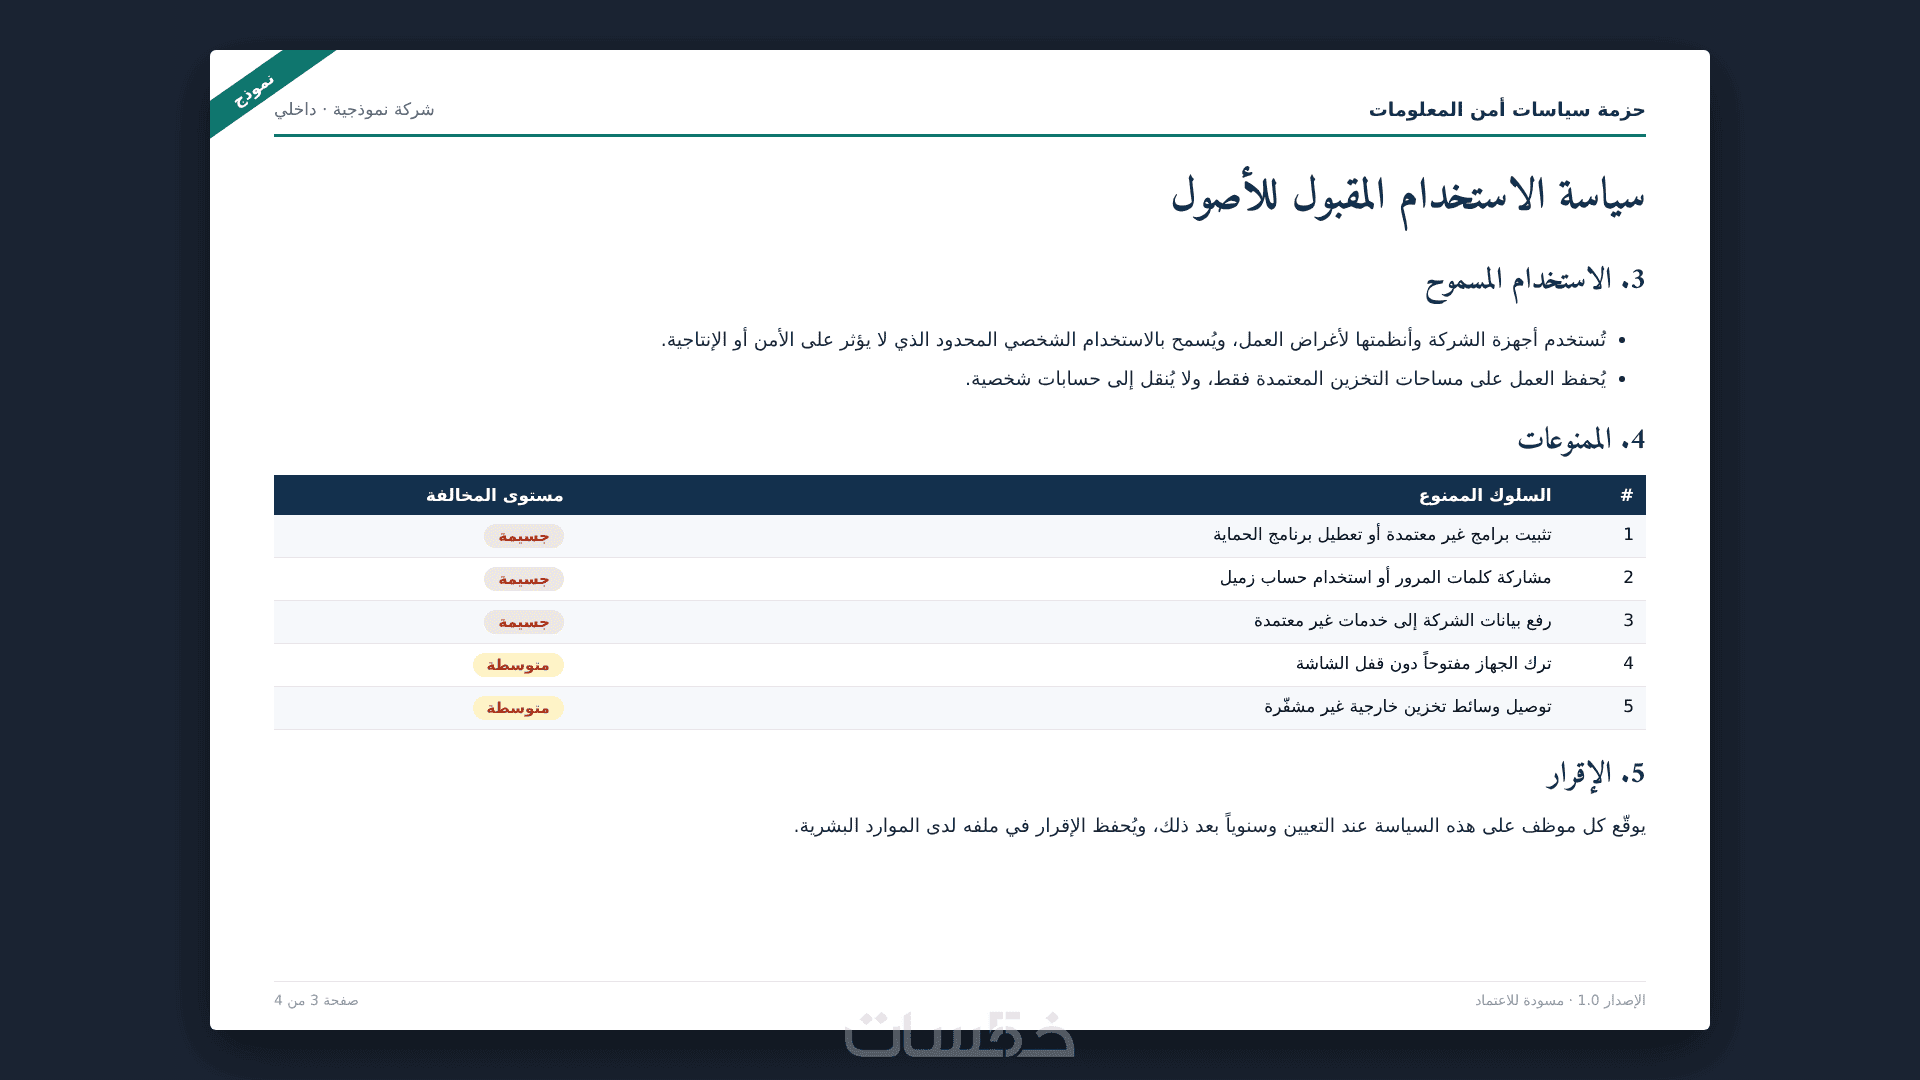
السعر الأساسي يشمل 3 سياسات رئيسية: سياسة أمن المعلومات العامة، وسياسة التحكم بالوصول وكلمات المرور، وسياسة الاستخدام المقبول للأجهزة والأنظمة.
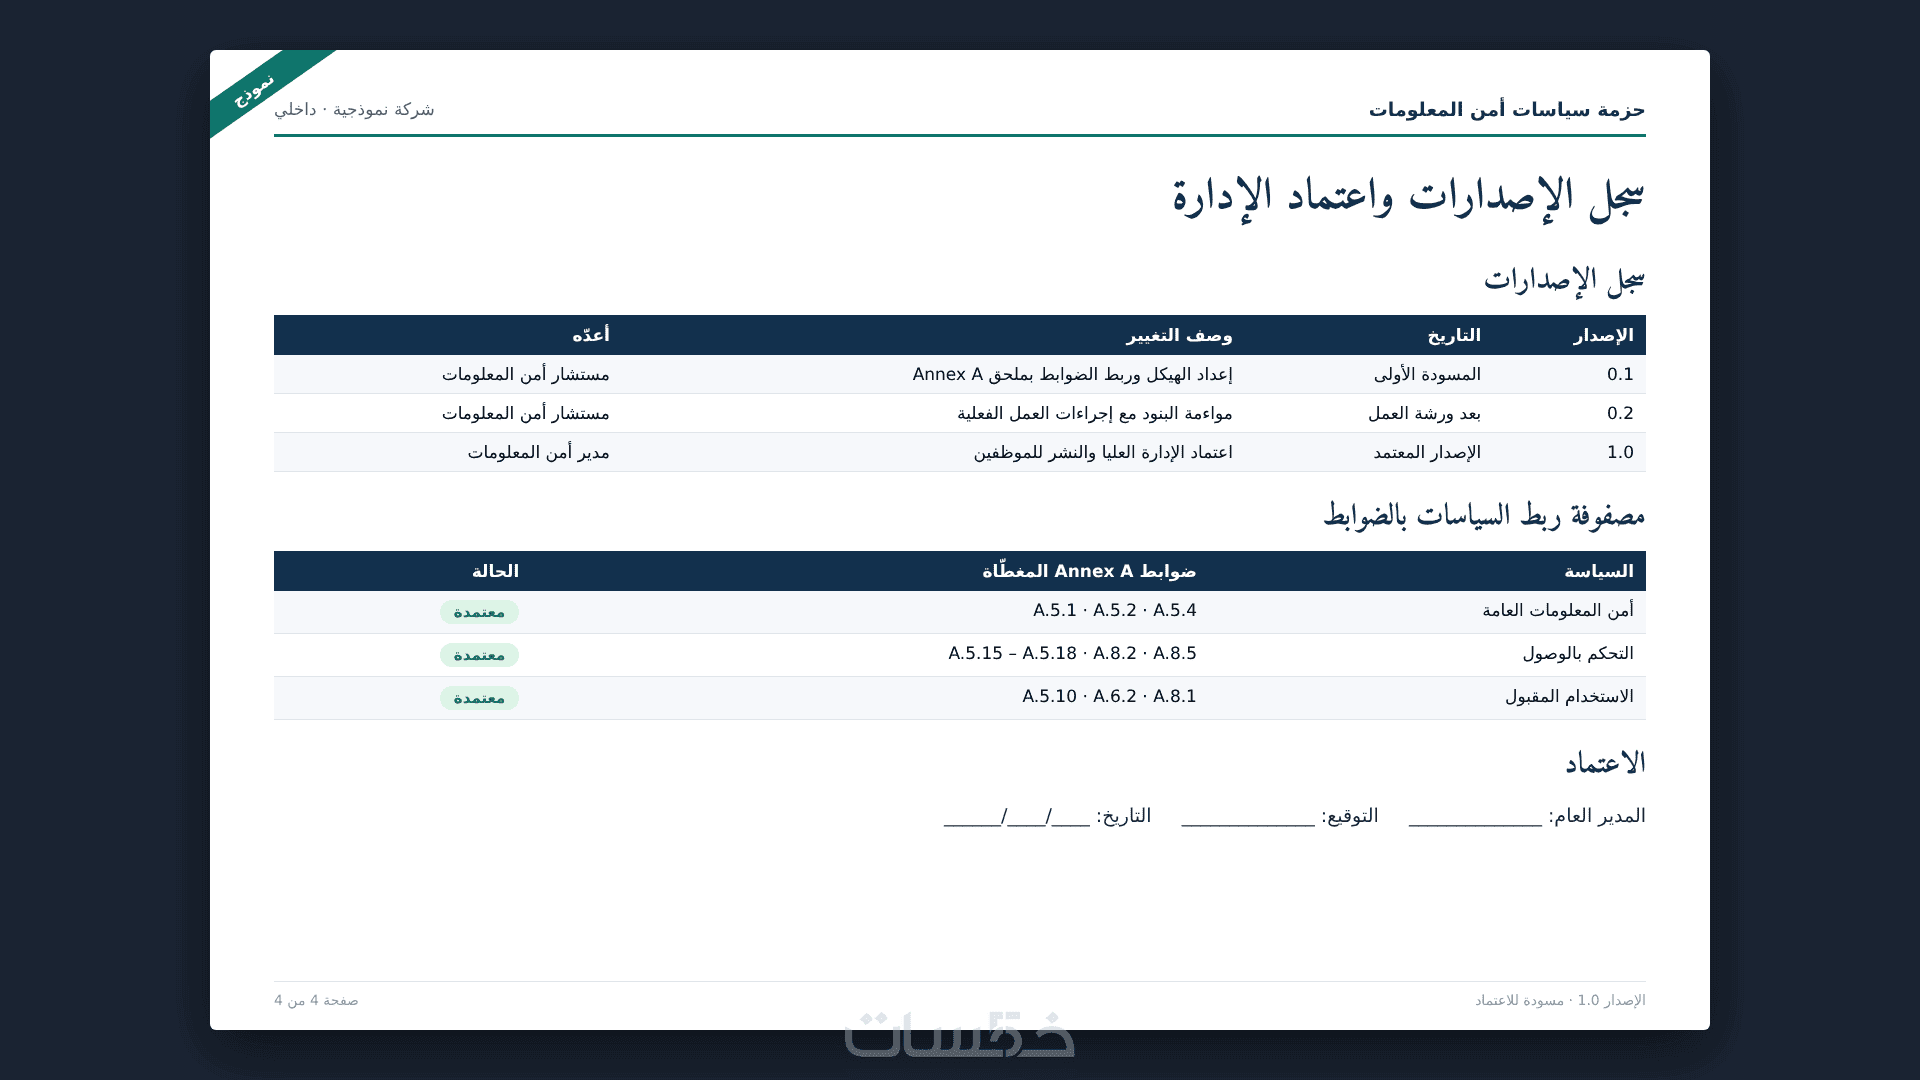
كل سياسة تُسلَّم بملف Word قابل للتعديل، مع جدول إصدارات، وأدوار ومسؤوليات، وقسم اعتماد الإدارة. اللغة عربية أو إنجليزية حسب طلبك.
حاصل على شهادة PECB ISO/IEC 27001 Senior Lead Implementer، وخبرة تزيد عن 10 سنوات في الحوكمة والامتثال.
مميزات الخدمة
سياسات مخصّصة لا نماذج منسوخة
سياسات مكتوبة حسب طريقة عمل شركتك الفعلية ومتوافقة مع ISO/IEC 27001:2022، تُسلَّم بملفات Word قابلة للتعديل وجاهزة للتدقيق.
ما الذي ستستلمه
حزمة سياسات بصيغة Word
3 سياسات رئيسية بصيغة Word قابلة للتعديل، كل منها بجدول إصدارات وأدوار ومسؤوليات وقسم اعتماد الإدارة.
كلمات مفتاحية
خدمات قد تنال إعجابك




طلب الخدمة
سعر الخدمة
$30.00
تطويرات اختيارية
حزمة 20 سياسة وإجراء مربوطة بضوابط Annex A
100.00
|
|
مسودة بيان قابلية التطبيق SoA
40.00
|
|
نسخة إنجليزية من السياسات
20.00
|
|
سياسة إضافية (الحوادث، الاستمرارية، الموردين...)
10.00
|
بطاقة الخدمة


طلب الخدمة
سعر الخدمة
$30.00
تطويرات اختيارية
حزمة 20 سياسة وإجراء مربوطة بضوابط Annex A
100.00
|
|
مسودة بيان قابلية التطبيق SoA
40.00
|
|
نسخة إنجليزية من السياسات
20.00
|
|
سياسة إضافية (الحوادث، الاستمرارية، الموردين...)
10.00
|
بطاقة الخدمة
خدمات قد تنال إعجابك
كلمات مفتاحية
