مراجعة أمان الكود المصدري واكتشاف الثغرات البرمجية
مراجعة أمان الكود المصدري واكتشاف الثغرات البرمجية
وصف الخدمة
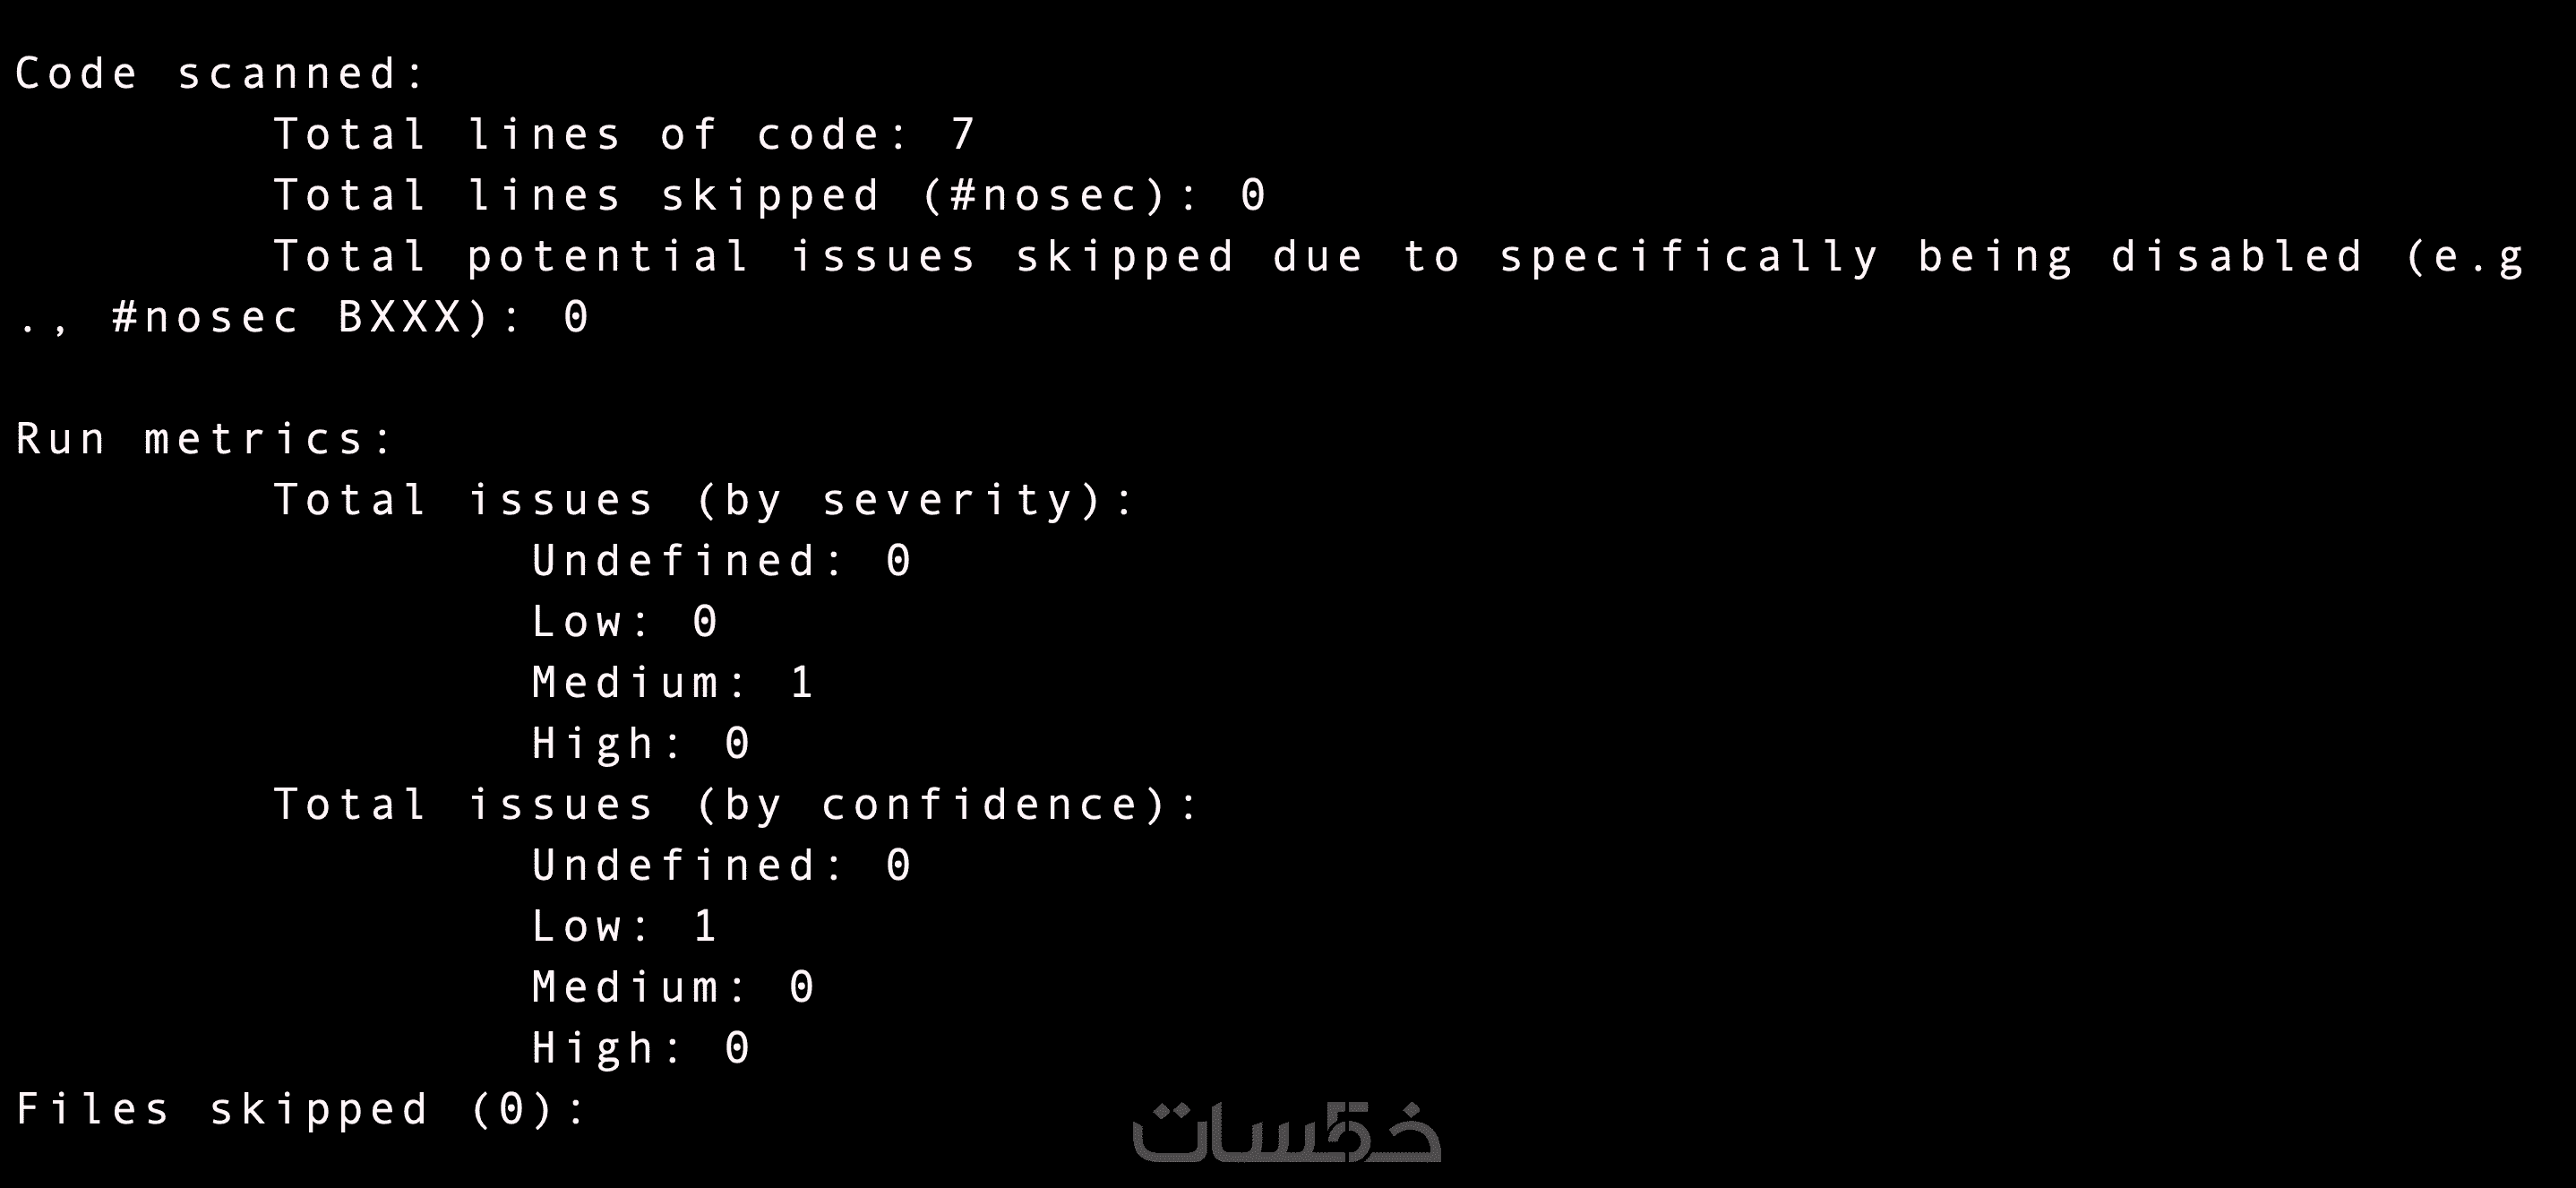
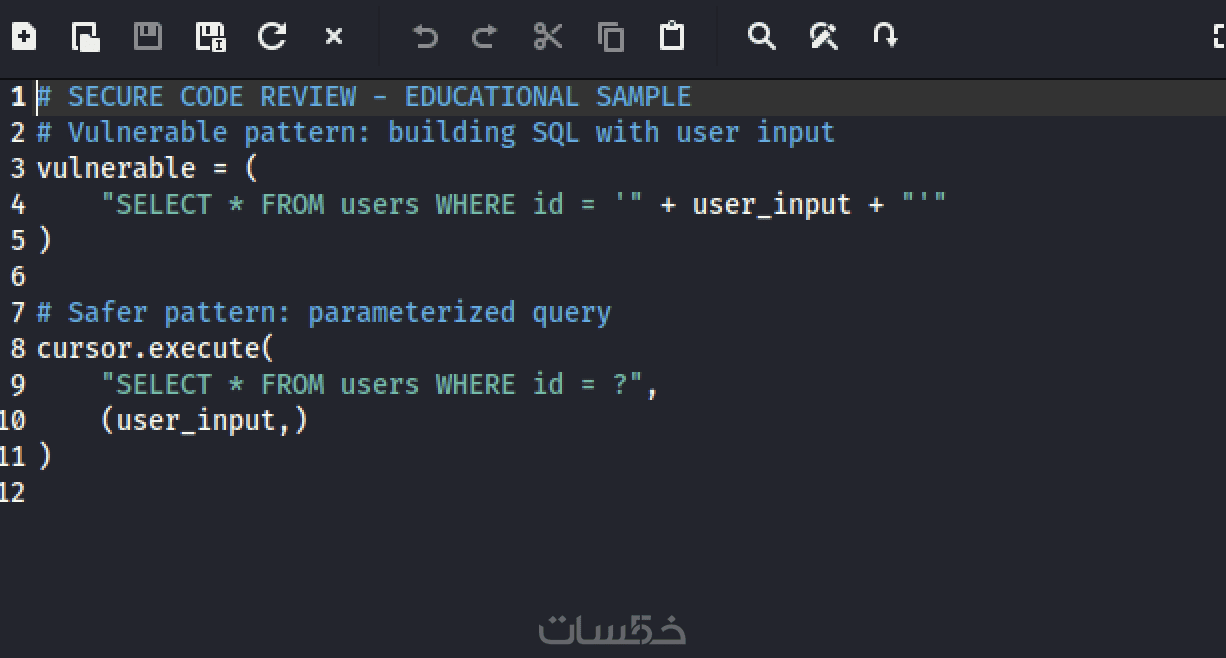
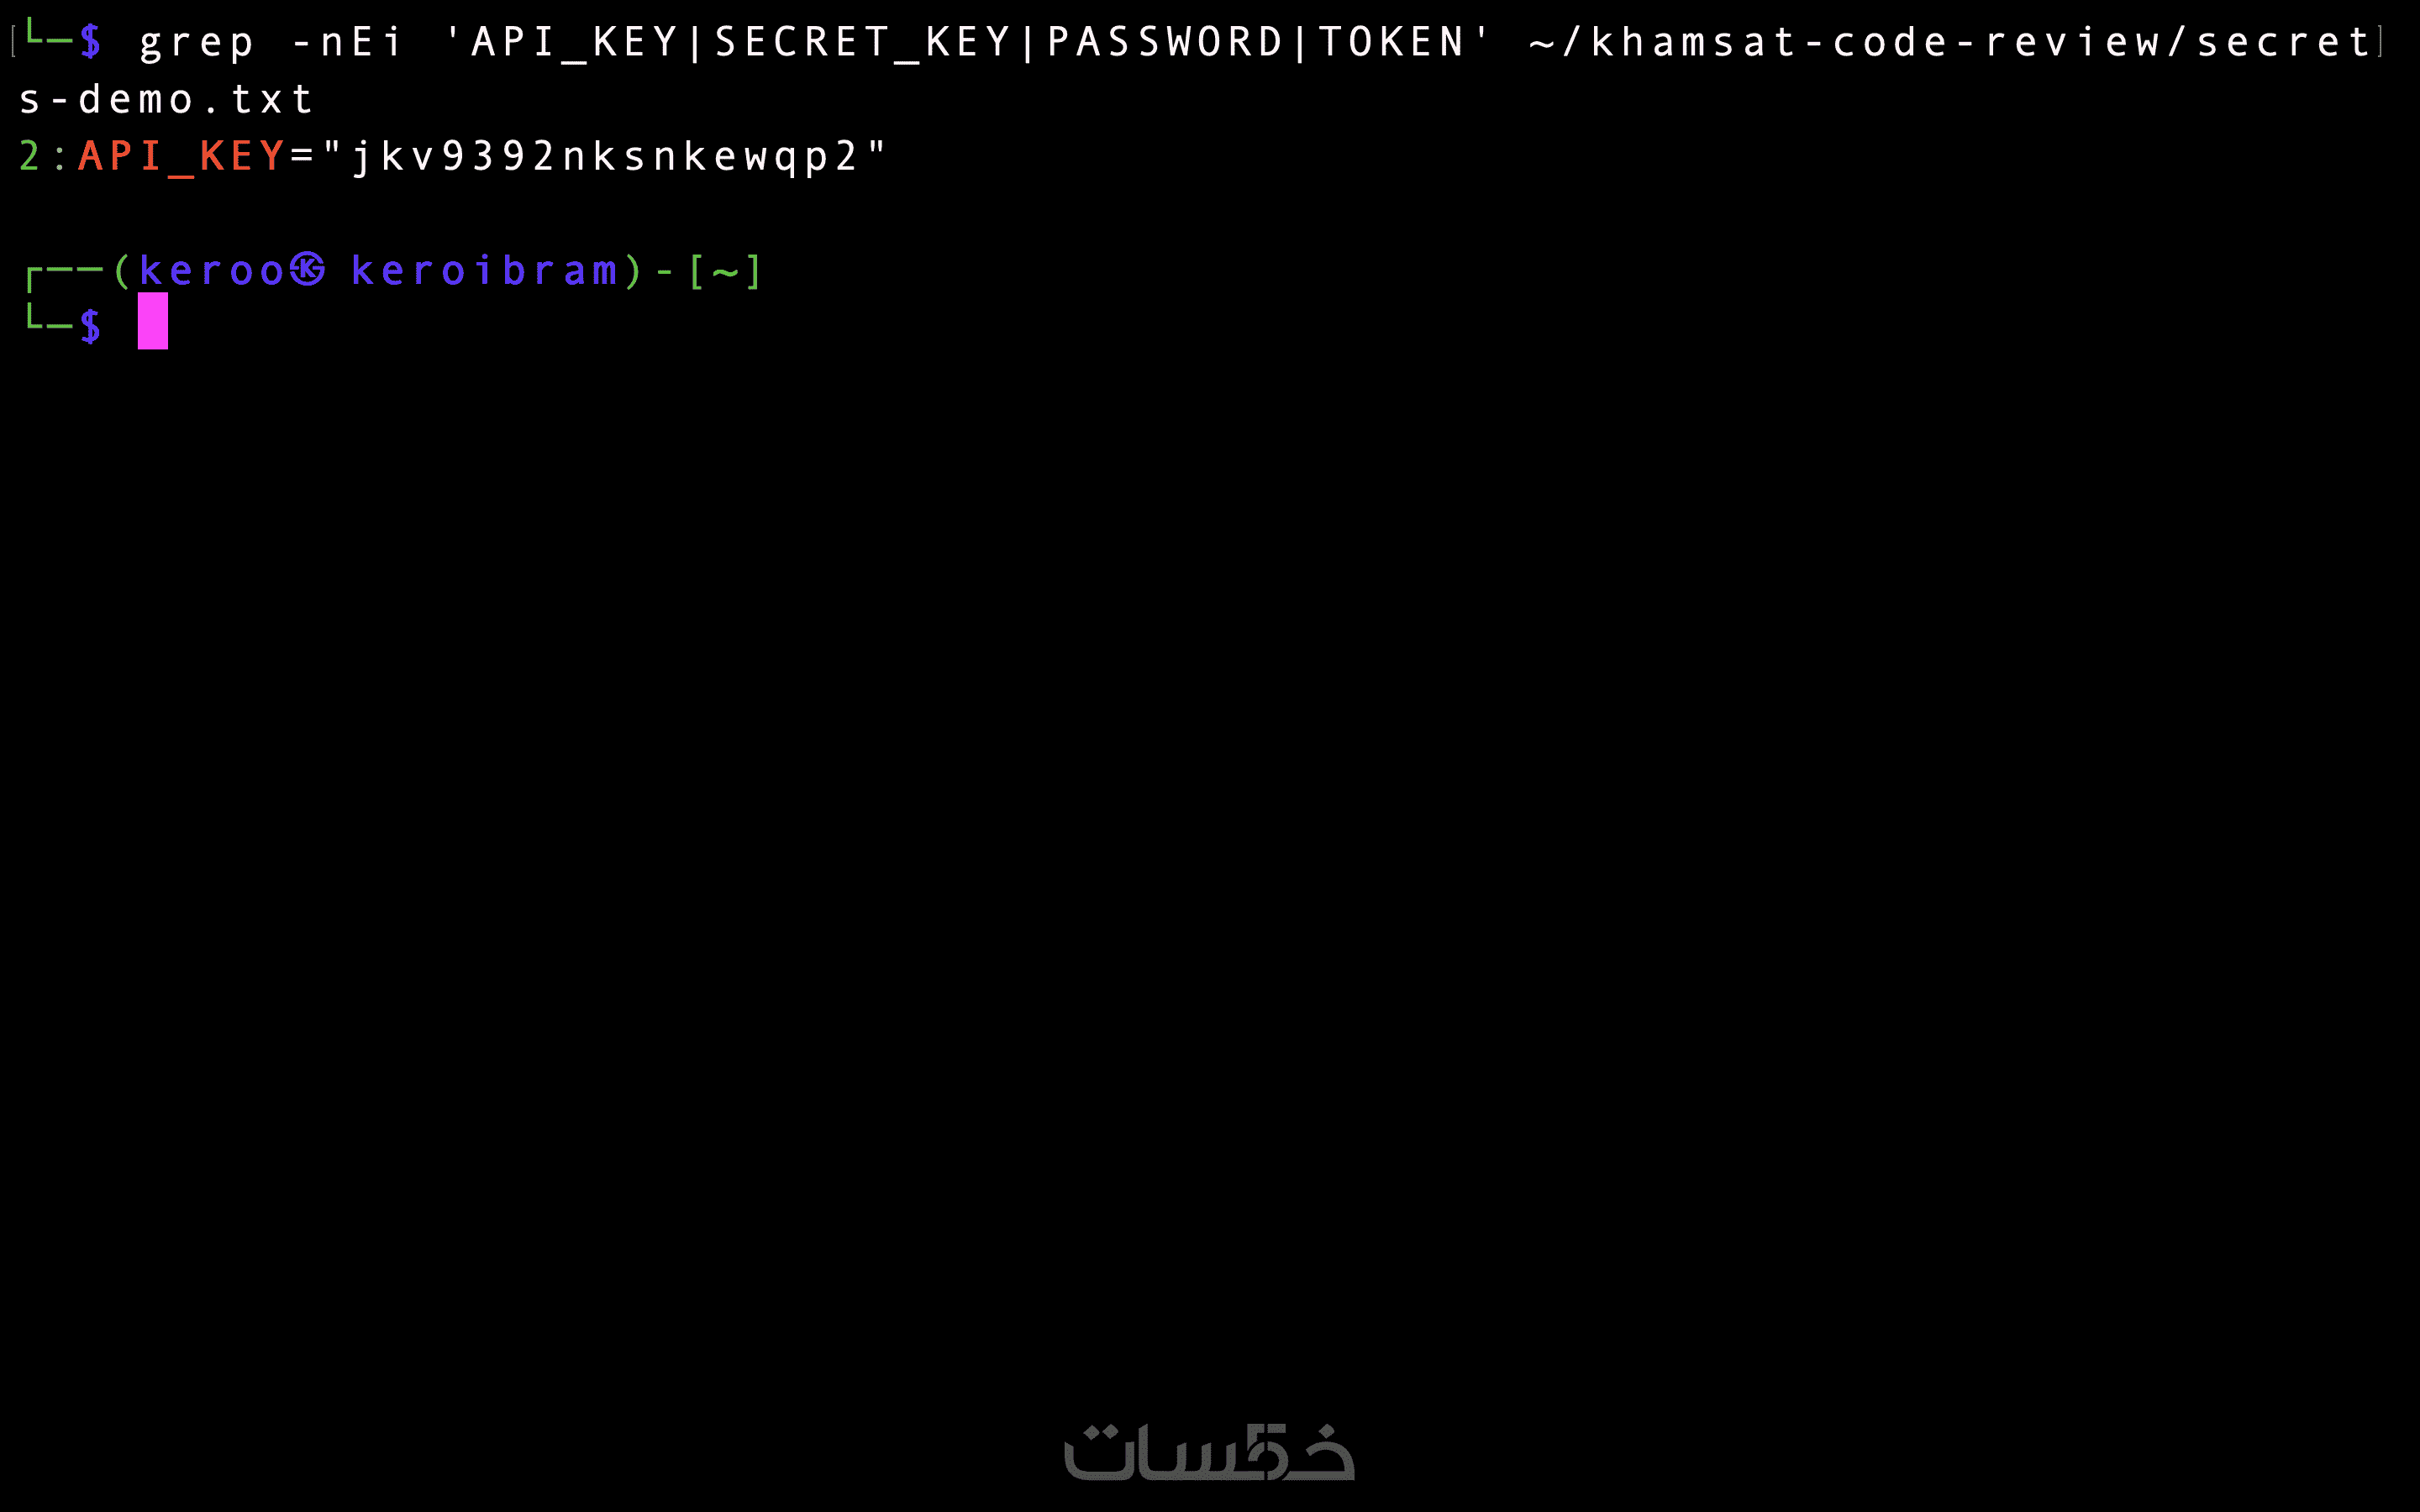
هل قمت ببرمجة موقعك أو نظامك البرمجي وتريد التأكد من أمان الكود المصدري وخلوه من الثغرات الخفية قبل إطلاقه للمستخدمين؟ أقدم لك خدمة المراجعة الأمنية للكود المصدري (Secure Code Review). أساعدك في فحص الكود يدوياً وبالأدوات المعيارية لاكتشاف الأخطاء البرمجية الشائعة التي تسبب ثغرات الحقن، وتخطي الصلاحيات، وضعف التشفير، أو تسريب البيانات الحساسة ومفاتيح الـ APIs المكتوبة داخل الكود، مع تقديم أمثلة برمجية لكيفية كتابة وتصحيح الكود بطريقة آمنة (Secure Coding).
مميزات الخدمة
الميزة الأولى:
عنوان العنصر: اكتشاف الثغرات البرمجية الشائعة
الوصف: فحص دوال الإدخال والاستعلام لاكتشاف ثغرات الحقن (SQLi, XSS) وثغرات المعالجة المنطقية في الكود.
الميزة الثانية:
عنوان العنصر: كشف تسريب المفاتيح والأسرار
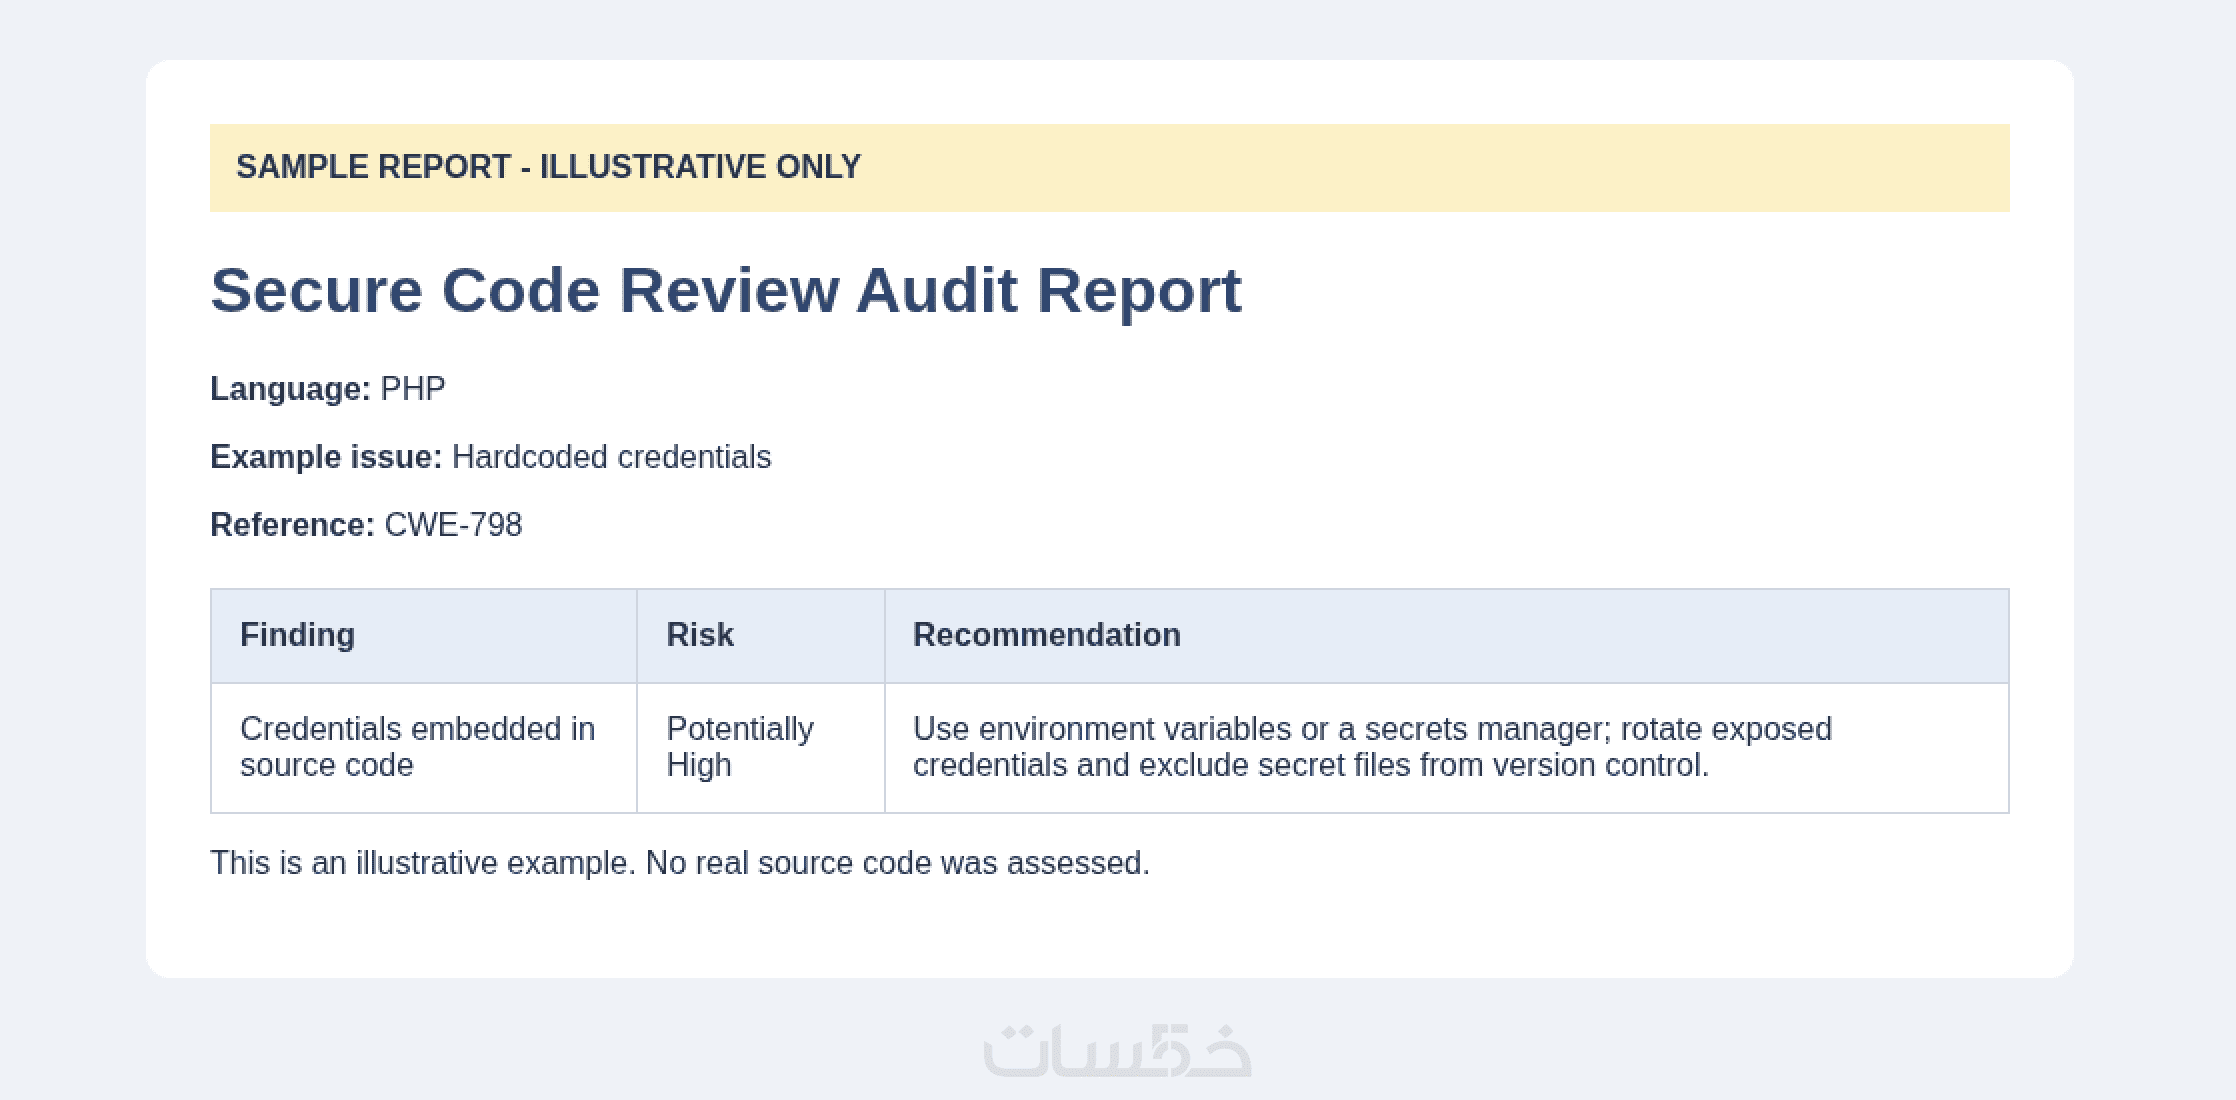
الوصف: التحقق من عدم وجود مفاتيح ربط حساسة (API Keys) أو كلمات مرور أو مسارات سرية مشفرة بشكل صلب داخل الكود (Hardcoded Secrets).
الميزة الثالثة:
عنوان العنصر: أمثلة تصحيح برمجية جاهزة
الوصف: لا نكتفي بذكر الخطأ البرمجي، بل نزود المطور بالأكواد البديلة الآمنة والـ Best Practices لتطبيقها فوراً.
ما الذي ستستلمه
العنصر الأول:
عنوان العنصر: مراجعة أمنية لملف أو دالة برمجية محددة
الوصف: تدقيق أمني لدالة برمجية واحدة أو ملف كود محدد (حتى 60 سطراً) يختاره العميل للتحقق من أمانه.
العنصر الثاني:
عنوان العنصر: تقرير بالملاحظات ونموذج الكود المصحح
الوصف: توضيح الأسطر المعرضة للخطر في الكود مع نموذج بديل لكتابتها بشكل آمن ومحمي.
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$5.00
خدمات قد تنال إعجابك
كلمات مفتاحية