فحص أمني واختبار اختراق لموقعك واكتشاف الثغرات
فحص أمني واختبار اختراق لموقعك واكتشاف الثغرات
وصف الخدمة
هل موقعك أو تطبيقك محمي فعلاً من الهجمات الإلكترونية؟ سأقوم بإجراء فحص أمني شامل باستخدام منهجية OWASP Top 10 مع تسليمك تقرير ثغرات PDF مفصل يوضح كل نقطة ضعف ودرجة خطورتها وطريقة إصلاحها. سأقوم بفحص الموقع بالكامل أو الأجزاء التي يهتم بها العميل تحديداً، والتواصل يكون عبر المنصة وبعد التسليم يمكنك التواصل معي لأي استفسار.
ماذا ستستلم:
- فحص ثغرات OWASP Top 10 الأساسية
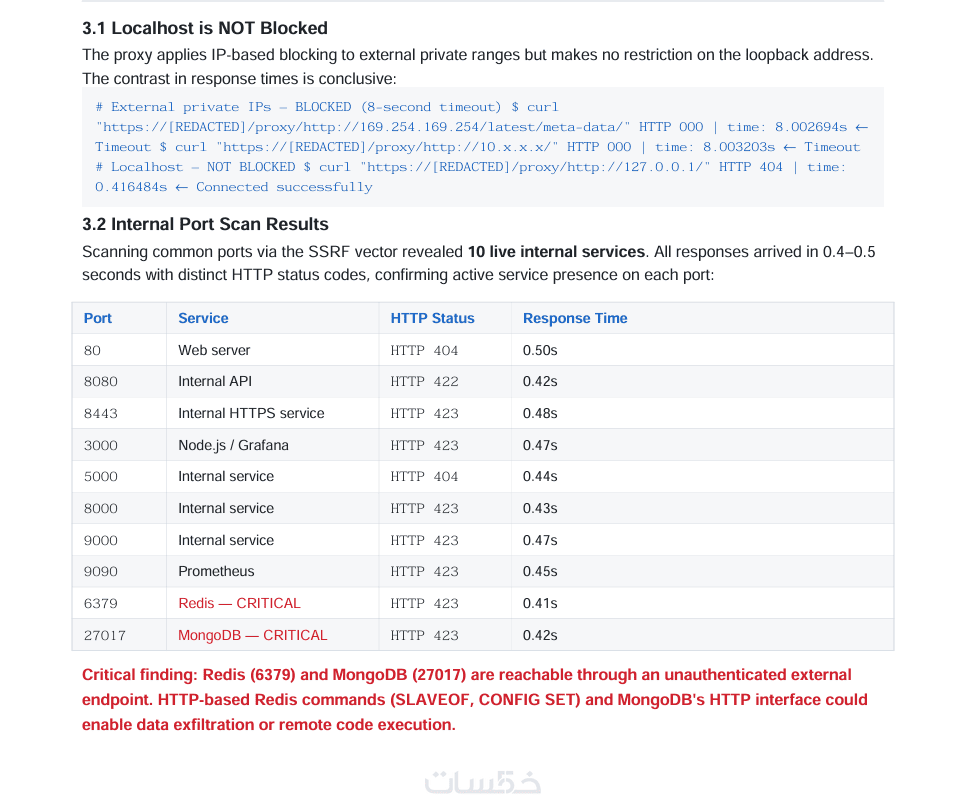
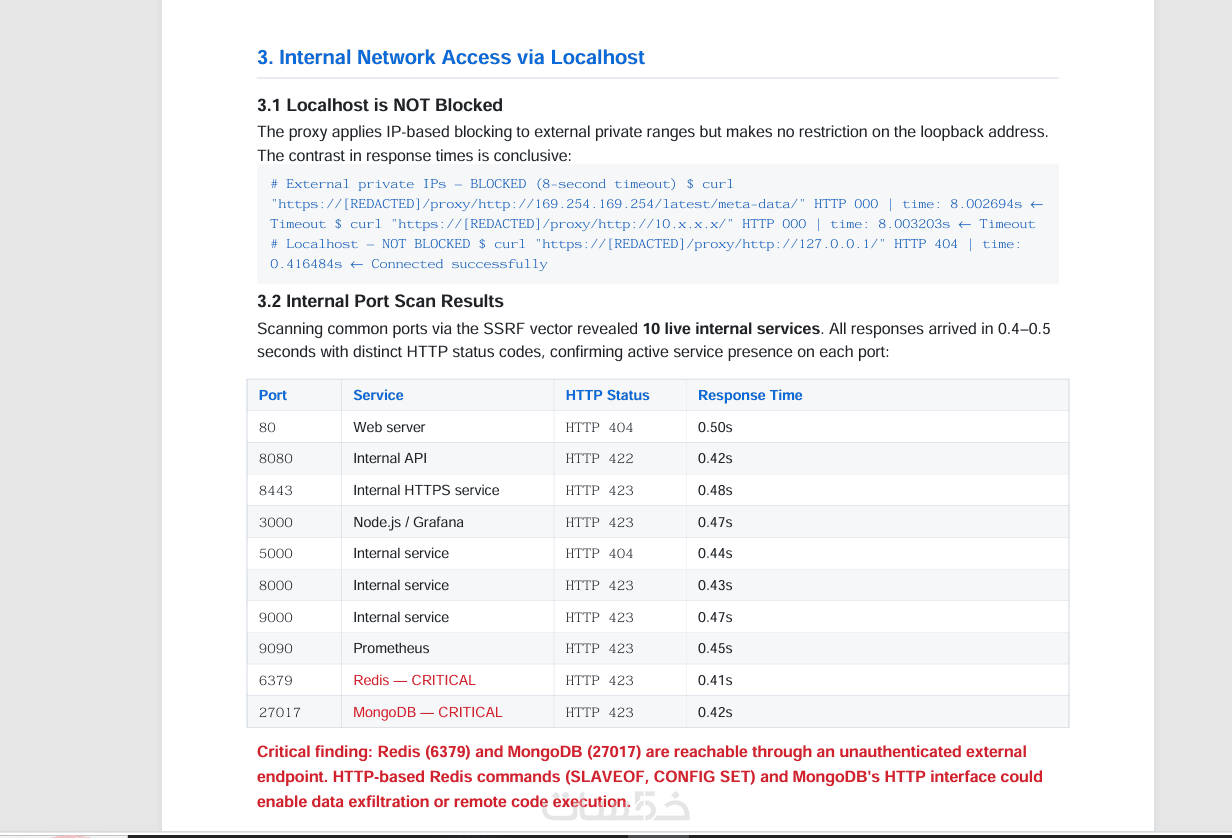
- اختبار SQLi وXSS وSSRF وغيرها
- فحص المصادقة وإدارة الجلسات والصلاحيات
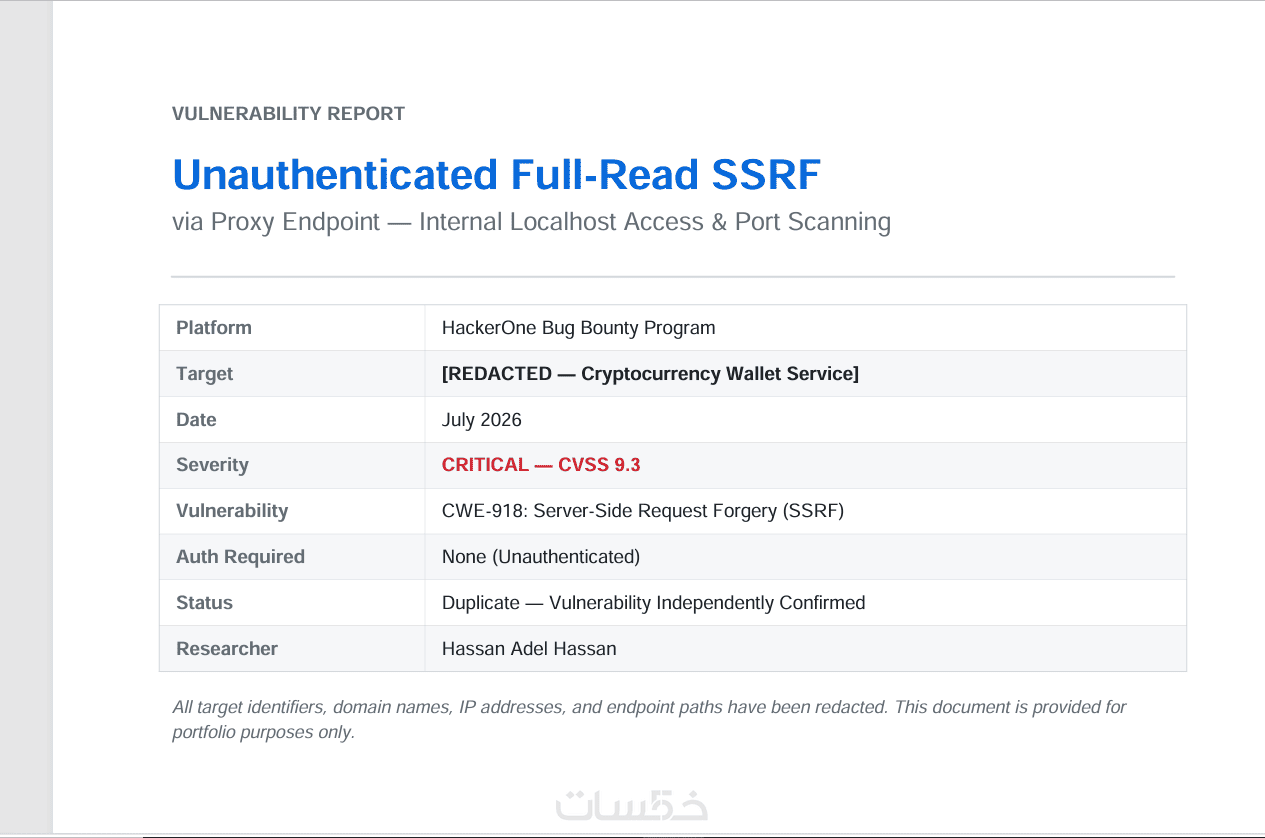
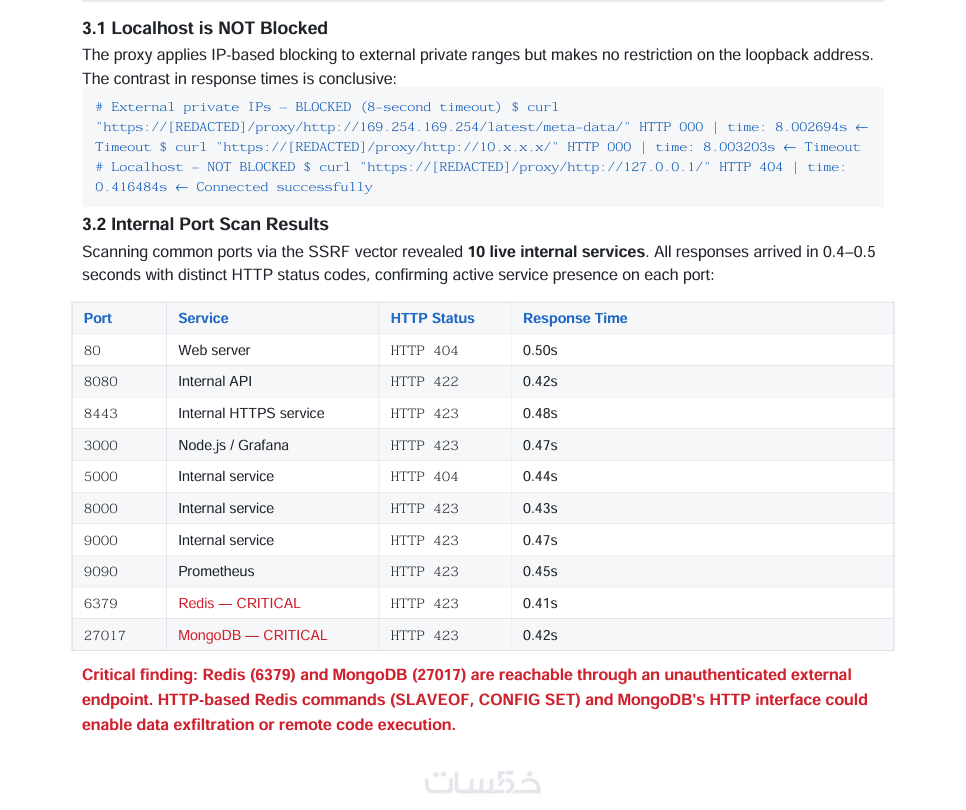
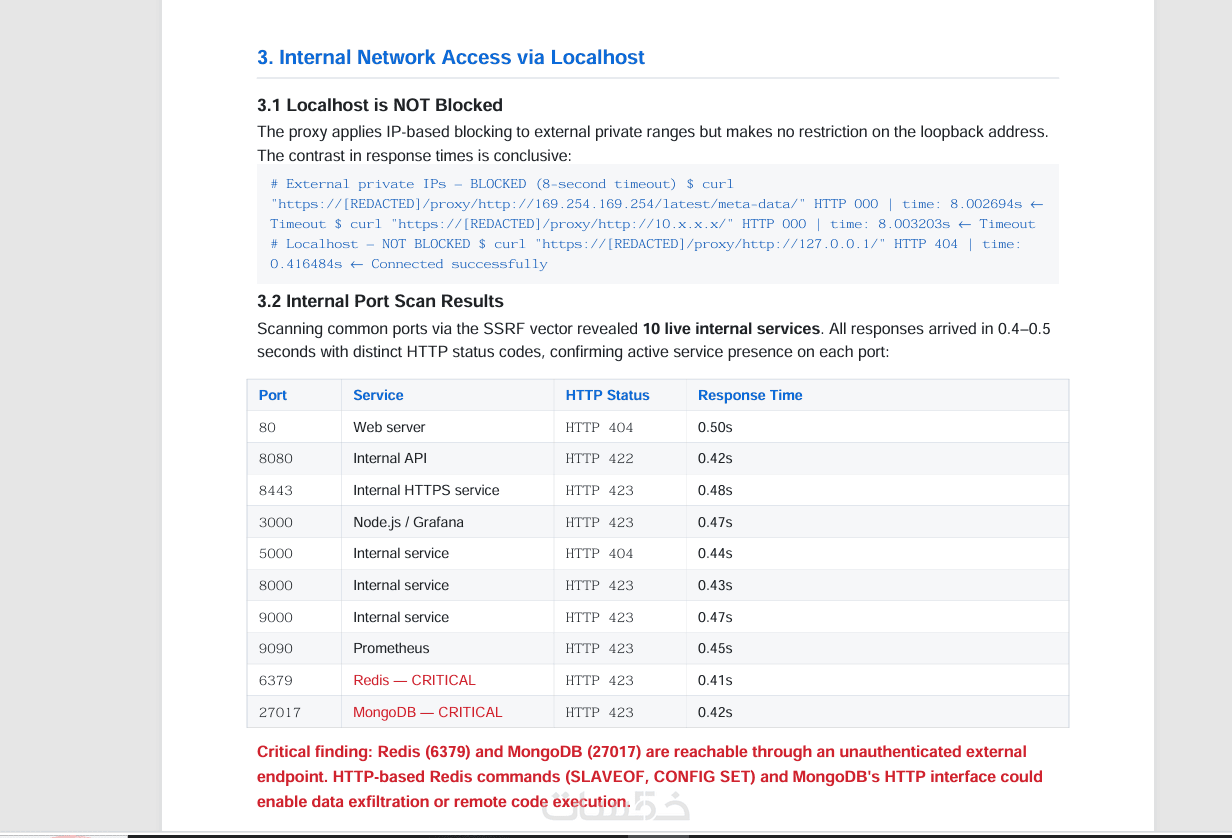
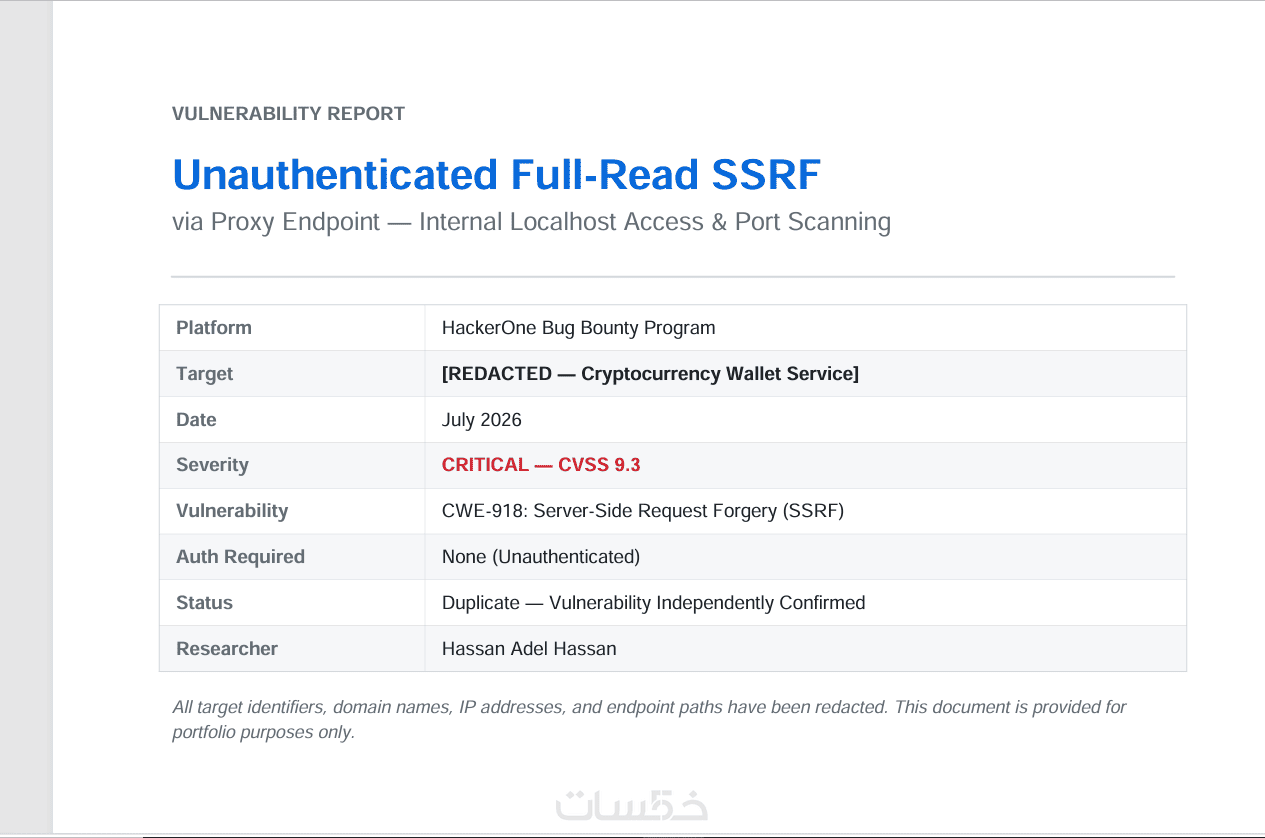
- تقرير PDF لكل ثغرة مع درجة خطورتها وخطوات الاستغلال ولقطات شاشة
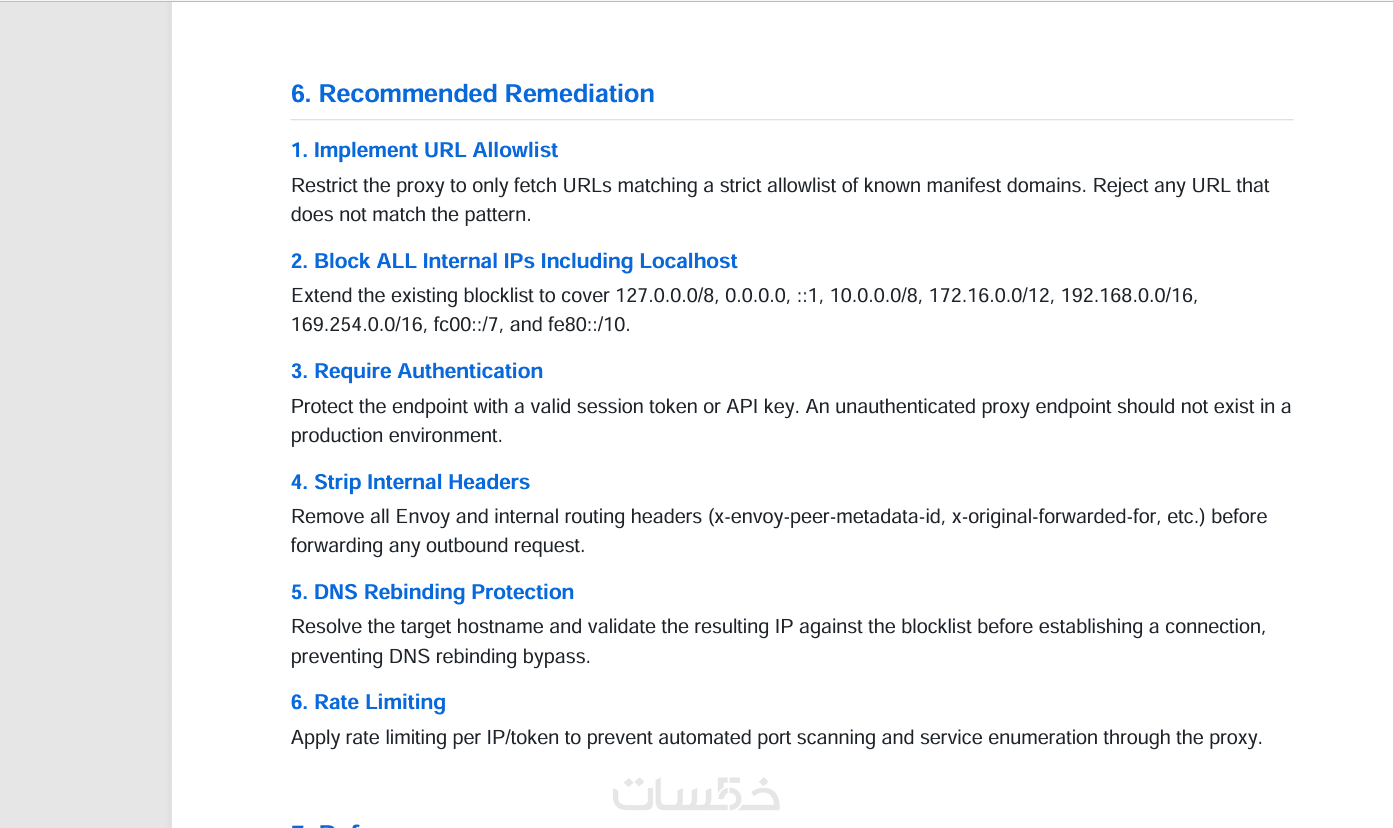
- توصيات محددة لإصلاح كل ثغرة
الأدوات: Burp Suite · OWASP ZAP · Nmap · ffuf · Subfinder · httpx · Nuclei · SQLmap · Nikto · Gobuster
مجالات العمل: مواقع ويب · تطبيقات أندرويد · APIs · لوحات تحكم
ملاحظة: الخدمة تُنفَّذ حصراً على مواقع يمتلكها العميل أو لديه إذن مُوثق بفحصها.
مميزات الخدمة
تقارير احترافية جاهزة للمطورين
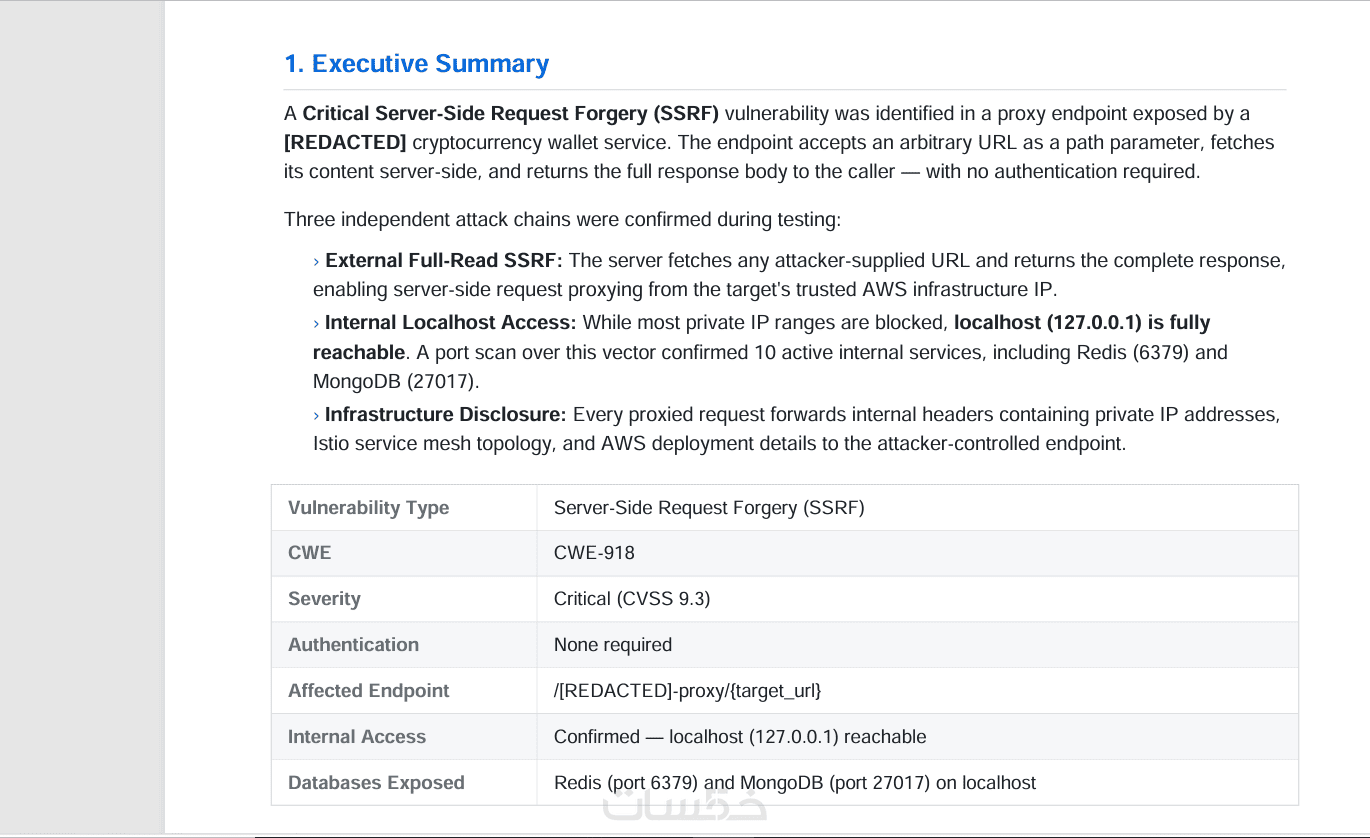
تقرير PDF مفصّل يشرح كل ثغرة بأسلوب تقني واضح، مع خطوات الاستغلال ودرجة الخطورة ولقطات شاشة توضيحية — جاهز للتسليم مباشرة لفريق التطوير.
فحص عميق لا يعتمد على الأدوات فقط
الفحص يدمج بين الأدوات الاحترافية والتحليل اليدوي، مما يكشف الثغرات المنطقية التي تفوّتها الـscanners الآلية.
منهجية OWASP Top 10 معيار عالمي
الفحص يغطي كامل قائمة OWASP Top 10 بما فيها SQLi وXSS وSSRF وBroken Authentication وغيرها من الثغرات الأكثر شيوعاً وخطورة.
متابعة بعد التسليم
بعد استلام التقرير يمكنك التواصل معي لأي استفسار حول الثغرات المكتشفة أو طريقة الإصلاح.
ما الذي ستستلمه
تقرير ثغرات PDF احترافي
ملف PDF كامل يحتوي على كل ثغرة مكتشفة مع درجة خطورتها (Low / Medium / High / Critical)، خطوات الاستغلال، لقطات شاشة، وتوصيات الإصلاح.
ملخص تنفيذي واضح
صفحة ملخص في أول التقرير تشرح أبرز النتائج بأسلوب مبسط مناسب لأصحاب المشاريع غير التقنيين.
توصيات إصلاح مخصصة
لكل ثغرة توصية واضحة ومحددة لكيفية الإصلاح، مكتوبة بأسلوب يسهّل على المطور تنفيذها مباشرة.
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$15.00
خدمات قد تنال إعجابك
كلمات مفتاحية