إعداد وتجهيز بيئة عمل وهمية Virtual Labs للأمن السيبراني
إعداد وتجهيز بيئة عمل وهمية Virtual Labs للأمن السيبراني
وصف الخدمة
هل تبحث عن بيئة عمل متقدمة للتدريب على الأمن السيبراني (Red Team & Blue Team)؟
أقدم لك خدمة بناء وتجهيز مختبر متكامل (Purple Teaming SOC Lab) باستخدام الأجهزة الوهمية، لتتمكن من محاكاة الهجمات، مراقبة الشبكة، والتدريب العملي.
مقابل سعر الخدمة الأساسي ستحصل تحديداً على:
إعداد وبناء بيئة العمل الأساسية وتشمل تثبيت وتجهيز الأجهزة التالية: (جدار الحماية pfSense، نظام المراقبة Wazuh، محاكاة الهجمات MITRE Caldera، جهاز الهجوم Kali Linux، بالإضافة إلى جهاز ضحية Windows).
ضبط إعدادات الشبكة (Network Configurations) لربط هذه الأجهزة معاً والتأكد من اتصالها.
للإضافات والمشاريع المتقدمة:
إذا كنت بحاجة إلى إضافة بيئات أخرى (مثل Active Directory) أو تفعيل ميزات متقدمة، قم بشراء الخدمة الأساسية الآن، وسنتفق على أي تفاصيل وأسعار إضافية تخص التعديلات عبر مراسلتنا خلال العمل على المشروع.
مميزات الخدمة
عزل الشبكات وجدار الحماية (pfSense)
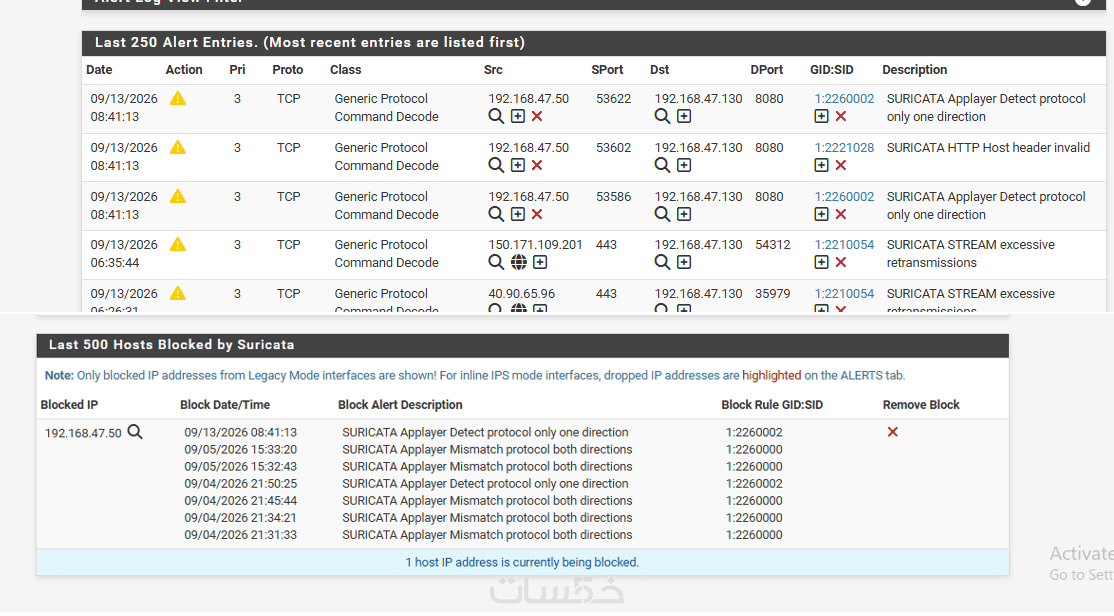
إعداد التوجيه (Routing)، وتقسيم الشبكة (LAN/WAN) مع تفعيل نظام منع التسلل (Suricata IPS).
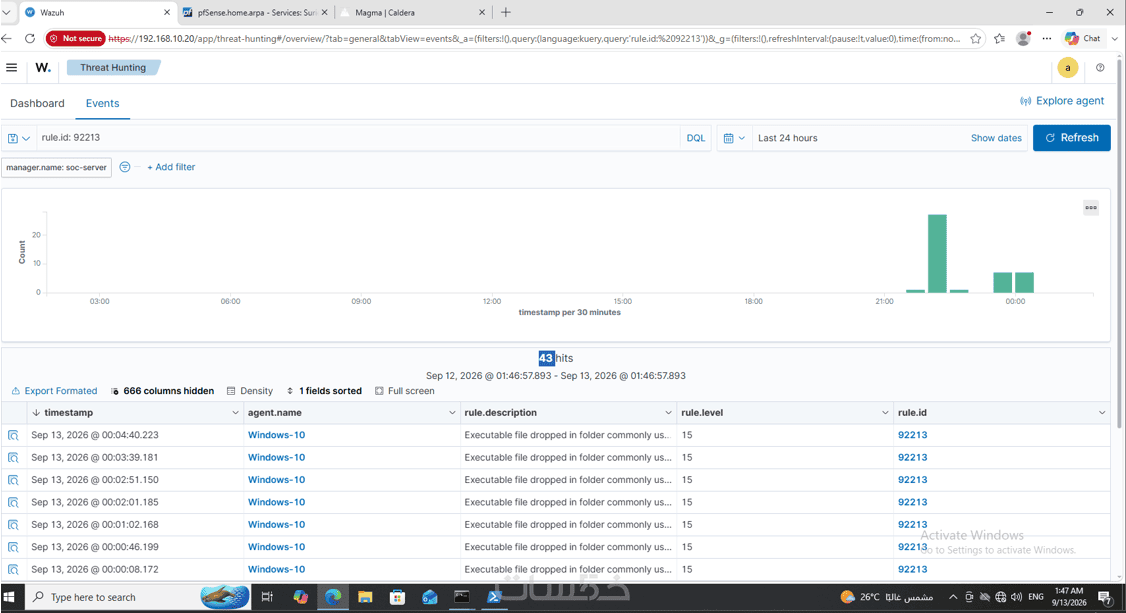
المراقبة المركزية (Wazuh SIEM)
تثبيت الخادم والـ Agents، وتوجيه السجلات (Syslog) لاكتشاف التهديدات بدقة.
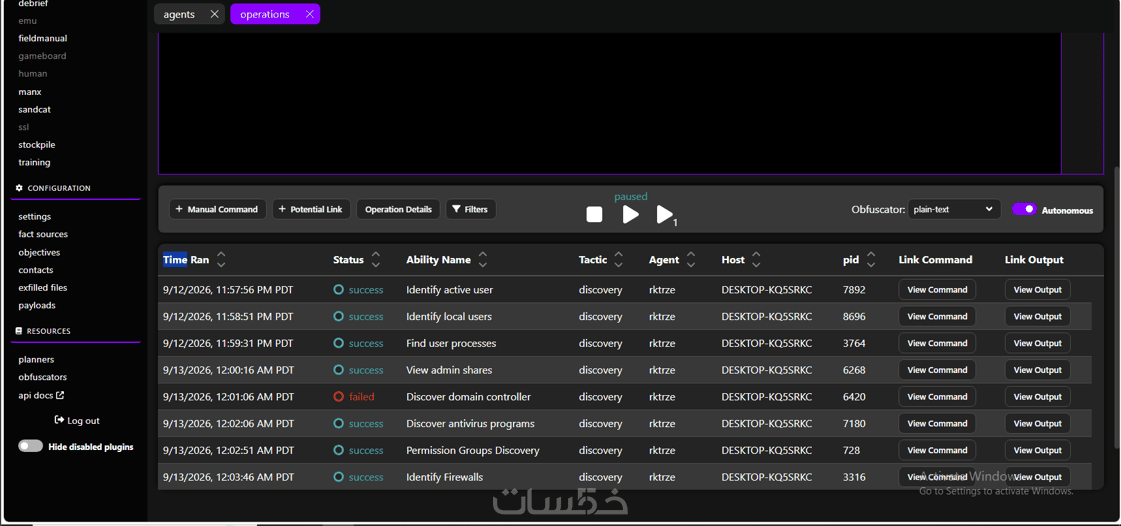
محاكاة الهجمات (C2 Server)
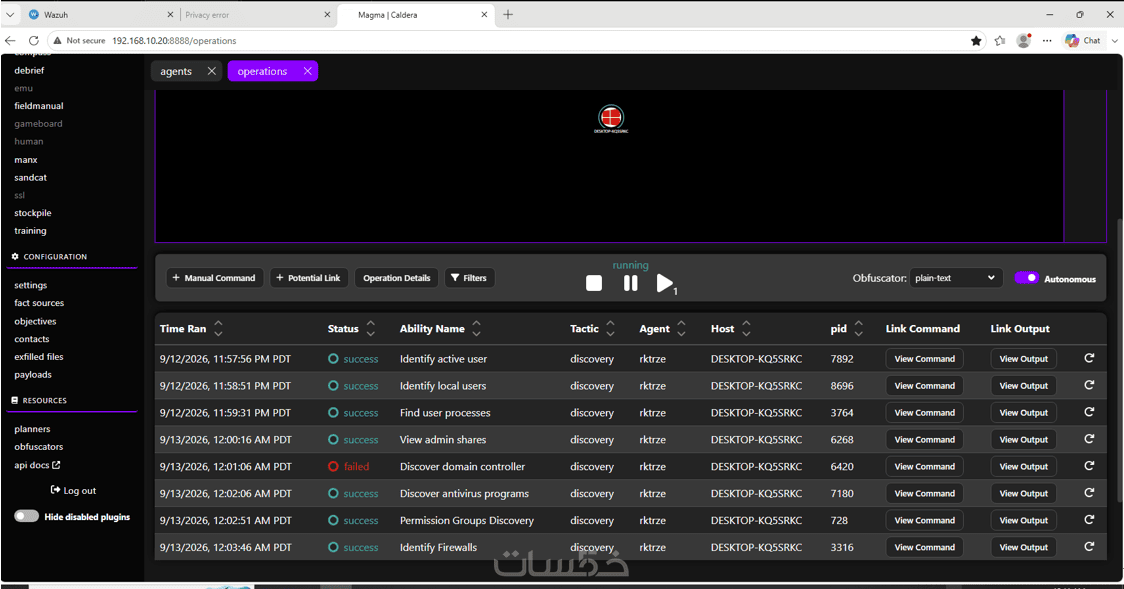
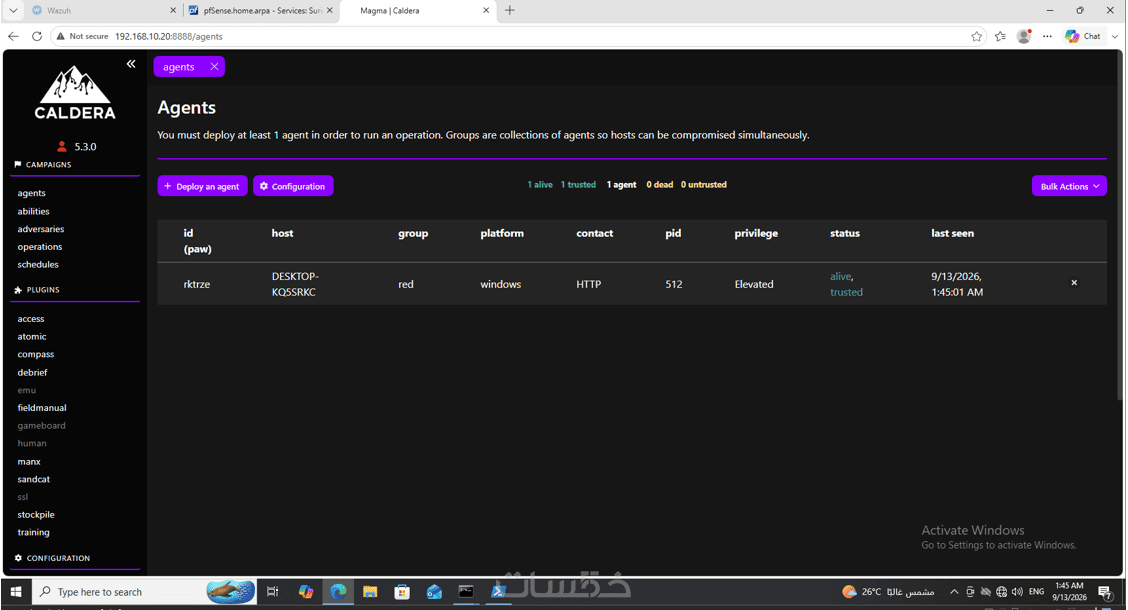
إعداد نظام MITRE Caldera لتنفيذ هجمات محاكية للواقع على الأجهزة المستهدفة.
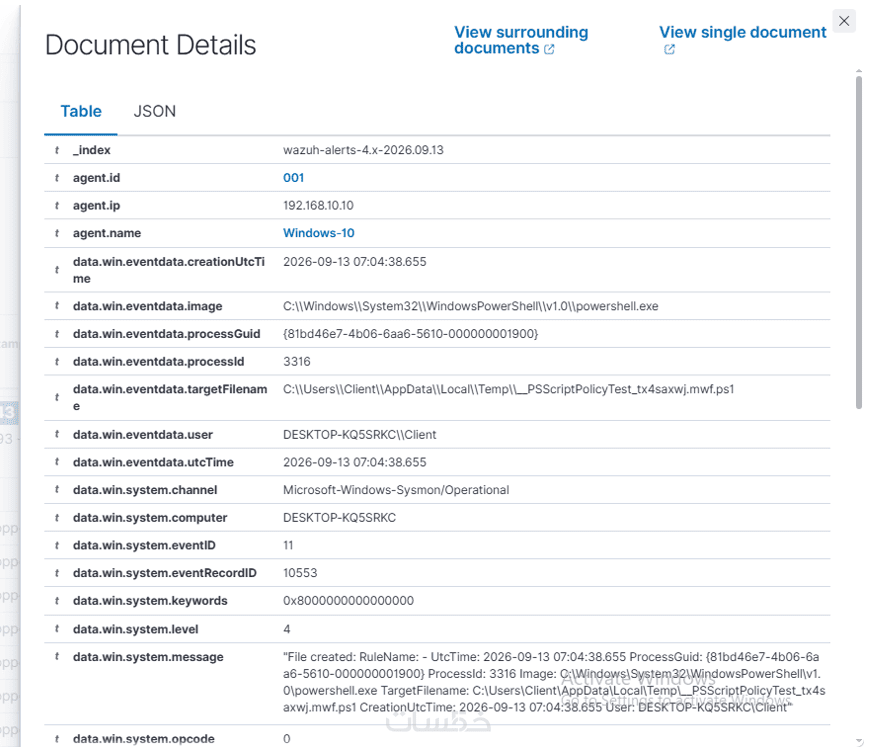
إعداد أجهزة الضحايا (Target Endpoints)
تجهيز أجهزة (Windows/Linux) وتفعيل Sysmon لمراقبة العمليات الخبيثة.
الاستجابة الآلية (Active Response)
المساعدة في ضبط قواعد الـ SIEM لحظر الهجمات وعزل الأجهزة المصابة تلقائياً.
ما الذي ستستلمه
بيئة عمل (Lab) جاهزة 100%
شبكة وهمية متكاملة تعمل بكفاءة ومستعدة للتدريب العملي فوراً.
المساعدة في الإعدادات (Configurations)
سأدخل معك عن بُعد لحل أي مشاكل برمجية أو تعارض في المنافذ (Ports/Resources).
شرح ودعم فني
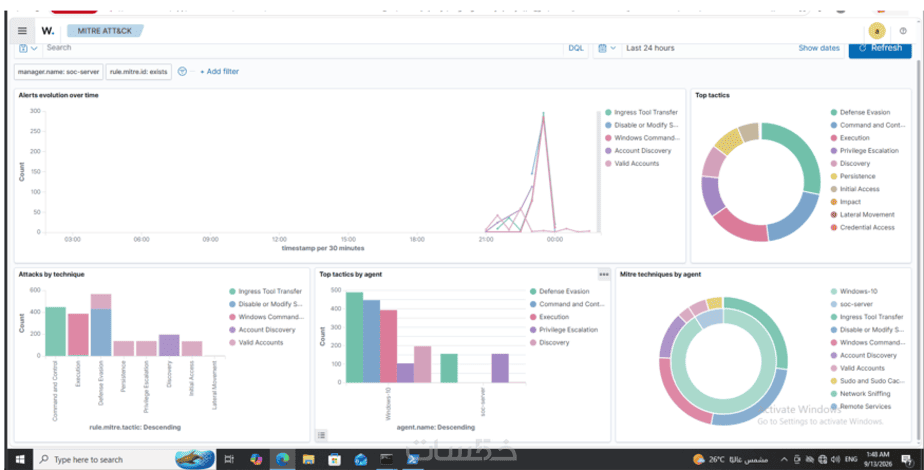
توضيح فكرة عمل الـ SIEM وكيفية قراءة التنبيهات (Alerts) لاختبار مهاراتك كـ SOC Analyst.
كلمات مفتاحية
خدمات قد تنال إعجابك




طلب الخدمة
سعر الخدمة
$5.00
خدمات قد تنال إعجابك
كلمات مفتاحية