جمع واستخراج النطاقات الفرعية Subdomains لأهداف سيبرانية
جمع واستخراج النطاقات الفرعية Subdomains لأهداف سيبرانية
وصف الخدمة
أقدم لك خدمة استخراج وتجميع النطاقات الفرعية (Subdomain Enumeration) ورسم خريطة الأصول (Attack Surface Mapping) بأسلوب تقني احترافي. نعتمد كلياً على الاستطلاع الخفي (Passive OSINT) ببيئة Kali Linux دون إرسال حركة مرور حثيثة تؤثر على خوادم الهدف.
الأدوات وسلسلة العمل المتبعة:
نستخدم مجموعة أدوات متكاملة لضمان أقصى دقة للنتائج:
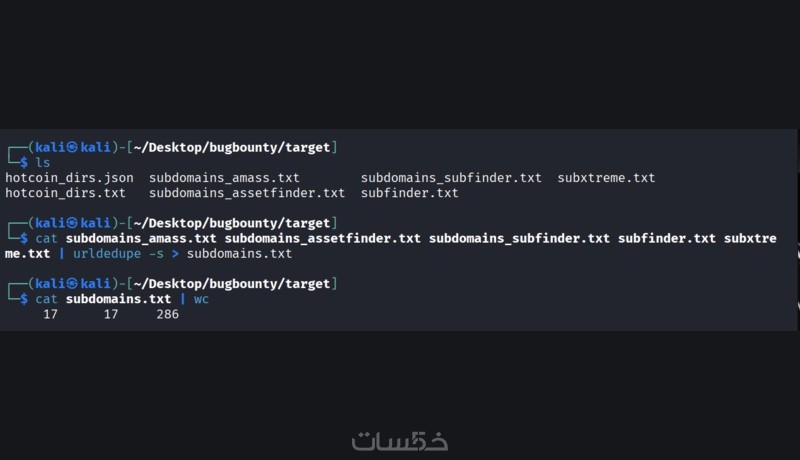
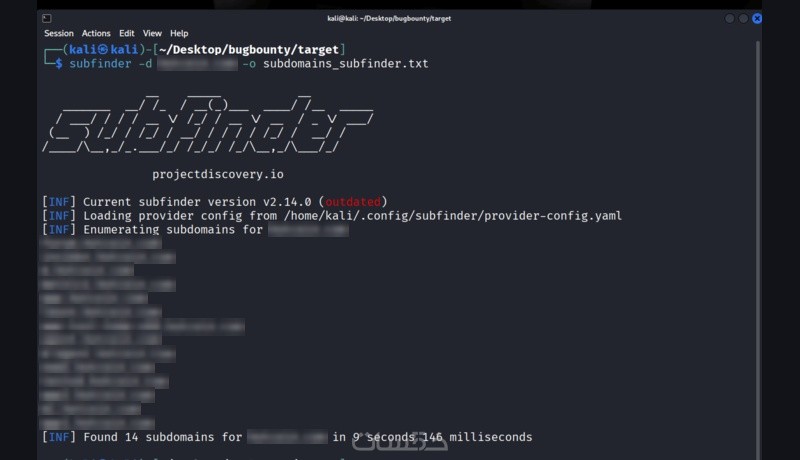
أدوات الجمع: Subfinder و OWASP Amass و Assetfinder للبحث في سجلات الـ DNS وأرشيف الشهادات.
التنقية والدمج: أداة urldedupe لتصفية التكرارات وإنتاج قائمة موحدة.
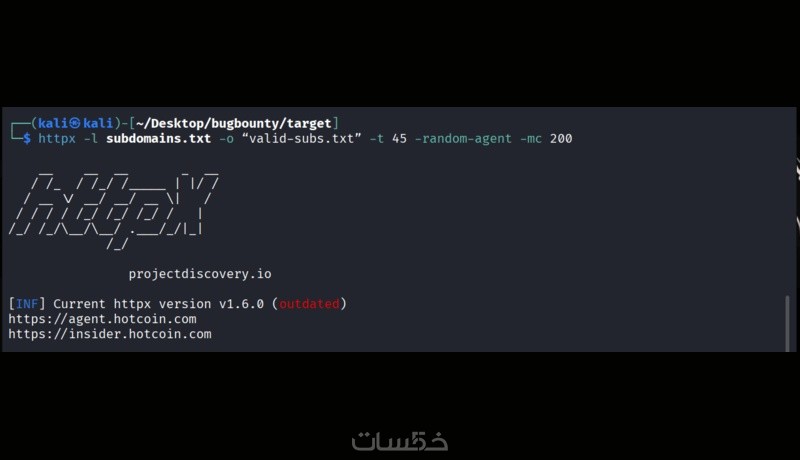
التحقق من الفعالية: أداة httpx لفحص القائمة وتحديد النطاقات الشغالة فعلياً (HTTP/HTTPS).
حجم العمل والمواصفات للخدمة الأساسية:
نطاق العمل: فحص نطاق رئيسي واحد فقط (1 Domain مثل: example.com).
سقف الاستخراج: تجميع وتنقية حتى 500 نطاق فرعي.
العمليات المشمولة: الجمع + تصفية التكرار + التحقق من النطاقات الشغالة.
الملف المسلّم: ملف نصي واحد بصيغة TXT يحتوي على النطاقات الشغالة فقط.
مميزات الخدمة
آمنة 100%
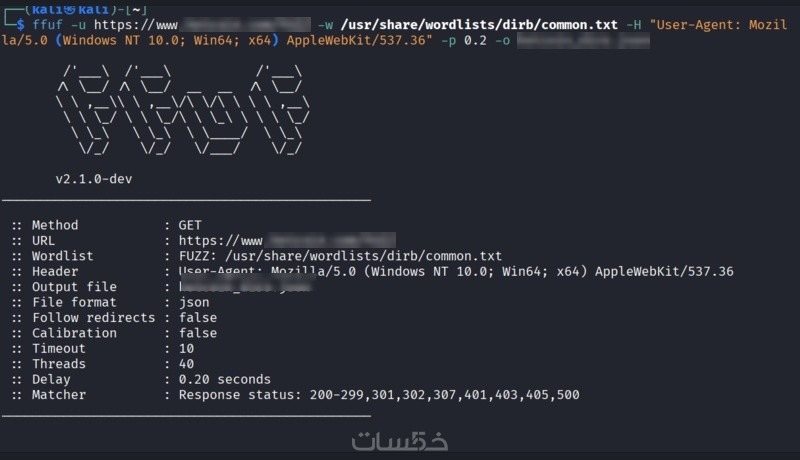
عتماد كلي على المصادر المفتوحة والحفظ السحابي (CT Logs / Passive DNS / Search Engines) دون تنفيذ Brute-Force مباشر.
تنظيم احترافي
قائمة سريعة وجاهزة للاستخدام المباشر في أدوات الفحص أو التقارير.
دقة عالية: تصفية العناوين الوهمية وغير الشغالة.
ما الذي ستستلمه
تجميع شامل (Aggregated Recon)
جمع النطاقات من أكثر من مصدر يعتمد على الـ Passive OSINT.
دمج وتصفية النتائج (Deduplication)
إزالة كافة النطاقات المكررة لضمان قائمة نظيفة ومحدثة.
التحقق من الفعالية (Live Host Discovery
فحص النطاقات الشغالة التي تستجيب لبروتوكولات HTTP/HTTPS فقط.
تسليم منظّم
تسليم النتائج في ملفات نصية مرتبة (.txt أو .json حسب اختيارك).
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
توسيع نطاق الفحص (حتى 3 نطاقات)
10.00
|
|
فحص المنافذ المفتوحة السريعة (80.443.8080.8443)
10.00
|


طلب الخدمة
سعر الخدمة
$5.00
تطويرات اختيارية
توسيع نطاق الفحص (حتى 3 نطاقات)
10.00
|
|
فحص المنافذ المفتوحة السريعة (80.443.8080.8443)
10.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
