فحص واختبار أمان واجهات البرمجة APIs لتطبيقاتك
فحص واختبار أمان واجهات البرمجة APIs لتطبيقاتك
وصف الخدمة
أقدم لك فحصاً أمنياً متخصصاً لواجهات برمجة التطبيقات (REST APIs / GraphQL) الخاصة بتطبيقك أو موقعك، وفق معايير OWASP API Security Top 10 الدولية لاكتشاف ثغرات تسريب البيانات وتخطي الصلاحيات.
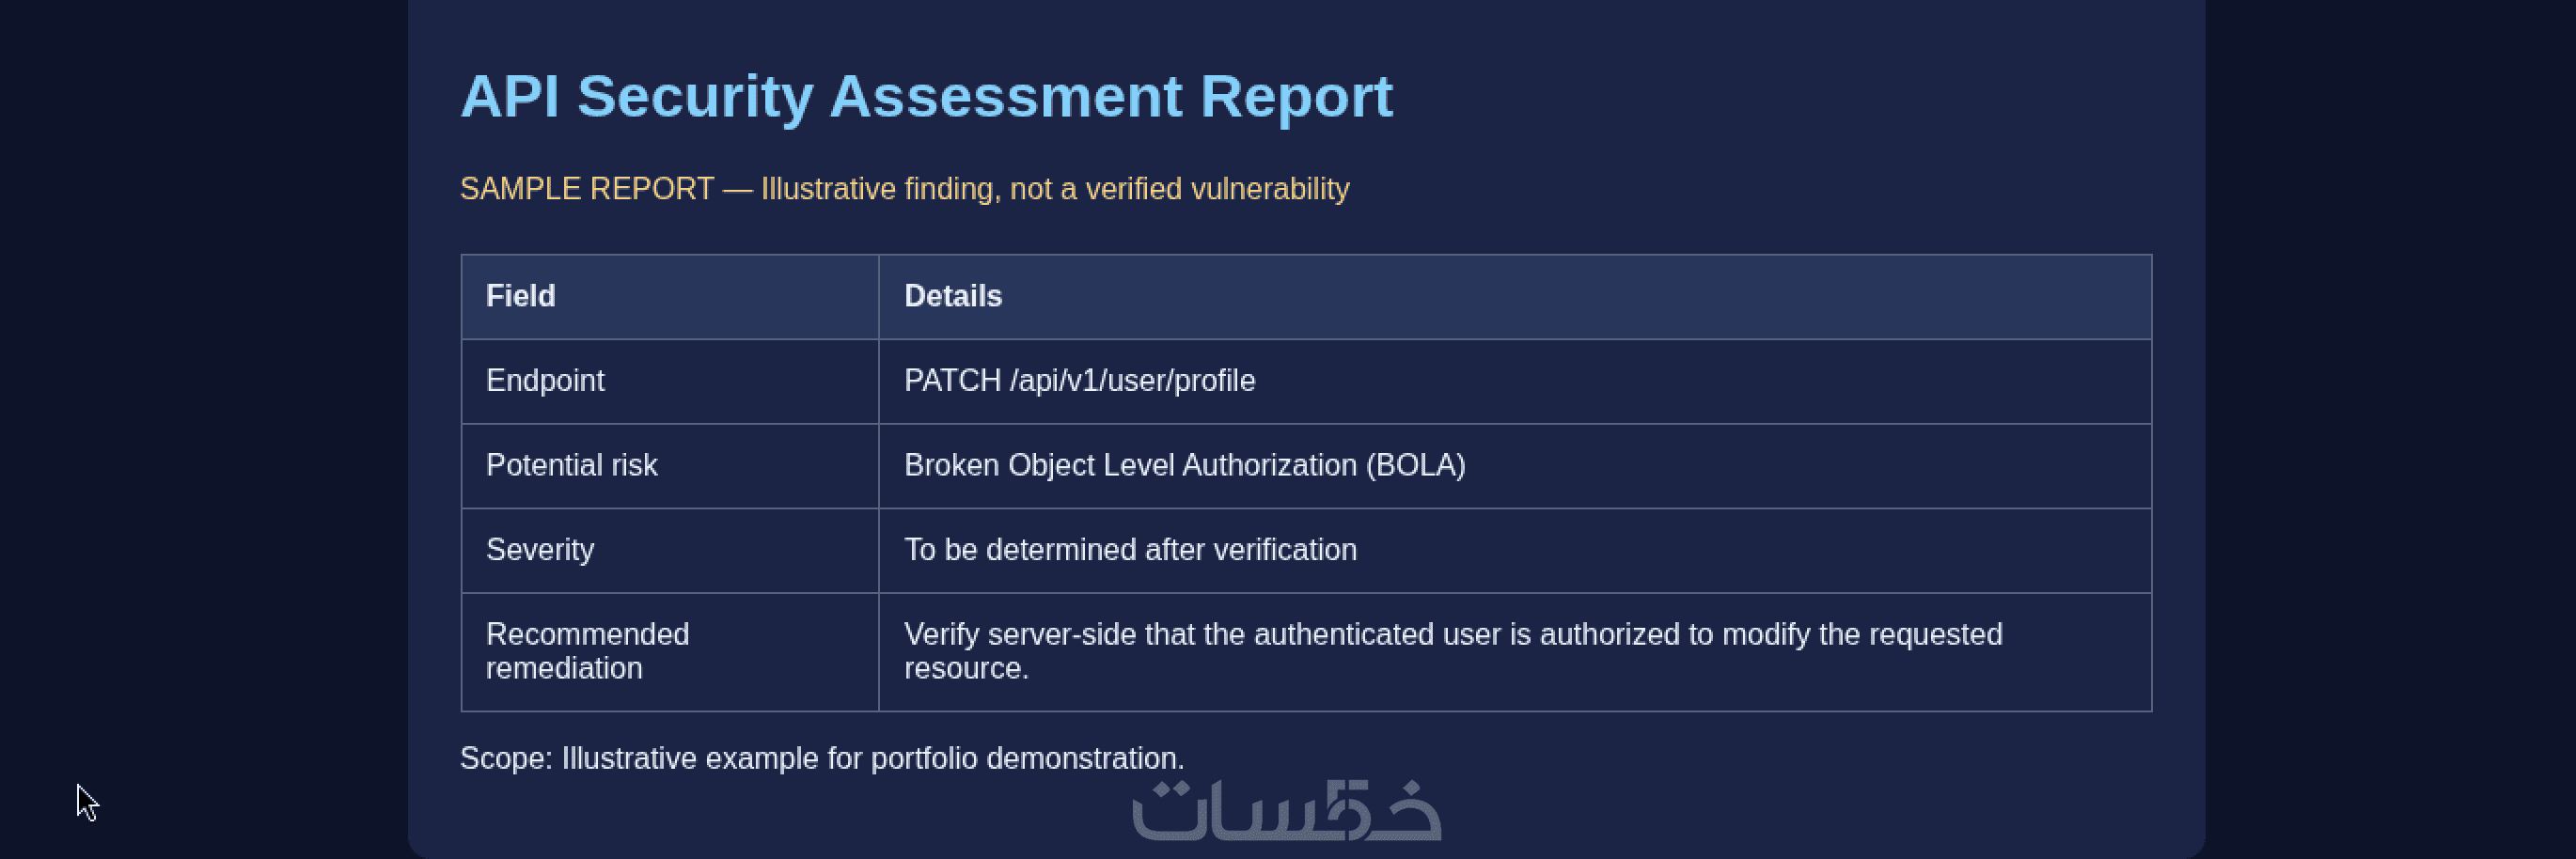
حجم العمل ومواصفاته مقابل سعر الخدمة الأساسي: • فحص أمني عملي لنقطة اتصال واحدة فقط (1 Endpoint محددة ومسار واحد فقط) يختارها المشتري. • فحص الثغرات الأساسية في هذه النقطة مثل: كسر الصلاحيات والتلاعب بالمعرفات (BOLA/IDOR)، غياب تحديد معدل الطلبات (Rate Limiting)، وتسريب البيانات الحساسة. • تسليم تقرير تقني بصيغة PDF يتراوح بين صفحتين إلى 3 صفحات، يتضمن نتائج الفحص، وسيناريو إثبات المفهوم (PoC)، مع إرشادات برمجية دقيقة لمطور الـ Backend لسد الثغرة.
ملاحظات هامة:
الخدمة الأساسية مخصصة لفحص مسار Endpoint واحد فقط، ولطلب فحص مجموعة كاملة أو نظام الـ API بالكامل يُرجى مراجعة تطويرات الخدمة بالأسفل.
يتم الفحص فقط للمشاريع التابعة للمشتري مباشرة أو بتفويض رسمي وموثق منه لأغراض الحماية الأخلاقية.
مميزات الخدمة
الميزة الأولى:
عنوان العنصر: معايير OWASP API الدولية
الوصف: فحص منهجي يغطي أخطر ثغرات الـ APIs الحديثة مثل كسر الصلاحيات وتسريب البيانات وإساءة استخدام الموارد.
الميزة الثانية:
عنوان العنصر: تقرير عملي موجه للمطورين
الوصف: نتائج واضحة مع إثباتات مفهوم (PoC) وطلبات جاهزة لتسهيل مهمة مطور الـ Backend في فهم المشكلة وحلها.
الميزة الثالثة:
عنوان العنصر: سرية تامة وتشفير للبيانات
الوصف: الحفاظ الكامل على سرية الـ Endpoints وتوثيق الـ API، مع الالتزام التام بعدم إفشاء أي بيانات فنية.
ما الذي ستستلمه
العنصر الأول:
عنوان العنصر: فحص أمني لنقطة اتصال (Endpoint)
الوصف: اختبار أمان عملي لمسار واحد يختاره العميل (مثل مسار تسجيل الدخول أو تعديل الحساب) للتحقق من أمانه.
العنصر الثاني:
عنوان العنصر: تقرير بالملاحظات وخطوات المعالجة
الوصف: ملف يوضح حالة النقطة المفحوصة وأي نقاط ضعف مكتشفة مع إرشادات برمجية دقيقة لسدها.
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$5.00
خدمات قد تنال إعجابك
كلمات مفتاحية