فحص المكتبات البرمجية SCA
فحص المكتبات البرمجية SCA
وصف الخدمة
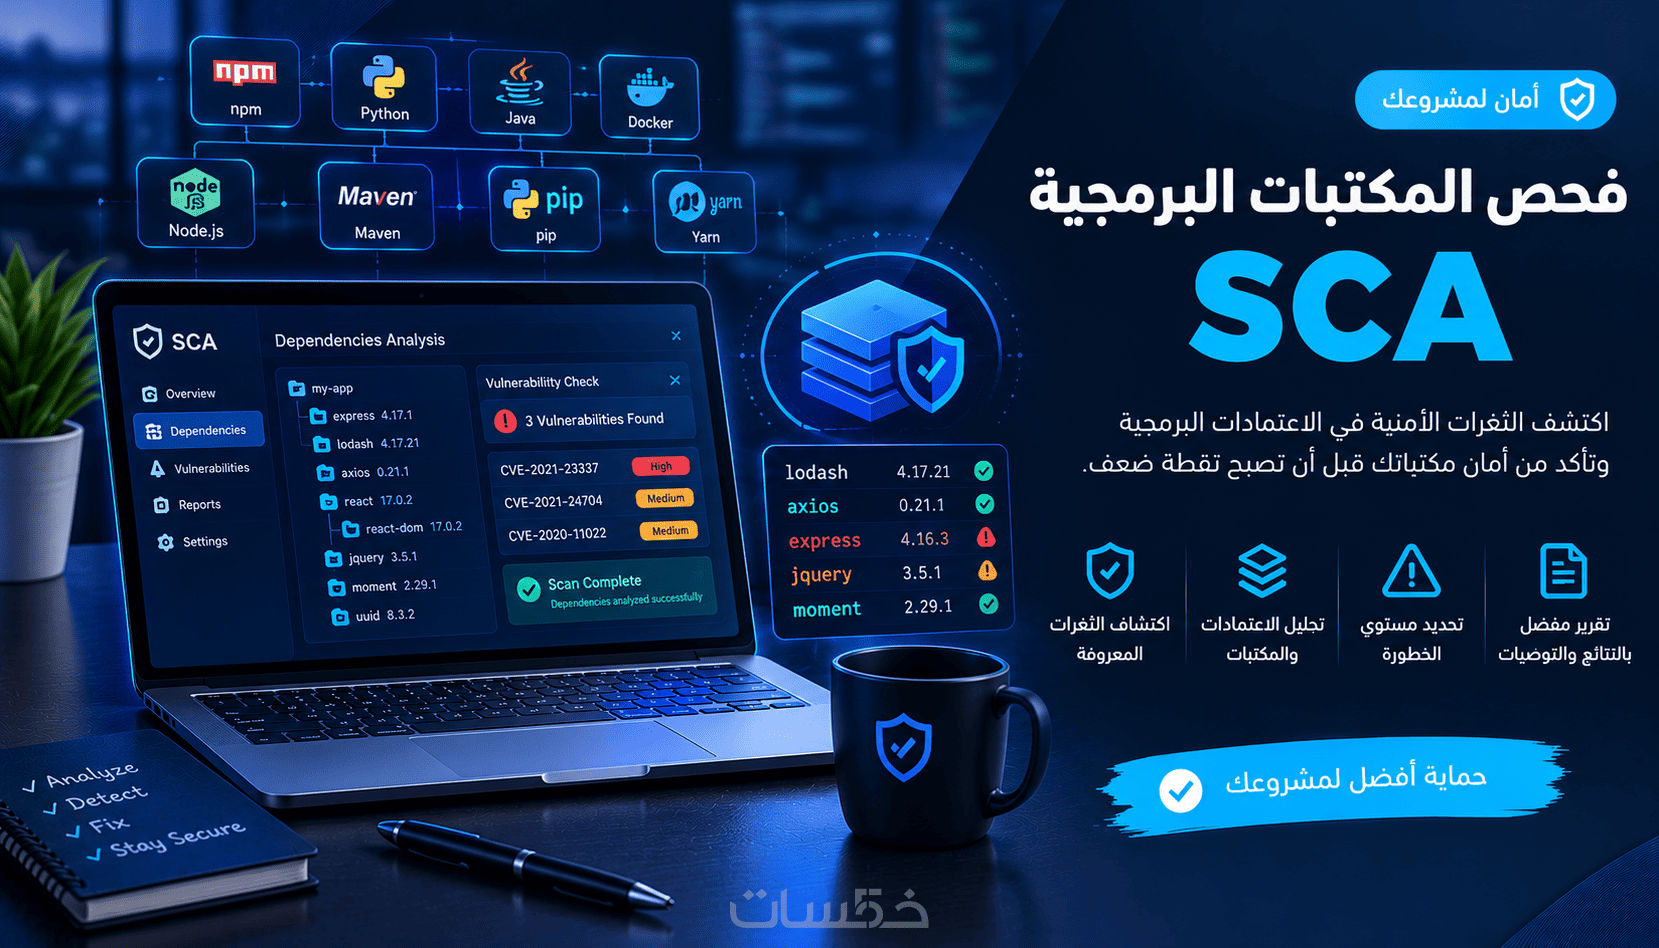
هل تريد معرفة ما إذا كانت المكتبات التي يعتمد عليها مشروعك البرمجي تحتوي على ثغرات أمنية معروفة؟
أقدم خدمة تحليل أمني للاعتماديات البرمجية (SCA) لاكتشاف المكتبات والإصدارات المتأثرة بثغرات أمنية معروفة وتقديم توصيات مناسبة للمعالجة.
تشمل الخدمة الأساسية:
* فحص مشروع برمجي واحد.
* تحليل ملف اعتماديات واحد مثل package.json أو requirements.txt أو pom.xml.
* فحص ما يصل إلى 50 مكتبة واعتمادية.
* تحديد المكتبات والإصدارات المتأثرة بثغرات معروفة.
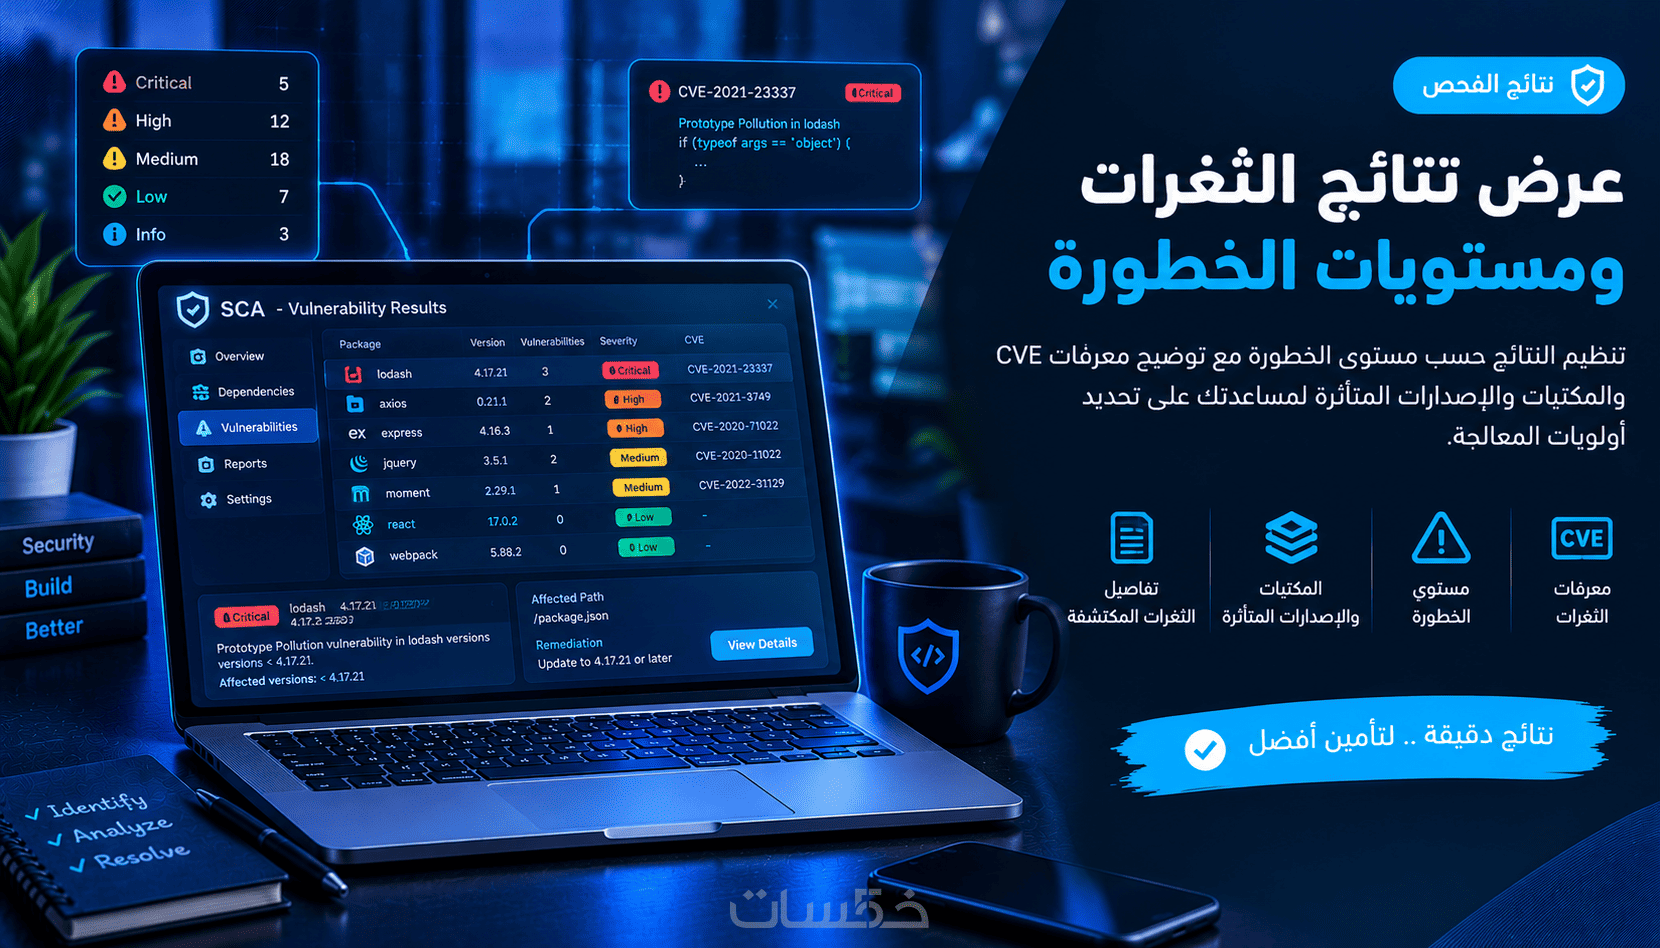
* عرض معرّفات CVE ودرجة الخطورة عند توفرها.
* توضيح التأثير المحتمل لكل نتيجة.
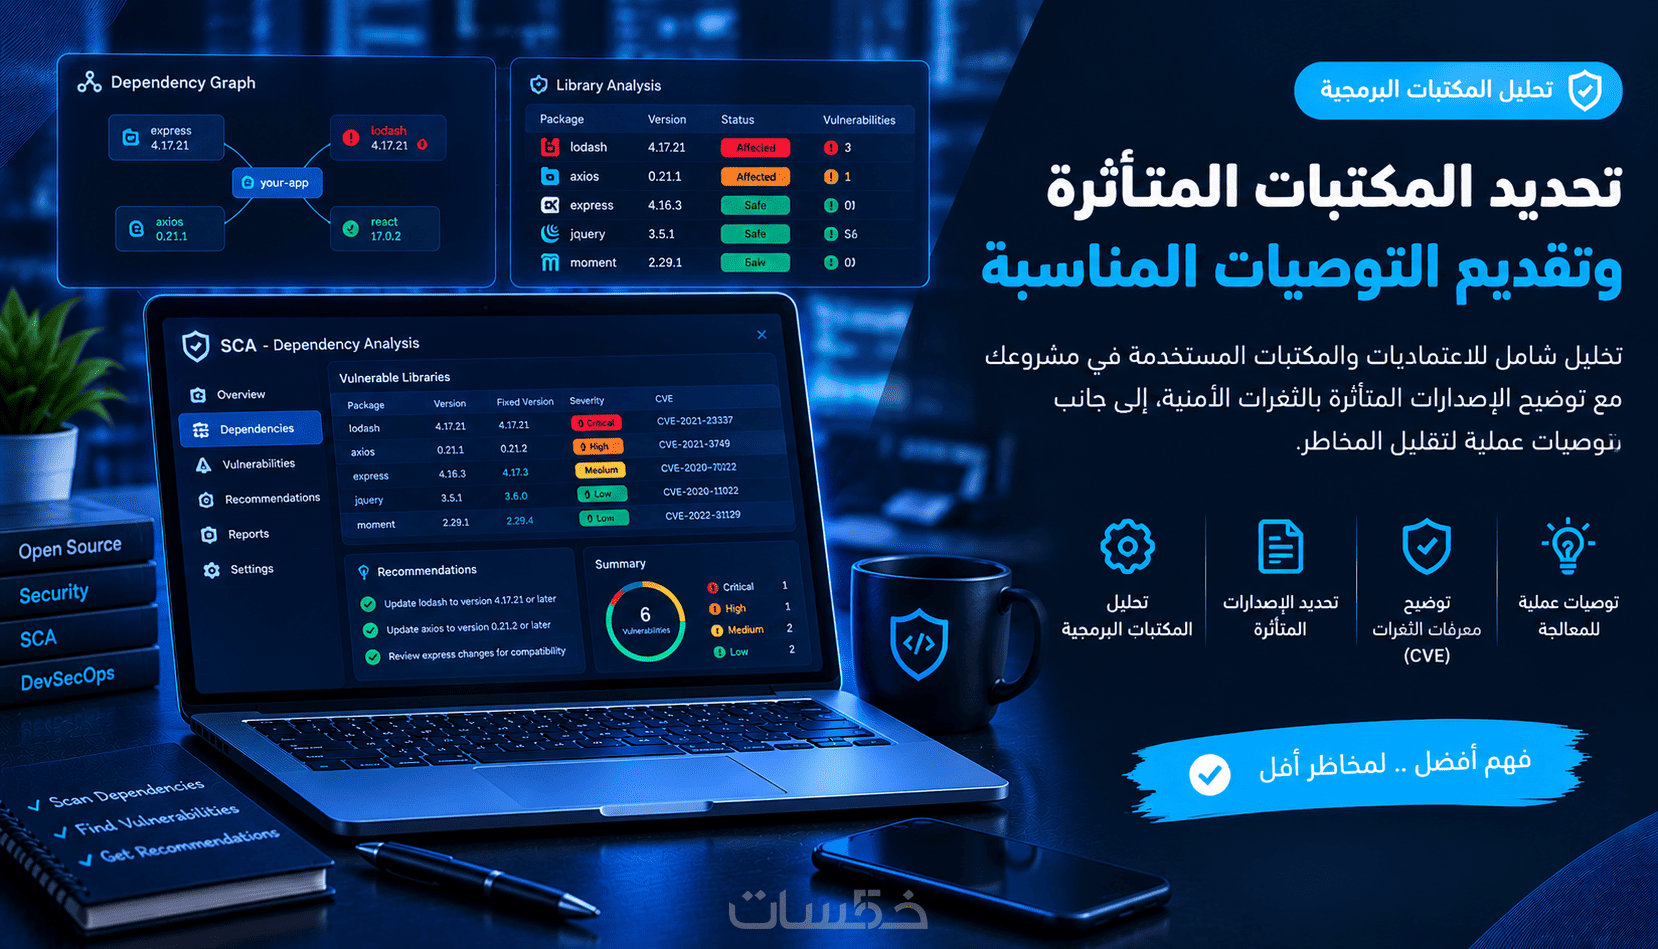
* تقديم توصيات لتحديث الإصدارات أو معالجة المشكلات.
* تسليم تقرير أمني باللغة العربية بصيغة PDF من 3 إلى 5 صفحات.
حدود الخدمة: لا تشمل إصلاح الكود أو تحديث المكتبات أو اختبار الاختراق، ولا تضمن خلو المشروع بالكامل من الثغرات. يتم الاتفاق على أي نطاق إضافي بشكل منفصل.
مميزات الخدمة
اكتشاف الثغرات الأمنية في المكتبات البرمجية
فحص المكتبات والاعتماديات المستخدمة في مشروعك البرمجي لتحديد الإصدارات المتأثرة بالثغرات الأمنية المعروفة، وفقًا لقواعد بيانات الثغرات المتاحة.
نسخ العنصر
تحديد مستوى خطورة الثغرات
تنظيم النتائج حسب مستوى الخطورة عند توفر بيانات موثوقة، مع توضيح معرّفات CVE والمكتبات والإصدارات المتأثرة لمساعدتك على تحديد أولويات المعالجة.
توصيات لتحديث المكتبات ومعالجة المخاطر
تقديم توصيات مناسبة لتحديث المكتبات المتأثرة أو معالجة المشكلات المكتشفة، مع مراعاة توافق الإصدارات والتغييرات المحتملة في المشروع.
نسخ العنصر
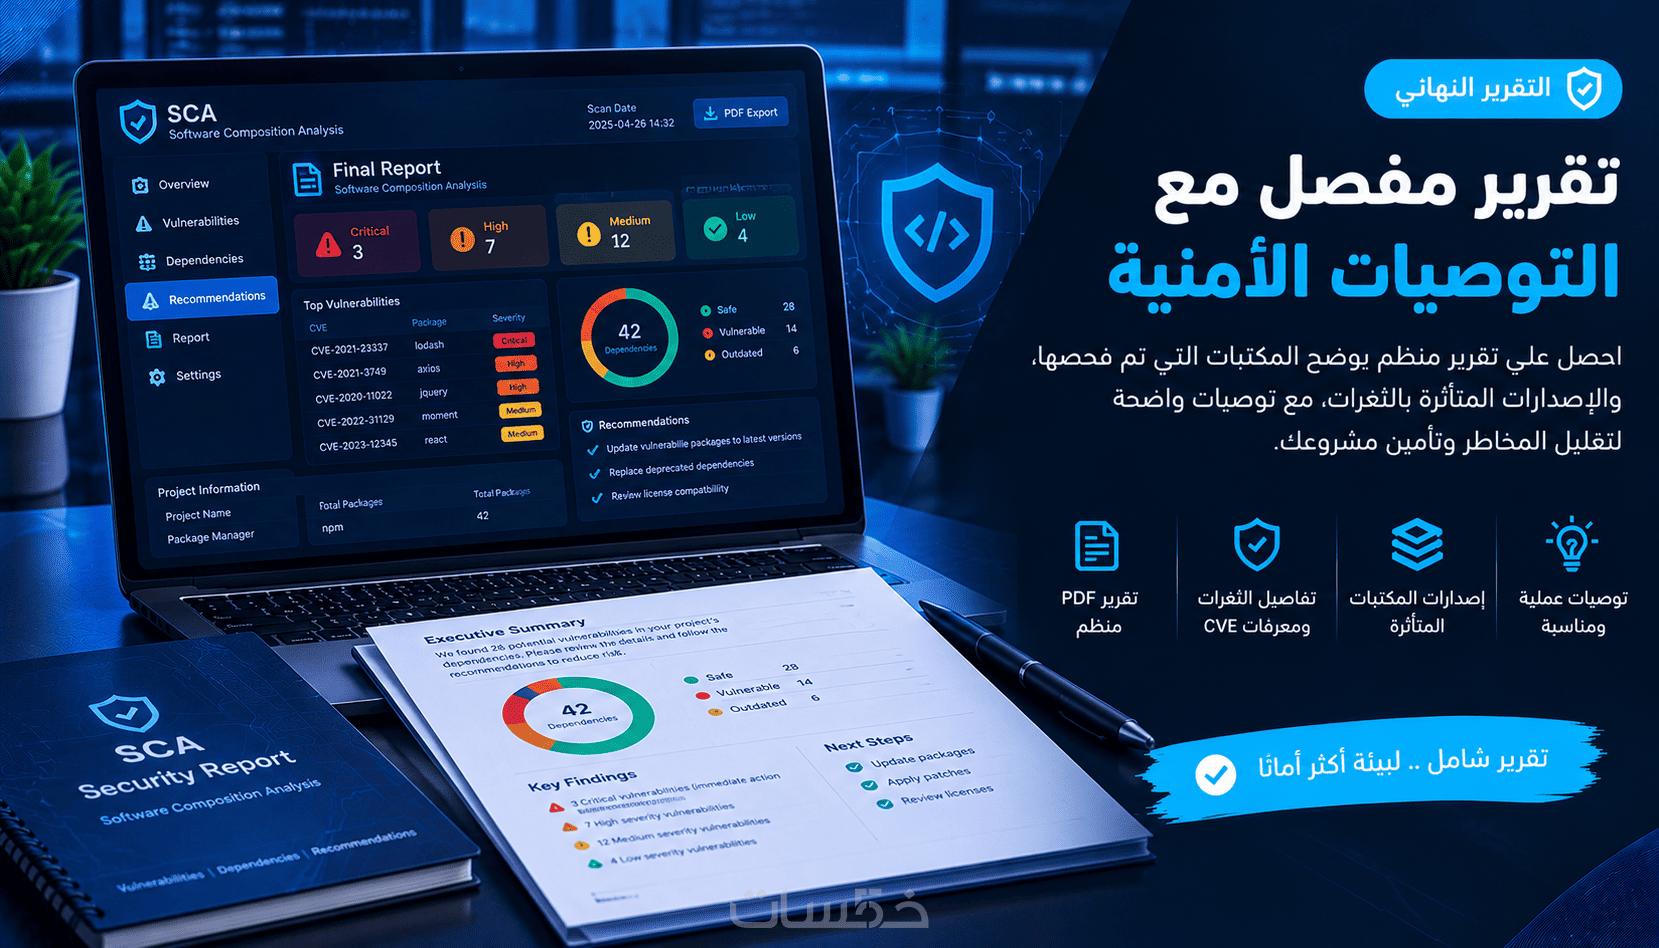
ما الذي ستستلمه
تقرير فحص أمني للمكتبات البرمجية
تقرير منظم بصيغة PDF يوضح المكتبات التي تم فحصها، والإصدارات المتأثرة بالثغرات المعروفة، ومعرّفات الثغرات المتاحة، وملخصًا للنتائج المهمة.
نسخ العنصر
قائمة بالثغرات والتوصيات
قائمة بالنتائج المكتشفة، مع مستوى الخطورة عند توفره، والإصدارات المتأثرة، والتوصيات المناسبة لتحديث المكتبات أو تقليل المخاطر.
نسخ العنصر
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$5.00
خدمات قد تنال إعجابك
كلمات مفتاحية