فحص واختبار اختراق تطبيقات الويب واكتشاف الثغرات الأمنية
فحص واختبار اختراق تطبيقات الويب واكتشاف الثغرات الأمنية
فحص واختبار اختراق تطبيقات الويب واكتشاف الثغرات
حجم العمل المتاح مقابل الخدمة الأساسية: فحص موقع إلكتروني أو تطبيق ويب يتكون من صفحتين (2 Pages) أو نقطتي فحص (2 Endpoints) كحد أقصى. فحص واكتشاف ثغرات الويب الشائعة (مثل: SQL Injection, XSS, CSRF, Authentication Bypass). تقييم حتى ثغرتين أمنيتين (2 Vulnerabilities) مكتشفتين كحد أقصى وضبط مستوى خطورتهما. طريقة التنفيذ والتسليم: يتم تنفيذ جميع المراسلات والملاحظات كتابياً حصراً عبر صفحة الرسائل بطلب الخدمة داخل المنصة. يتم تسليم العمل في نهايته على هيئة تقرير أمني مفصل بصيغة PDF يحتوي على الثغرات المكتشفة، الأدلة التوضيحية، وتوجيهات وترقيع الثغرات للمطورين. إعادة فحص مجانية لمرة واحدة بعد الترقيع للتأكد من إغلاق الثغرات المحددة. الأدوات المستخدمة: Burp Suite, Nmap, Kali Linux
مميزات الخدمة
معايير OWASP العالمية
الفحص يتم وفق منهجية OWASP Top 10 المعتمدة عالميًا، لتغطية أخطر الثغرات التي تهدد المواقع وتطبيقات الويب
ما الذي ستستلمه
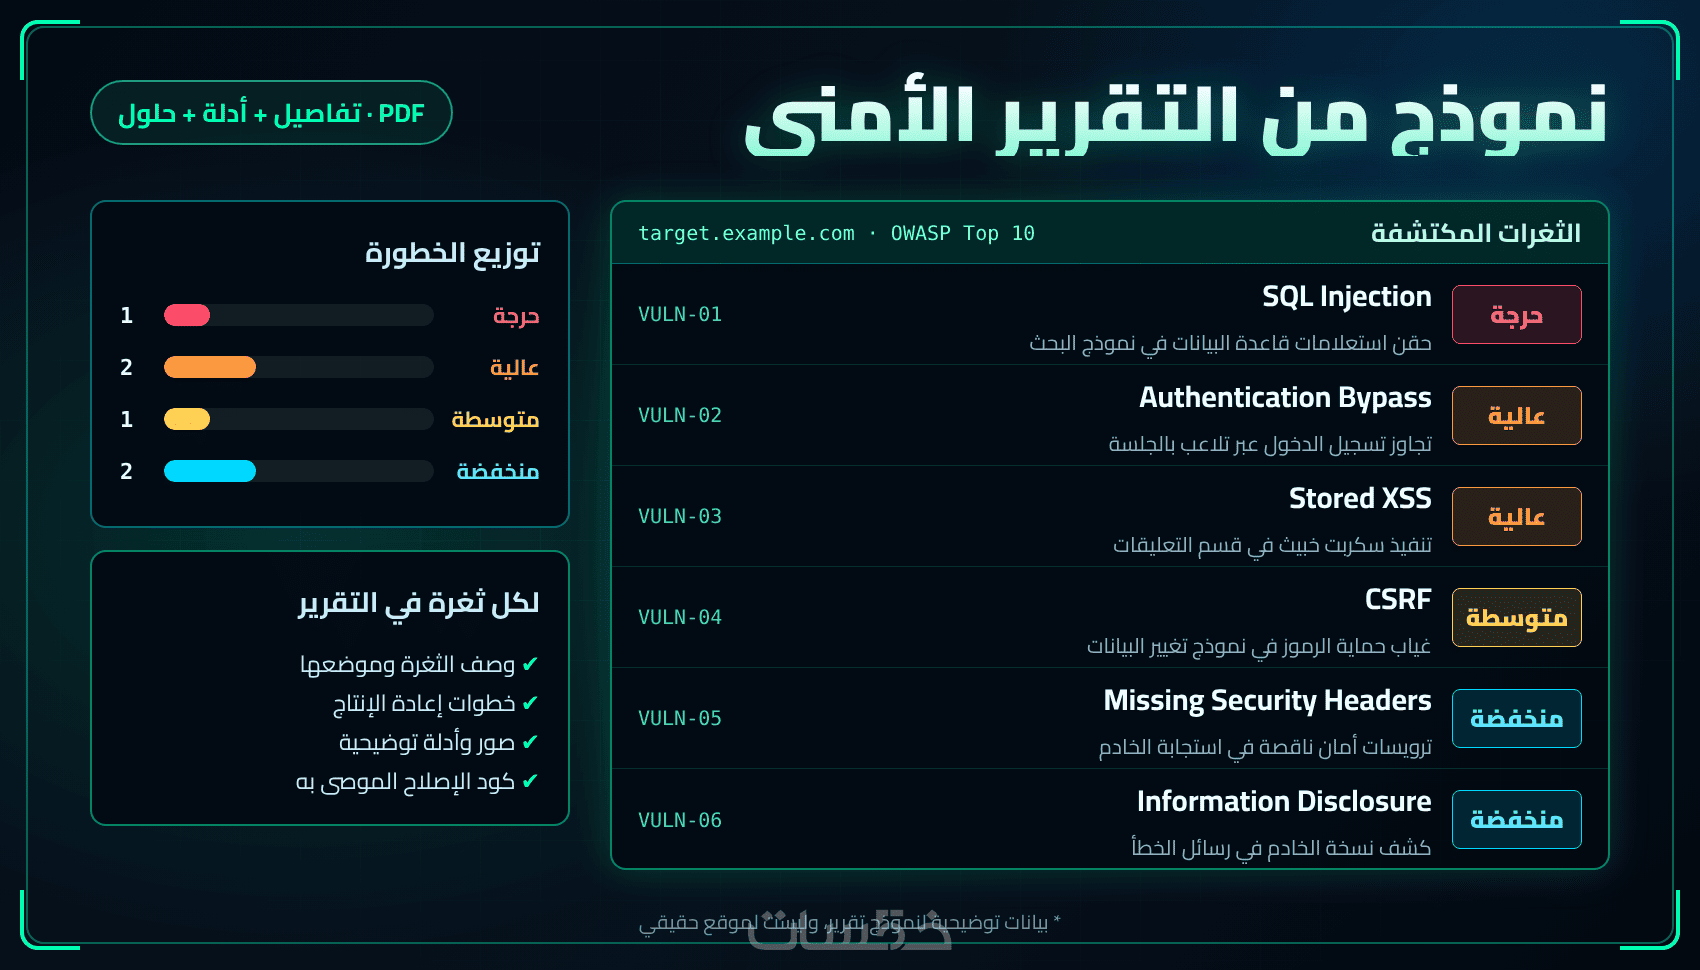
نموذج تقرير اختبار اختراق مفصل
هذا نموذج توضيحي للتقرير الذي ستحصل عليه بعد الفحص. يوضح كل ثغرة مكتشفة ومستوى خطورتها (حرجة، عالية، متوسطة، منخفضة)، مع وصف الثغرة وخطوات إعادة إنتاجها وصور توضيحية وكود الإصلاح الموصى به. البيانات في الصورة توضيحية وليست لموقع حقيقي
مراحل اختبار الاختراق والأدوات المستخدمة
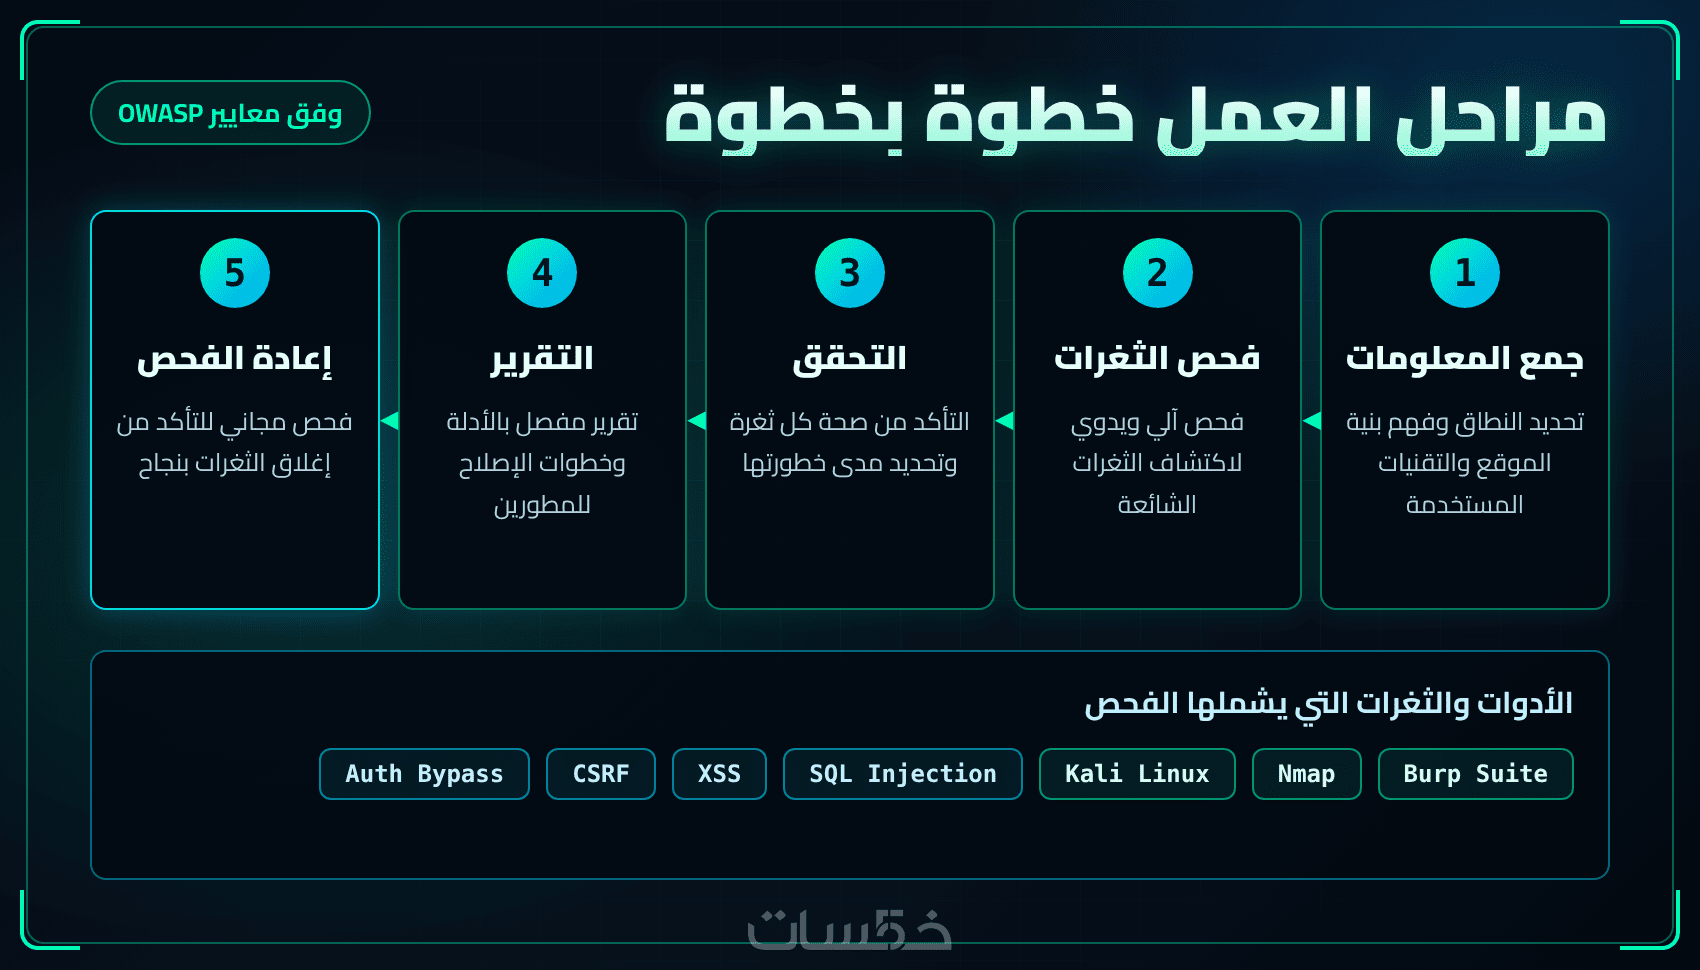
توضح الصورة طريقة عملي خطوة بخطوة: جمع المعلومات، فحص الثغرات، التحقق منها، كتابة التقرير، ثم إعادة الفحص المجانية بعد الإصلاح. أعتمد على أدوات مثل Burp Suite وNmap وKali Linux وفق معايير OWASP.
كلمات مفتاحية
خدمات قد تنال إعجابك


طلب الخدمة
سعر الخدمة
$10.00
تطويرات اختيارية
اختبار يدوي ل 3 صفحات اضافية
5.00
|
|
اختبار يدوي ل 10 صفحات اضافية
15.00
|


طلب الخدمة
سعر الخدمة
$10.00
تطويرات اختيارية
اختبار يدوي ل 3 صفحات اضافية
5.00
|
|
اختبار يدوي ل 10 صفحات اضافية
15.00
|
خدمات قد تنال إعجابك
كلمات مفتاحية
